إذا قضيت أي وقت في مجال أمن الويب، فلا بد أنك سمعت عن قائمة OWASP Top 10. إنها أقرب شيء لدينا في هذا المجال إلى مفردات مشتركة لما يعطّل المواقع فعلياً. تُحدَّث هذه القائمة بشكل دوري من قبل مشروع Open Web Application Security Project، وهي تصنّف أكثر الثغرات شيوعاً وضرراً الموجودة في التطبيقات الحقيقية، بناءً على بيانات من آلاف المؤسسات.
معرفة القائمة شيء، والتصرف حيالها شيء آخر. هنا يأتي دور جدار حماية تطبيقات الويب. لنستعرض معاً كل فئة رئيسية من فئات OWASP ونرى كيف يساعد جدار حماية تطبيقات الويب فعلياً، وأين لا يفيد.
ما الذي تقيسه قائمة OWASP Top 10 فعلياً
قائمة OWASP Top 10 ليست قائمة تدقيق ابتكرها شخص في اجتماع ما. إنها مبنية على بيانات ثغرات حقيقية، ساهمت فيها شركات أمنية وبرامج اكتشاف الثغرات (bug bounty) وأدوات فحص التطبيقات. كل عدة سنوات، تتغير القائمة بناءً على ما يُستغل فعلياً في الواقع.
تشمل الفئات الحالية أموراً مثل التحكم المكسور في الوصول، والأعطال التشفيرية، وثغرات الحقن (injection)، والتصميم غير الآمن، وسوء الإعدادات الأمنية. بعض هذه المشاكل تتعلق بمستوى الكود ولا يمكن حلها إلا من طرف المطور. وبعضها الآخر هو تماماً ما صُمم جدار حماية تطبيقات الويب لاكتشافه عند حافة الشبكة، قبل أن يصل الطلب الضار إلى تطبيقك أصلاً.
هجمات الحقن: SQL Injection وحقن الأوامر
تحدث ثغرات الحقن عندما يُمرَّر إدخال غير موثوق إلى استعلام أو أمر دون معالجة صحيحة. مثال كلاسيكي على SQL injection قد يكون إضافة ' OR '1'='1 إلى حقل تسجيل الدخول، على أمل تجاوز المصادقة بالكامل.
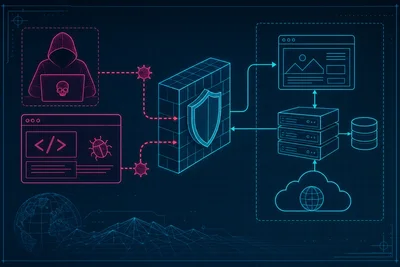
يفحص جدار حماية تطبيقات الويب الطلبات الواردة بحثاً عن أنماط الهجوم المعروفة هذه. فهو يتعرف على الأحرف المشبوهة، والاستعلامات المشوّهة، وصيغ الأوامر التي لا مكان لها في حقل نموذج عادي. عندما يكتشف واحداً منها، يحظر الطلب قبل أن يصل إلى قاعدة البيانات.
هذا لا يحل محل الاستعلامات المُعامَلة (parameterized queries) في كودك. لكنه يضيف خط دفاع ثانياً للثغرات التي لم يجدها مطوروك بعد، أو الإضافة الخارجية التي لم يفحصها أحد منذ سنتين.
التحكم المكسور في الوصول
تشمل هذه الفئة الحالات التي يستطيع فيها المستخدمون الوصول إلى بيانات أو وظائف لا ينبغي لهم الوصول إليها. فكر في شخص يغيّر معامل (parameter) في الرابط لعرض فاتورة عميل آخر، أو يتجاوز فحوصات الأدوار للوصول إلى لوحة الإدارة.
جدار حماية تطبيقات الويب له حدود هنا. يمكنه تطبيق تحديد المعدل (rate limiting) وحظر محاولات تجاوز المسار الواضحة، وبعض الإعدادات تسمح لك بتقييد الوصول إلى الروابط الحساسة حسب عنوان IP أو المنطقة الجغرافية. لكن منطق التحكم في الوصول يعيش في نهاية المطاف داخل تطبيقك. هذا أحد المجالات التي يدعم فيها الجدار دفاعاتك بدلاً من أن يحل محلها.
أين تملأ القواعد الفجوة
يمكن للفلترة المبنية على القواعد اكتشاف محاولات الوصول إلى مسارات الإدارة المعروفة، وحظر الوصول المباشر إلى ملفات الإعدادات، ورصد أنماط الطلبات غير العادية مثل عنوان IP واحد يستهدف مئات نقاط النهاية المختلفة للحسابات في دقيقة واحدة. هذا النمط السلوكي وحده غالباً كافٍ لوقف هجمات credential stuffing قبل أن تُلحق الضرر.
الأعطال التشفيرية
هذه الفئة تتعلق في معظمها بما يحدث قبل أن يصل الطلب إلى جدارك الحماية أصلاً. إعدادات TLS الضعيفة، والشهادات المنتهية، والبيانات غير المشفرة أثناء النقل، كلها خارج نطاق ما يفحصه جدار حماية تطبيقات الويب.
مع ذلك، فإن الاستضافة الجيدة تتعامل مع هذه الطبقة بشكل منفصل. التجديد الآلي للشهادات وإعدادات TLS الحديثة تغلق معظم الفجوات هنا، بما يسمح للجدار بالتركيز على ما يحدث بعد تأمين الاتصال. إذا كنت تتساءل عن كيفية عمل إدارة الشهادات يومياً، فقد شرحنا ذلك بتفصيل أكبر في نظرة عامة على SSL.
هجمات Cross-Site Scripting (XSS)
هجمات XSS تحقن سكريبتات ضارة في صفحات يراها مستخدمون آخرون، غالباً عبر حقول التعليقات، أو مربعات البحث، أو معاملات الرابط. يعمل السكريبت في متصفح الضحية ويمكنه سرقة ملفات تعريف الجلسة (session cookies) أو إعادة توجيه المستخدمين إلى صفحات تصيّد.
جدار حماية تطبيقات الويب قوي فعلاً في هذا المجال. فهو يفحص المحتوى الوارد وأحياناً الصادر بحثاً عن علامات السكريبت، والحمولات المُرمَّزة (encoded payloads)، وتوقيعات XSS المعروفة. ولأن هذه الأنماط موثقة جيداً، فإن معدلات الاكتشاف تكون عالية، والنتائج الخاطئة (false positives) يمكن إدارتها عندما تُضبط القواعد بشكل صحيح.
سوء الإعدادات الأمنية
كلمات مرور المسؤول الافتراضية، ونقاط النهاية المكشوفة للتصحيح (debug)، وإدراج المجلدات المتروك مفعّلاً. هذه الأخطاء شائعة وسهلة الاستغلال عند اكتشافها. يمكن لجدار حماية تطبيقات الويب أن يخفي بعض الأعراض بحظر الوصول إلى المسارات الحساسة المعروفة، لكن الحل الحقيقي هو إغلاق الخلل نفسه في الإعدادات.
لهذا السبب تكون الحماية متعددة الطبقات أهم من أي أداة واحدة. كتبنا عن هذه الفكرة في لماذا تتفوق الحماية متعددة الطبقات لموقعك على أي أداة واحدة دائماً، وهذا ينطبق تماماً هنا. الجدار يمنحك وقتاً ويقلل من التعرض بينما تُحل المشكلة الأساسية.
المكونات الضعيفة والقديمة
الإضافات والمكتبات وأطر العمل القديمة هي من أكثر نقاط الدخول شيوعاً للمهاجمين، خصوصاً في مواقع WordPress التي تستخدم إضافات مهجورة. يمكن لجدار حماية تطبيقات الويب حظر توقيعات الاستغلال المعروفة التي تستهدف ثغرات CVE محددة، وهذا يوفر وقتاً ثميناً بين الإعلان عن ثغرة وتطبيق الإصلاح.
هذا مهم بشكل خاص إذا كنت تستخدم WordPress. نتعمق أكثر في جانب تسجيل الدخول والإضافات في لماذا تبدأ أفضل ممارسات أمن WordPress من بيئة الاستضافة وليس من الإضافات.
تزوير الطلبات من جانب الخادم (SSRF)
يخدع SSRF الخادم لجعله يرسل طلبات إلى أنظمة داخلية لا ينبغي له الوصول إليها، ويُستخدم غالباً للوصول إلى نقاط نهاية بيانات وصفية سحابية (cloud metadata) أو واجهات برمجة تطبيقات (API) داخلية. مجموعات قواعد جدار حماية تطبيقات الويب الحديثة تتضمن بشكل متزايد اكتشافاً خاصاً بـ SSRF، يرصد أنماط الطلبات الصادرة المشبوهة ونطاقات IP الداخلية المحظورة في الروابط المُقدَّمة من المستخدم.
بناء قواعد تعمل فعلياً
جدار حماية تطبيقات الويب ليس أفضل من مجموعة قواعده. القواعد المتشددة أكثر من اللازم تحظر الحركة الشرعية وتُحبط المستخدمين الحقيقيين. والقواعد المتساهلة أكثر من اللازم تسمح للهجمات بالتسرب. الإعدادات الجيدة تستخدم مزيجاً من:
- قواعد مبنية على التوقيعات لأنماط الهجوم المعروفة
- تحليل سلوكي لرصد الحالات الشاذة التي تفوتها التوقيعات
- مجموعات قواعد تُحدَّث بانتظام لتتبع ثغرات CVE الجديدة
- قواعد مخصصة مضبوطة لتطبيقك بالتحديد
تناولنا آلية عمل هذا بتفصيل أكبر في شرح قواعد WAF: كيف يقرر جدار حماية تطبيقات الويب ما يجب حظره، إذا كنت تريد التعمق في منطق القواعد نفسه.
خلاصة الأمر
قائمة OWASP Top 10 هي خريطة لما يفعله المهاجمون فعلياً، ليست تمريناً نظرياً. جدار حماية تطبيقات الويب يغطي جزءاً كبيراً من هذه الخريطة، خصوصاً هجمات الحقن، وXSS، وتوقيعات الاستغلال المعروفة. لكنه أضعف في التعامل مع أخطاء المنطق مثل التحكم المكسور في الوصول، التي يجب حلها في كود تطبيقك.
إذا كنت تقيّم خدمات الاستضافة، اسأل مباشرة عمّا إذا كان جدار حماية تطبيقات الويب متضمناً ومُدارَاً بشكل فعّال، لا مجرد مُثبَّت مرة واحدة ومُنسي بعد ذلك. الاستضافة المُدارة التي تحافظ على تحديث مجموعات القواعد، بما في ذلك خدمتنا، تتولى هذا الأمر بالكامل بدلاً منك، فلا تكون أنت من يتابع ثغرات CVE الجديدة كل أسبوع. يمكنك معرفة كيف يندرج هذا في إعداد أمني أوسع للخادم في صفحة نظرة عامة على WAF لدينا.
الخلاصة الحقيقية: عامل قائمة OWASP Top 10 كخط أساس لك، لا كسقف نهائي. جدار الحماية الجيد يتعامل مع أنماط الهجوم المتكررة والمعروفة جيداً، بحيث يستطيع فريقك التركيز على المشاكل الأصعب الموجودة في كودك الخاص.