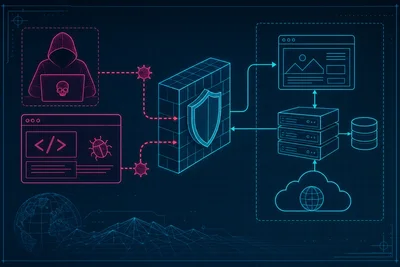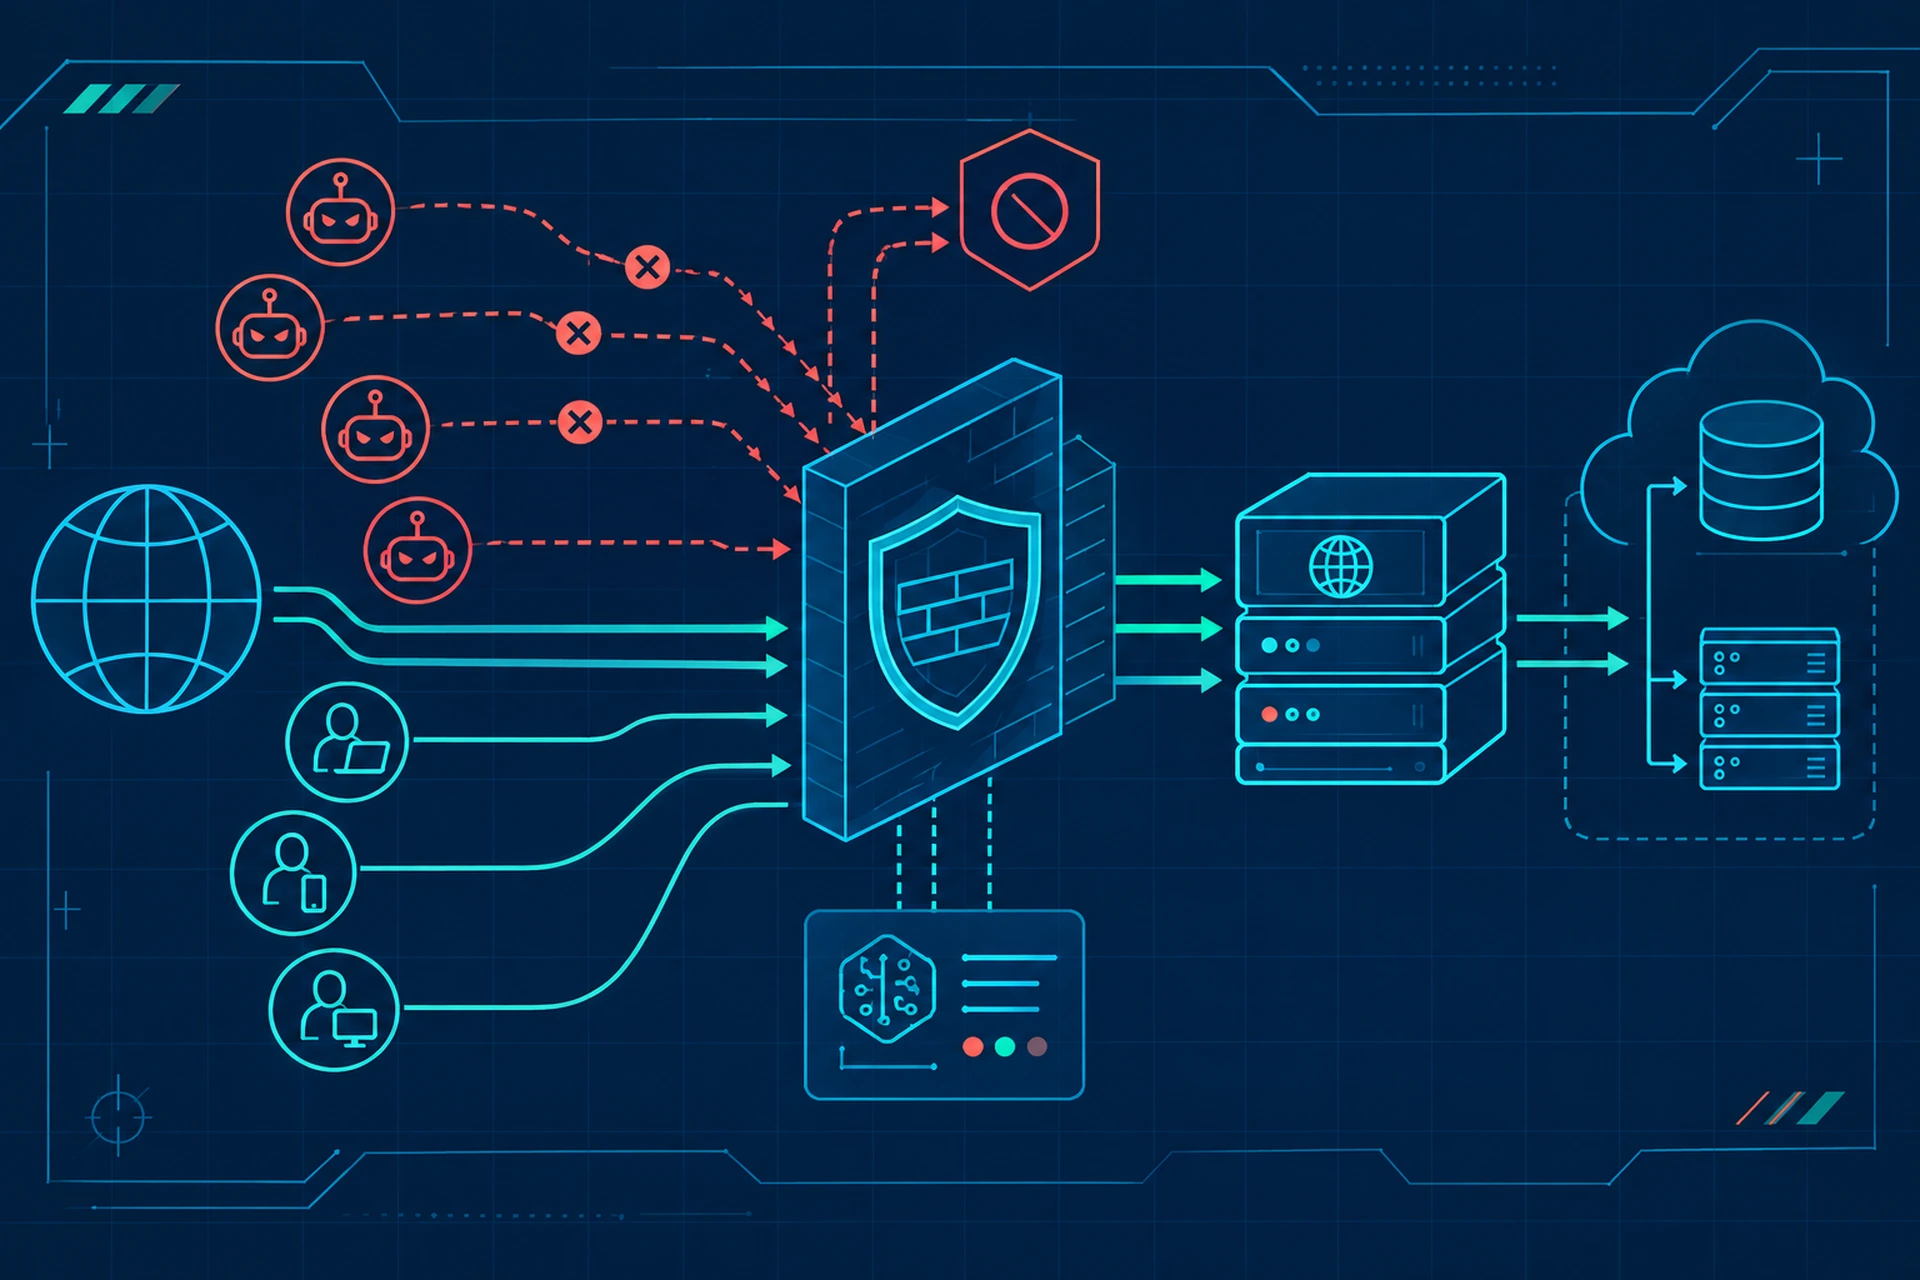
تشكل البوتات أكثر من نصف حركة الإنترنت اليوم. بعض هذه الحركة مفيد، مثل روبوتات محركات البحث التي تفهرس صفحاتك. لكن الكثير منها ليس مفيدًا. برامج السحب الآلي (Scrapers) تسرق محتواك، وبوتات credential-stuffing تجرب كلمات مرور مسروقة على صفحة تسجيل الدخول، وبوتات المخزون تخطف عمليات الشراء قبل أن تحصل الفرصة للعملاء الحقيقيين. الجزء الصعب ليس فقط رصد البوتات السيئة، بل التمييز بينها وبين الأشخاص الحقيقيين دون حظر عملائك المدفوعين عن طريق الخطأ.
هذا بالضبط هو التوازن الذي صُمم من أجله جدار حماية تطبيقات الويب. لنلقِ نظرة على كيفية تحقيق ذلك فعليًا.
لماذا تصعب تصفية حركة البوتات أكثر مما يبدو
حظر بوت يبدو أمرًا بسيطًا حتى تجربه فعليًا. يمكن لبوت استخدام نفس رؤوس (headers) المتصفح التي يستخدمها الإنسان. يمكنه التنقل بين آلاف عناوين IP. حتى يمكنه حل اختبارات CAPTCHA الأساسية باستخدام خدمات آلية. في الوقت نفسه، قد يستخدم زوارك الحقيقيون شبكات VPN أو بروكسيات الشركات أو إضافات متصفح غير معتادة تجعلهم يبدون مريبين قليلاً أيضًا.
على جدار حماية تطبيقات الويب أن يفصل كل هذه الضوضاء في الوقت الفعلي، مع كل طلب على حدة، دون إضافة تأخير ملحوظ. هذه مشكلة أصعب بكثير من مجرد مقارنة عنوان IP بقائمة حظر.
كيف يميز جدار حماية تطبيقات الويب فعليًا بين البوتات والبشر
أنماط السلوك، لا التوقيعات فقط
تعتمد الجدران التقليدية بشكل كبير على التوقيعات المعروفة، مثل سلسلة user agent معينة أو نطاق IP موضوع تحت العلم. تذهب قواعد جدار حماية تطبيقات الويب الحديثة أبعد من ذلك بمراقبة السلوك. البشر الحقيقيون ينقرون هنا وهناك، يتوقفون للقراءة، يحركون الفأرة، ويأخذون بضع ثوانٍ بين تحميل الصفحات. أما البوتات فتتحرك في خطوط مستقيمة عادة. تصل إلى الصفحات بسرعة غير بشرية، وتتجاوز الموارد التي يحملها المتصفح عادة مثل الصور أو ملفات CSS، وتكرر أنماط طلبات متطابقة مرارًا وتكرارًا.
عندما يرى WAF عميلاً يطلب خمسين صفحة منتج في الثانية دون أي وقت للتمرير أو القراءة، فهذه إشارة سلوكية قوية، حتى لو بدت كل الرؤوس (headers) شرعية.
تحديد المعدل مع فهم السياق
تحديد المعدل البسيط وحده قد يعاقب المستخدمين الحقيقيين خلال عملية بيع مزدحمة أو موجة زيارات فيروسية مفاجئة. النهج الأذكى يطبق حدودًا حسب نقطة النهاية والسياق. قد تسمح صفحة تسجيل الدخول بخمس محاولات في الدقيقة لكل IP، بينما تسمح صفحة عرض المنتجات بعدد أكبر بكثير، لأن سلوك التصفح يبدو مختلفًا عن سلوك اختبار بيانات الاعتماد. هذا النوع من تحديد المعدل السياقي جزء أساسي من كيفية حفاظ جدار حماية تطبيقات الويب على إبعاد الجهات الخبيثة مع السماح بمرور الارتفاعات الشرعية في الحركة. تناولنا آلية عمل هذا بالتفصيل في كيف يعمل تحديد المعدل وتنقية حركة البيانات معًا في الاستضافة المحمية من DDoS.
البصمة الرقمية بما يتجاوز عنوان IP
عناوين IP وحدها إشارة ضعيفة هذه الأيام. شبكات البروكسي المنزلية تسمح لمشغلي البوتات بتوجيه الحركة عبر آلاف عناوين IP منزلية حقيقية، مما يجعل الحركة تبدو موزعة جغرافيًا وشرعية. ينظر WAF القوي بشكل أعمق: بصمات TLS، وفحوصات تنفيذ JavaScript، وترتيب الرؤوس (headers)، والتناسق بين المتصفح المُعلن عنه والسلوك الفعلي. إذا زعم طلب أنه من متصفح Chrome على هاتف، لكن مصادقة TLS تطابق مكتبة سحب معروفة (scraping library)، يتم رصد هذا التناقض.
تحدي - استجابة دون إرهاق المستخدم
عندما لا يكون WAF متأكدًا تمامًا، لا يحتاج للاختيار بين الحظر المباشر أو السماح بالطلب دون فحص. يمكنه إصدار تحدٍ خفيف، مثل عملية حسابية بلغة JavaScript يحلها المتصفح الحقيقي فورًا لكن لا يستطيع سكريبت بوت بسيط حلها. يحدث هذا بشكل غير مرئي للزائر في معظم الأحيان. فقط عندما تكون الحركة غامضة بالفعل يرى المستخدم شيئًا مثل خطوة تحقق قصيرة، وحتى في هذه الحالة يجب أن تستغرق ثوانٍ قليلة، لا دقائق.
البوتات الجيدة لا تزال تحتاج طريقة للدخول
ليس كل زائر آلي يمثل تهديدًا. روبوتات محركات البحث وأدوات مراقبة وقت التشغيل وwebhooks بوابات الدفع كلها بوتات أيضًا، وحظرها يعطل تحسين محركات البحث (SEO) لديك أو مسار الدفع. يحافظ جدار حماية تطبيقات الويب المضبوط بشكل صحيح على قوائم سماح للبوتات الجيدة المعروفة والمؤكدة عبر بحث DNS العكسي، لا مجرد سلسلة user agent يمكن لأي شخص تزييفها. هذا أحد الأسباب التي تجعل ضبط WAF بشكل ذاتي أخطر مما يبدو. فقدان روبوت شرعي واحد يجعل ترتيبك في محركات البحث يتراجع بهدوء لأسابيع قبل أن يلاحظ أحد ذلك. نتعمق أكثر في هذه المقايضة في جدار حماية تطبيقات الويب المُدار مقابل المُهيأ ذاتيًا.
من أين تأتي الإيجابيات الكاذبة (وكيف تتجنبها)
حتى القواعد المضبوطة بشكل جيد قد ترصد أحيانًا أشخاصًا حقيقيين خطأً. من الأسباب الشائعة:
- شبكات الشركات حيث يشترك مئات الموظفين في عنوان IP خارجي واحد، مما يتسبب في تجاوز حدود المعدل المخصصة للبوتات الفردية
- إضافات المتصفح أو أدوات الخصوصية التي تحذف الرؤوس (headers) التي يتوقعها WAF
- مانعات الإعلانات القوية التي تغير أنماط الطلبات بطرق تشبه السحب الآلي (scraping)
- متصفحات الهاتف القديمة بمكتبات TLS قديمة تشبه أطر عمل البوتات
إدارة WAF الجيدة تعني مراجعة سجلات الحظر بانتظام وتعديل القواعد بدلاً من ضبطها مرة واحدة ونسيانها. تناولنا هذه العملية بالتفصيل في الإيجابيات الكاذبة في جدار حماية تطبيقات الويب وكيفية ضبطها دون إفساد موقعك.
ماذا يعني هذا لإعداد خادمك
إذا كنت تدير قواعد WAF بنفسك على خادم مُدار ذاتيًا، فإن هذا النوع من الضبط يتطلب اهتمامًا مستمرًا. تحتاج إلى رؤية واضحة لأي الطلبات يتم تحديها أو حظرها، والقدرة على التعديل بسرعة عندما يتعطل شيء للمستخدمين الحقيقيين. في الإعداد المُدار، يتم التعامل مع ذلك عنك، وقسم الأمان في الخادم يمنحك عادة رؤية على قوائم IP للبوتات وقواعد الجدار دون الحاجة لملامسة ملف الإعدادات مباشرة. هذا المزيج من التصفية الآلية والإشراف السهل هو ما يحافظ على إبعاد حركة البوتات دون تحويل صفحة الدفع إلى مسار عوائق للعملاء الحقيقيين.
لنظرة أوسع على كيفية تناسب هذا مع باقي دفاعاتك، راجع نظرة عامة على WAF وتفاصيل الحماية من DDoS.
الخلاصة
التعامل الجيد مع حركة البوتات لا يتعلق بالحظر بأكبر قدر ممكن. يتعلق بالتمييز بين التهديد والعميل، في أجزاء من الثانية، دون أن يلاحظ أي منهما العملية. التحليل السلوكي، وحدود المعدل السياقية، والبصمة الرقمية الأعمق، والتحديات الخفيفة تعمل جميعها معًا لتحقيق ذلك. إذا كان إعدادك الحالي يفحص فقط عناوين IP وuser agents، فمن المحتمل أنه يسمح للبوتات المتطورة بالمرور بينما يحظر أحيانًا زوارًا شرعيين، وهذا أمر يستحق الإصلاح عاجلاً لا آجلاً.