جدار حماية تطبيقات الويب ليس أداة تقوم بضبطها مرة واحدة وتنساها. المهاجمون يغيّرون أساليبهم باستمرار، وإذا لم تتغير القواعد التي تحمي موقعك معهم، فأنت تدافع عن نفسك ضد تهديدات لم تعد موجودة، بينما تدخل تهديدات جديدة من الباب الأمامي مباشرة.
تخيل الأمر كبرنامج مكافحة فيروسات من عشر سنوات مضت. قد يظل قادراً على رصد الفيروسات القديمة، لكنه لا يعرف شيئاً عن البرمجيات الخبيثة الحالية. جدار حماية تطبيقات الويب يعمل بالطريقة نفسها. قواعده لا تكون جيدة إلا بقدر آخر مرة قام فيها أحد بتحديثها.
ما يحدث فعلياً بدون تحديث القواعد
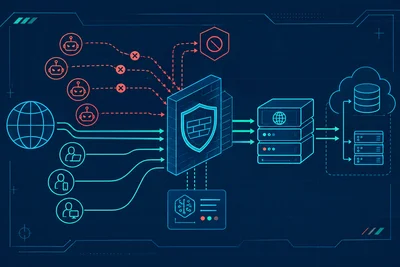
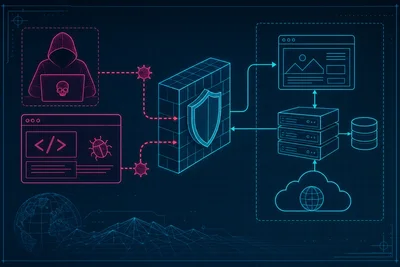
يعمل كل جدار حماية تطبيقات الويب بناءً على مجموعة من القواعد، تسمى أحياناً "بصمات"، تصف شكل حركة المرور الخبيثة. هذه القواعد ترصد الأنماط المشبوهة في الطلبات، مثل محاولات SQL injection، وحمولات cross-site scripting، وحيل path traversal، وعشرات من بصمات الهجمات الأخرى.
المشكلة أن المهاجمين يختبرون هذه القواعد بشكل نشط. بمجرد أن يجدوا طريقة لتعديل الحمولة قليلاً بحيث تتجاوز بصمة معروفة، يشاركون هذه الطريقة، فتنتشر بسرعة كبيرة. في غضون أيام، تُجرَّب طريقة التجاوز التي نجحت على موقع واحد على آلاف المواقع الأخرى.
إذا لم يتم تحديث مجموعة القواعد لديك منذ شهور، فأنت غير محمي من:
- ثغرات CVE جديدة يُكشف عنها في أنظمة إدارة المحتوى (CMS) والإضافات الشائعة
- أنماط جديدة من SQL injection مصممة للتهرب من مطابقة الأنماط
- بصمات بوتات جديدة تُستخدم في حملات credential stuffing
- أنماط استغلال يوم الصفر (zero-day) التي يحددها الباحثون الأمنيون
الصلة بمنظمة OWASP
معظم جدران حماية تطبيقات الويب الموثوقة تبني مجموعة قواعدها الأساسية على توجيهات منظمة OWASP، وبالتحديد قائمة OWASP Top 10 للثغرات الشائعة. لكن OWASP نفسها تراجع هذه التوجيهات بشكل دوري مع تغيّر اتجاهات الهجمات. جدار حماية يعمل بمجموعة قواعد عمرها ثلاث سنوات يدافع فعلياً ضد نسخة عمرها ثلاث سنوات من مشهد التهديدات.
ما هي وتيرة تحديث القواعد المناسبة فعلياً
لا يوجد رقم سحري واحد، لكن هناك خط أساس منطقي يبدو كالتالي:
- التصحيحات الأمنية الحرجة: خلال ساعات من الإعلان عن ثغرة كبيرة
- تحديثات البصمات الروتينية: أسبوعياً أو كل أسبوعين
- مراجعة كاملة لمجموعة القواعد: كل ثلاثة أشهر، لإزالة القواعد القديمة وتقليل النتائج الخاطئة (false positives)
إذا كشف نظام إدارة محتوى كبير مثل WordPress أو إضافة مستخدمة على نطاق واسع عن ثغرة حرجة، فقد تكون الفترة بين الإعلان والاستغلال الجماعي قصيرة تصل إلى 24 إلى 48 ساعة فقط. تبدأ أدوات المسح الآلي بفحص الثغرة تقريباً على الفور. يحتاج جدار حماية تطبيقات الويب الخاص بك إلى قاعدة مطابقة جاهزة قبل أن تنتهي تلك النافذة الزمنية، وليس بعدها.
التحديثات اليدوية مقابل مجموعات القواعد المُدارة
إذا كنت تدير إعدادات جدار الحماية الخاص بك بنفسك، فأنت مسؤول عن تتبع الإعلانات عن الثغرات، وكتابة قواعد جديدة أو الحصول عليها، وتجربتها على تطبيقك، ونشرها دون الإضرار بحركة المرور المشروعة. هذه مهمة حقيقية، لا عمل جانبي.
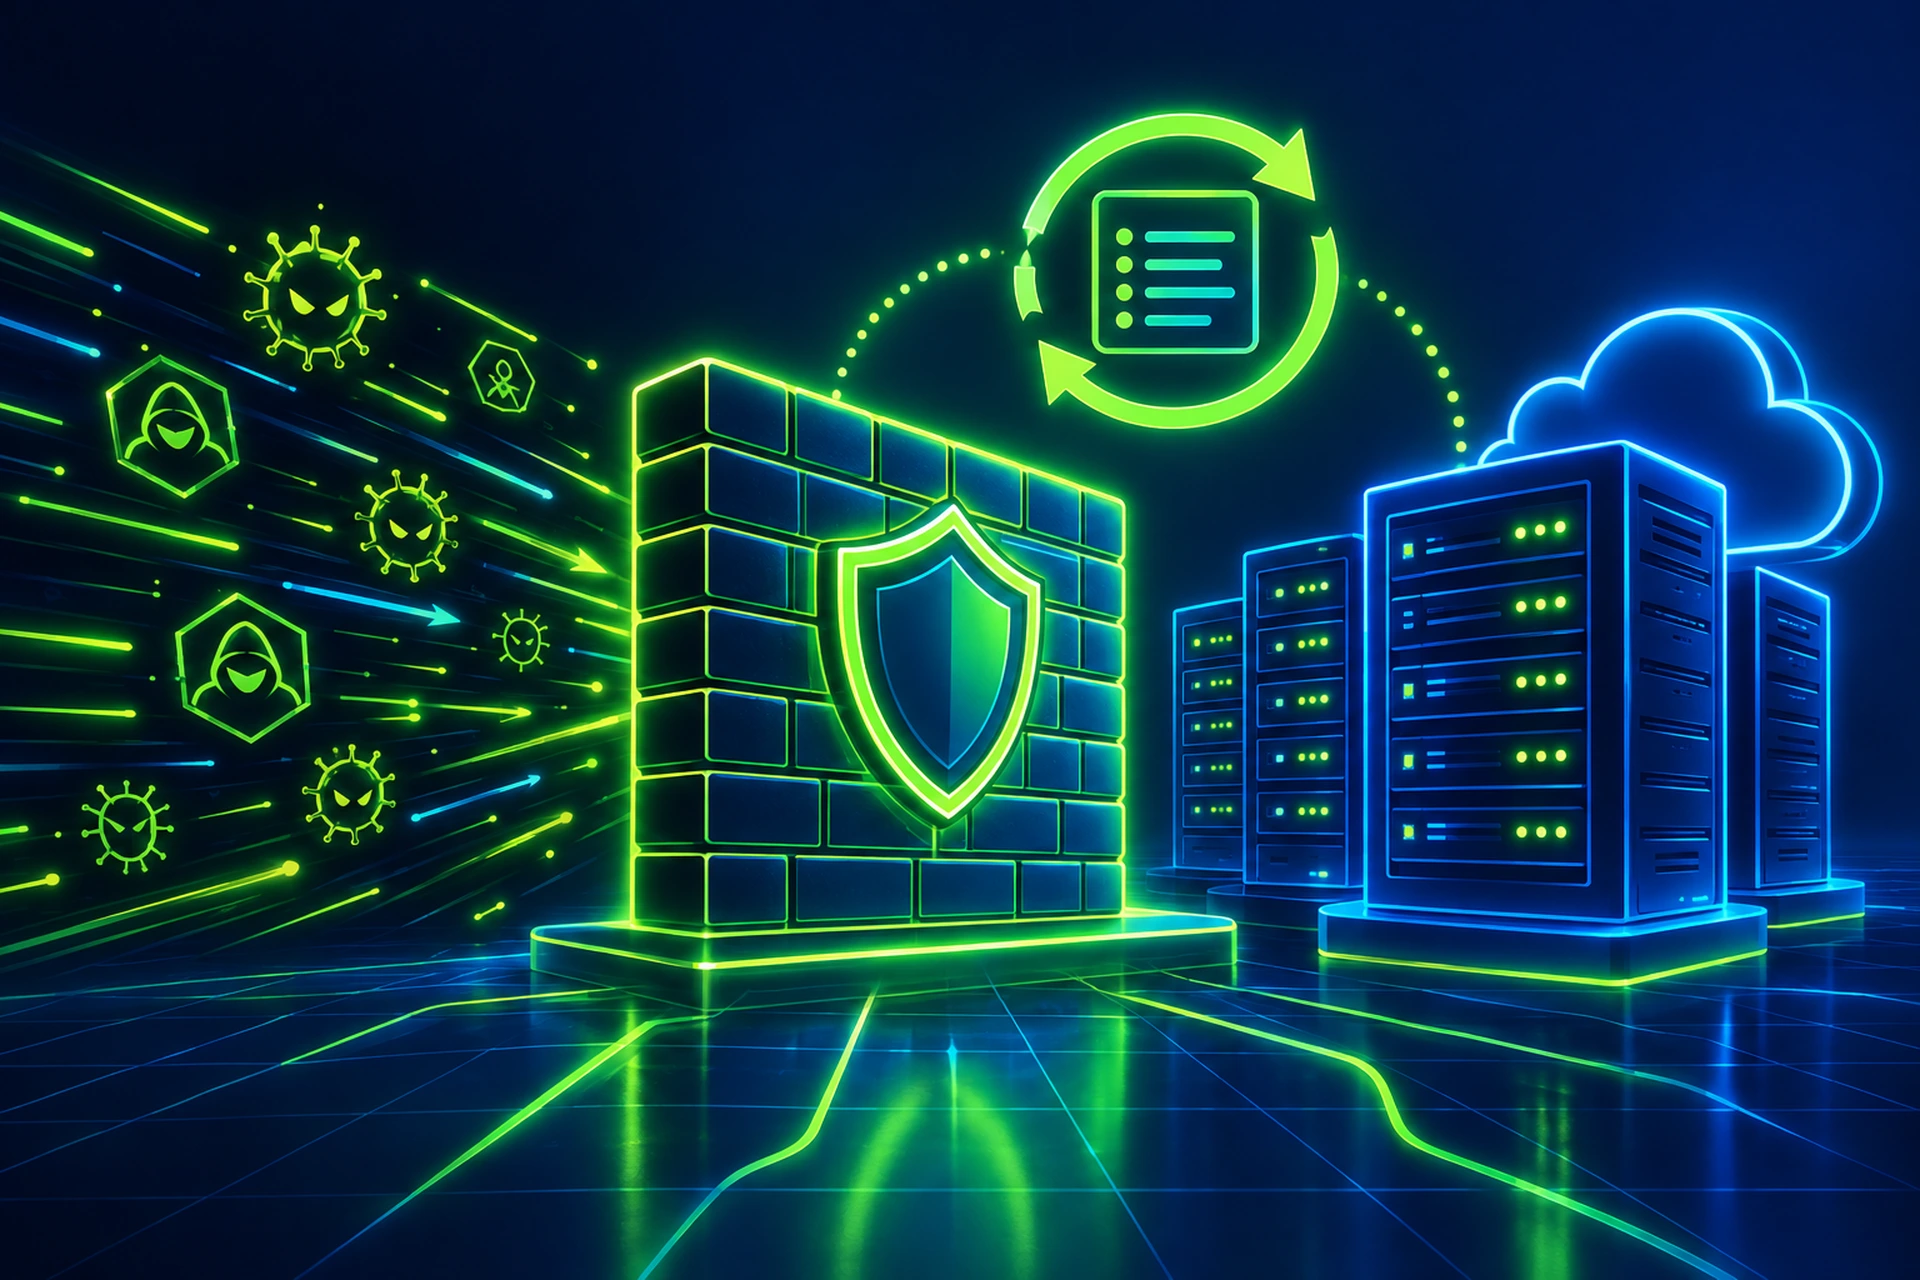
هنا يصنع النهج المُدار فرقاً عملياً. عندما يتولى مزود الاستضافة إدارة جدار حماية تطبيقات الويب نيابةً عنك، يكون هناك شخص آخر يراقب مصادر الثغرات، ويحدّث القواعد على جميع المواقع المحمية، ويضبطها لتجنب النتائج الخاطئة. تستفيد من التحديثات في اللحظة التي تحتاجها، دون أن تكون أنت من يتتبع النشرات الأمنية في منتصف الليل. إذا كنت تريد أن ترى كيف يبدو ذلك عملياً، تغطي صفحة نظرة عامة على WAF الخاصة بنا كيفية عمل تحديثات القواعد وتصفية حركة المرور معاً على الاستضافة المُدارة.
لماذا يتفوق هذا على مجموعة قواعد تصنعها بنفسك
قد يلتقط مالك موقع واحد إعلاناً مهماً أو اثنين في السنة. أما فريق يدير القواعد عبر آلاف المواقع، فيرى أنماط الهجمات الناشئة في الوقت الفعلي، وغالباً قبل أن تصل إلى الأخبار الأمنية الرئيسية. من الصعب جداً تكرار هذا المستوى من الرؤية بمفردك، وهذا أحد الفروق العملية بين جدار حماية تطبيقات الويب تضبطه مرة واحدة وآخر يُصان بشكل نشط.
النتائج الخاطئة جزء من دورة الصيانة
تحديث القواعد لا يتعلق فقط بإضافة حمايات جديدة. يتعلق أيضاً بإزالة أو تعديل القواعد المتشددة أكثر من اللازم. قاعدة قديمة قد تحظر حركة مرور مشروعة بنفس السهولة التي تحظر بها هجوماً، وهذا يعني أن سوء صيانة القواعد قد يكلفك زواراً وعملاء حقيقيين، لا مجرد السماح بمرور الأشرار.
تشمل الصيانة الجيدة للقواعد مراجعة السجلات بانتظام لرصد هذه الحالات مبكراً، وتعديل القواعد بناءً على أنماط حركة المرور الخاصة بتطبيقك، وتجربة التغييرات في بيئة آمنة قبل نشرها فعلياً. هذا بالضبط سبب أهمية بيئة staging عند إجراء أي تغيير متعلق بالأمان على موقع الإنتاج. يمكنك تجربة تعديلات القواعد دون تعريض الزوار الحقيقيين لخطر التعطل.
ما يجب أن تسأل عنه بخصوص حمايتك الحالية
إذا كنت تقيّم ما إذا كان إعدادك الحالي يحميك فعلاً، اطرح هذه الأسئلة:
- كم مرة يتم تحديث مجموعات القواعد، ومن يقوم بذلك؟
- هل توجد عملية موثّقة للاستجابة للثغرات المكتشفة حديثاً؟
- هل يمكنك رؤية سجلات ما يتم حظره، وتعديل القواعد بنفسك عند الحاجة؟
- هل يتتبع المزود توجيهات OWASP وقواعد بيانات CVE بشكل نشط؟
إذا كانت الإجابة الصادقة على أي من هذه الأسئلة "لسنا متأكدين"، فهذا يستحق التعمق فيه. سبق أن كتبنا عن كيفية معرفة ما إذا كانت حماية المزود حقيقية أو مجرد تسويق، وينطبق نفس التمحيص هنا.
الخلاصة
قوة جدار حماية تطبيقات الويب لا تتجاوز آخر تحديث له. مجموعات القواعد الثابتة تشيخ بسرعة، والمهاجمون يعتمدون على حقيقة أن معظم مالكي المواقع لا يفكرون أبداً في التحقق من ذلك. سواء كنت تدير قواعدك بنفسك أو تعتمد على مزود استضافتك للقيام بذلك، فالسؤال الحقيقي ليس عن وجود جدار حماية من الأساس. السؤال هو هل يتم صيانة هذا الجدار بشكل نشط ضد التهديدات الموجودة اليوم، لا تهديدات العام الماضي. لمزيد من التفاصيل حول كيفية بناء هذه القواعد وترتيب أولوياتها، راجع مقالنا عن كيف تقرر قواعد WAF ما يجب حظره.