كل يوم، يستقبل موقعك زوارًا لن تراهم أبدًا في لوحة تحليلات الزيارات. بوتات تبحث عن إضافات بها ثغرات. سكريبتات تحاول كلمات مرور افتراضية للمشرف. أدوات آلية تفحص نموذج التواصل لديك بحثًا عن طريقة لحقن كود خبيث. تقارير الزيارات العادية لن تظهر لك أيًا من هذا. لكن سجلات جدار حماية تطبيقات الويب ستفعل.
إذا لم تنظر من قبل إلى سجلات WAF الخاصة بك، فأنت تفوت واحدًا من أكثر مصادر معلومات التهديدات فائدة والتي لديك بالفعل إمكانية الوصول إليها. دعنا نتحدث عما يوجد فعليًا في هذه السجلات وكيفية قراءتها.
ما الذي يسجله جدار حماية تطبيقات الويب فعليًا
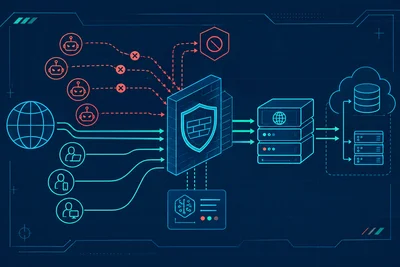
يقع جدار حماية تطبيقات الويب بين الطلبات الواردة وموقعك، ويفحص كل طلب قبل وصوله إلى التطبيق. عندما يبدو طلب ما مريبًا، مثل محاولة حقن SQL أو طلب يحاول الوصول إلى ملف لا ينبغي له الوصول إليه، يقوم الجدار بحظره وتسجيل التفاصيل.
يتضمن إدخال السجل النموذجي ما يلي:
- عنوان IP المصدر الذي أرسل الطلب
- عنوان URL أو النقطة المستهدفة
- القاعدة التي أدت إلى الحظر (نمط حقن SQL، محاولة XSS، اجتياز المسارات، إلخ)
- الطابع الزمني
- طريقة HTTP والترويسات، بما في ذلك سلسلة user agent
- الدولة التي صدر منها الطلب
بمفرده، لا يخبرك إدخال سجل واحد بالكثير. لكن انظر إلى المئات أو الآلاف منها عبر الزمن، وستبدأ الأنماط بالظهور.
قراءة الأنماط: من يهاجمك فعلًا
الفحص الآلي مقابل المهاجمين المستهدفين
معظم ما يظهر في سجلات جدار حماية تطبيقات الويب لديك ليس إنسانًا يجلس أمام لوحة مفاتيح. إنه فحص آلي. هذه البوتات تزحف عبر نطاقات هائلة من عناوين IP بحثًا عن ثغرات معروفة، مثل إضافة قديمة أو ملف إعدادات مكشوف. ستتعرف على هذا النمط من شكله: دفعات قصيرة ومتكررة تستهدف نفس العناوين القليلة (/wp-admin، /.env، /phpmyadmin) من عناوين IP تختفي بعد عدة طلبات.
الهجوم المستهدف يبدو مختلفًا. سترى مصدرًا واحدًا، أو مجموعة صغيرة من عناوين IP المترابطة، تفحص عدة أساليب هجوم مختلفة ضد نفس الصفحة على مدى فترة أطول. هذه علامة على أن شخصًا ما مهتم تحديدًا بموقعك، وليس مجرد مسح للإنترنت بحثًا عن أهداف سهلة.
الأنماط الجغرافية
إذا لم تكن تعمل دوليًا، فإن حجم الطلبات الواردة من دول خارج قاعدة عملائك يستحق المراقبة. ارتفاع مفاجئ في الطلبات الخبيثة من منطقة معينة، خاصة إذا لم يكن هناك سبب مشروع لزيارتها لموقعك، غالبًا ما يشير إلى حملة فحص منسقة بدلًا من مجرد ضوضاء عشوائية.
المخالفون المتكررون
بعض عناوين IP تظهر مرارًا وتكرارًا عبر أسابيع أو أشهر. غالبًا ما تكون جزءًا من شبكات بوت نت أكبر أو تأتي من مزودي استضافة معروفين باستضافة بنية تحتية للتحكم والسيطرة. الاحتفاظ بقائمة مستمرة من هذه العناوين، ومقارنتها بقواعد بيانات السمعة، يساعدك على تحديد أي منها يستحق الحظر الكامل على مستوى الجدار أو الخادم بدلًا من مجرد تصفية طلباته.
ما الذي يجب فعله فعليًا بهذه المعلومات
قراءة السجلات مفيدة فقط إذا غيّرت ما تفعله. هنا تكمن الفائدة الحقيقية:
- شدّد القواعد حيث ترى محاولات متكررة. إذا أظهرت سجلاتك محاولات مستمرة لحقن SQL ضد نموذج معين، فهذه إشارة لإعادة التحقق من التحقق من صحة المدخلات في ذلك النموذج بالتحديد، وليس مجرد الاعتماد على الجدار لالتقاط كل شيء إلى الأبد.
- احظر على مستوى الشبكة عندما يكون ذلك منطقيًا. المهاجمون المستمرون من عنوان IP واحد أو نطاق ضيق مرشحون جيدون للحظر على مستوى الخادم، مما يوقف الزيارات قبل وصولها حتى إلى طبقة التطبيق. لهذا الغرض، تعمل ضوابط جدار حماية الخادم لحظر عناوين IP محددة بشكل جيد جنبًا إلى جنب مع قواعد WAF الخاصة بك.
- انتبه للإيجابيات الكاذبة. أحيانًا يتم حظر مستخدمين شرعيين أو تكاملات بسبب قواعد مفرطة في التشدد. مراجعة السجلات بانتظام تساعدك على اكتشاف ذلك قبل أن يكلفك زيارات حقيقية أو وظائف معطلة. لقد تناولنا هذا بتعمق أكبر في الإيجابيات الكاذبة في جدار حماية تطبيقات الويب وكيفية ضبطها.
- اربط مع إشارات أخرى. قارن سجلات WAF مع مراقبة وقت التشغيل والخادم لديك لمعرفة ما إذا كانت ارتفاعات الزيارات المحظورة تتوافق مع انخفاضات في الأداء. غالبًا ما يكشف هذا الترابط عن محاولات DDoS على مستوى التطبيق متنكرة في شكل زيارات عادية.
لماذا هذا أكثر أهمية مما يبدو
فهم من يستهدف موقعك ليس مجرد تمرين أكاديمي. إنه يشكل قرارات حقيقية: أي الدول يجب تقييدها إذا كنت ترى إساءة استخدام دون زيارات شرعية منها، وأي النقاط النهائية تحتاج إلى تحقق إضافي، وما إذا كانت مجموعة القواعد الحالية لديك تواكب فعليًا ما يصل إلى خادمك.
يرتبط هذا بإطار عمل OWASP Top 10 الأوسع الذي تُبنى عليه معظم جدران حماية تطبيقات الويب. إذا أردت تذكيرًا بشكل هذه التهديدات الشائعة، فقد تناولناها في تهديدات OWASP Top 10 وكيف يتعامل معها جدار حماية تطبيقات الويب.
جعل مراجعة السجلات أمرًا مستدامًا
لا أحد لديه الوقت لتمرير آلاف أسطر السجل يدويًا كل يوم. النهج العملي هو إعداد ملخصات دورية، أسبوعية أو شهرية، بدلًا من محاولة مراجعة كل شيء في الوقت الفعلي. ابحث عن أنماط جديدة، وعناوين IP متكررة، وأي تحول ملحوظ في نوع الهجوم. يجب على مزود الاستضافة المُدارة القيام بهذا النوع من المراجعة نيابة عنك كجزء من إبقاء قواعد جدار حماية تطبيقات الويب محدّثة. على خوادمنا الخاصة، نتعامل مع هذا كعملية مستمرة وليست إعدادًا لمرة واحدة، لأن أنماط الهجمات تتغير باستمرار، والقواعد التي نجحت الشهر الماضي قد تفوّت شيئًا جديدًا هذا الشهر.
إذا كنت تحاول تحديد ما إذا كان إعدادك الحالي يمنحك هذا النوع من الرؤية أصلًا، فهذا يستحق التحقق منه مباشرة مع مزود الاستضافة لديك. يمكنك قراءة المزيد عن كيفية عمل هذا النوع من الحماية في نظرة عامة على WAF.
الخلاصة
سجلات WAF الخاصة بك هي نافذة مباشرة على من يحاول الدخول إلى موقعك وكيف. معظم أصحاب المواقع لا ينظرون إليها أبدًا، مما يعني أنهم يفوتون معلومات تهديدات مجانية يتم جمعها بالفعل. ابدأ بفحص سجلاتك مرة واحدة أسبوعيًا. ابحث عن عناوين IP المتكررة، والارتفاعات الجغرافية غير المعتادة، وأي الصفحات المحددة الأكثر استهدافًا. هذا وحده سيخبرك بالمزيد عن مخاطرك الفعلية أكثر من أي قائمة تحقق أمنية عامة.