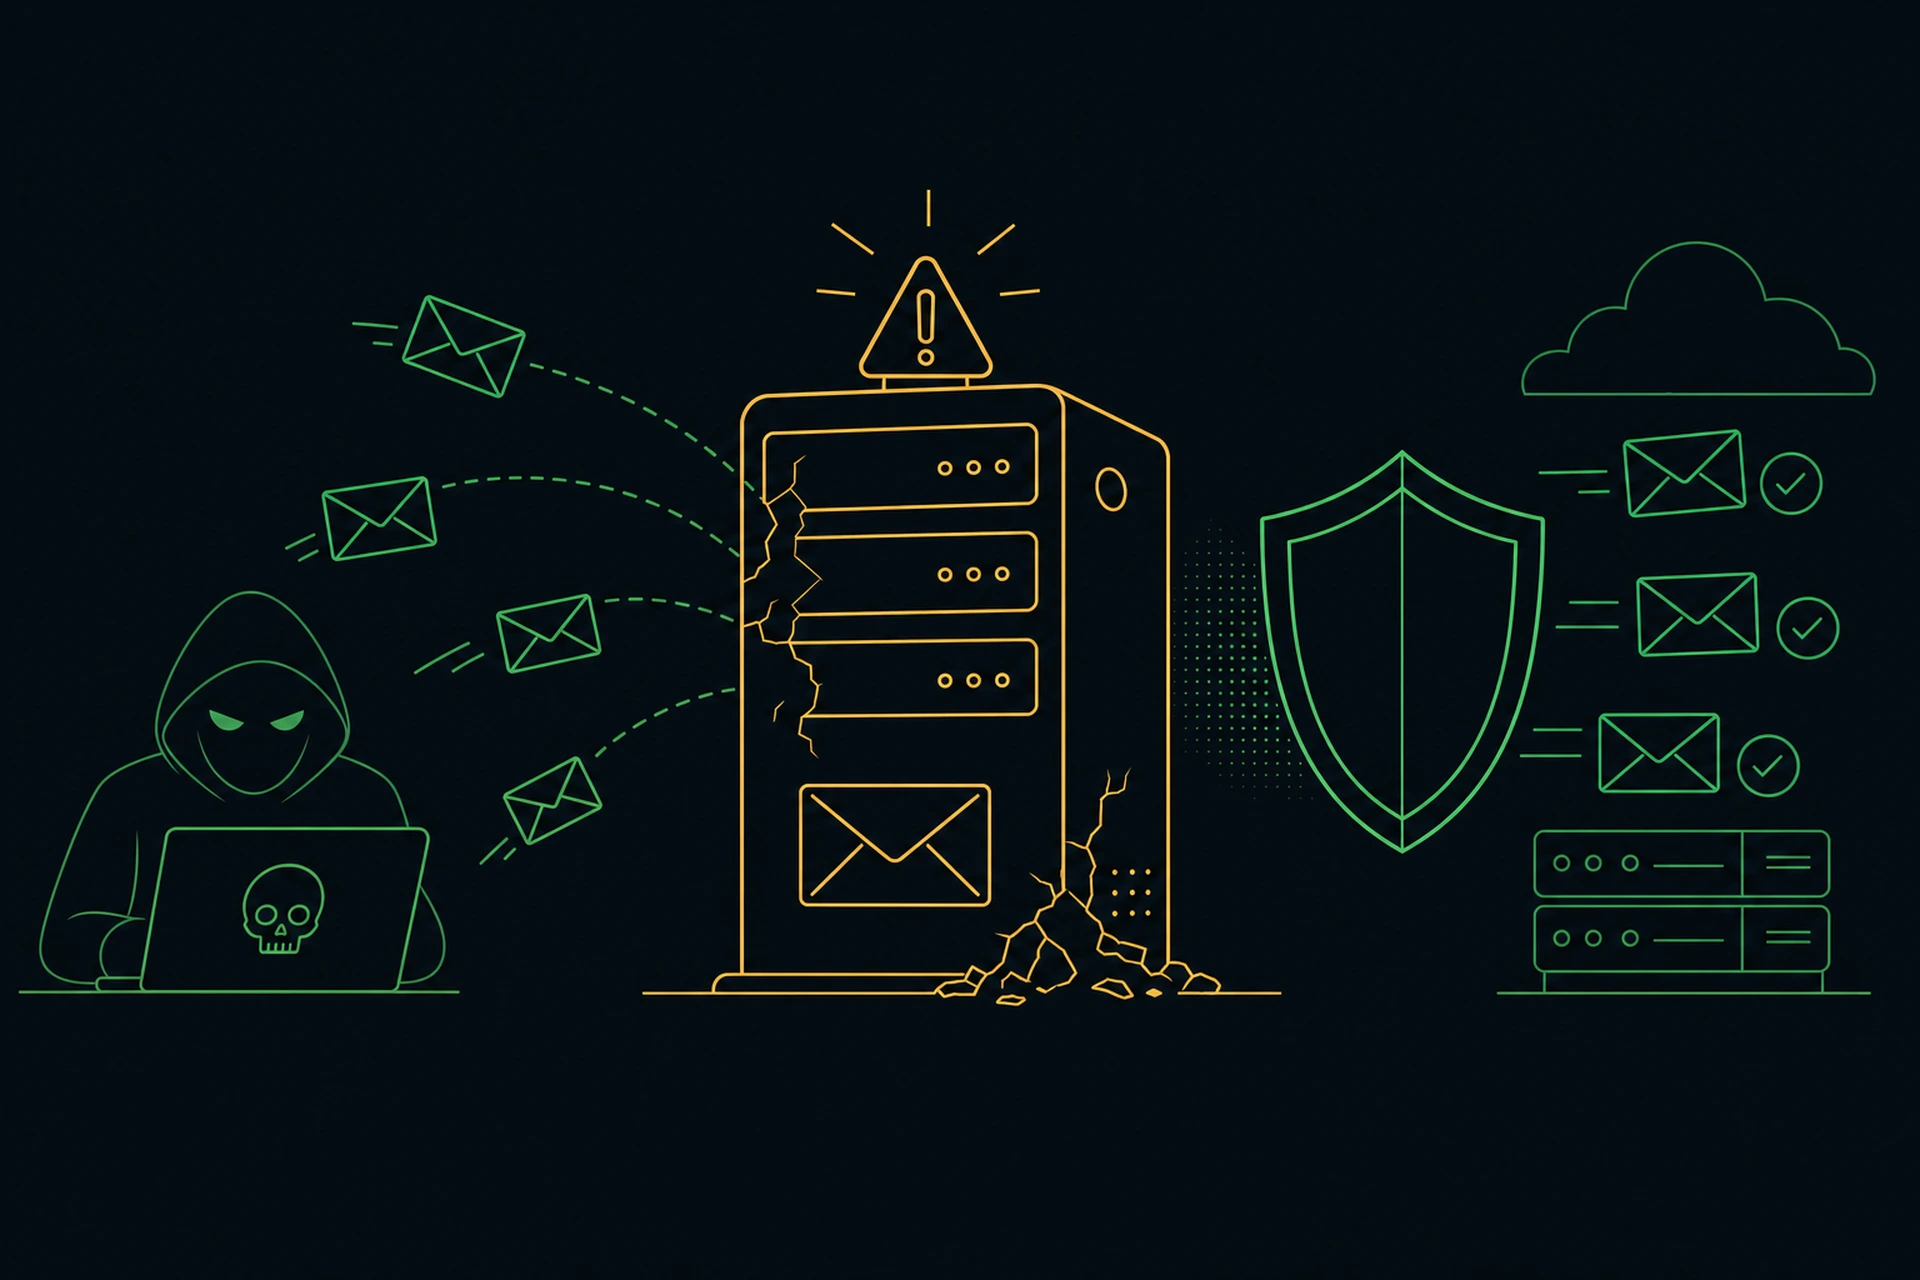
لا يحتاج المرسلون للبريد العشوائي إلى اختراق معظم الخوادم التي يستغلونها. كل ما يفعلونه هو البحث عن الخوادم التي تُركت أبوابها مفتوحة على مصراعيها. خادم البريد سيئ الإعداد هو أحد أسهل الأهداف على الإنترنت، وبمجرد أن يجده المرسلون، سيستخدمونه حتى يحرقوه تماماً، ومعه سمعة نطاقك.
إذا كنت تدير أي نوع من خدمات البريد، فإن فهم سبب حدوث هذه الأخطاء في الإعداد، وكيفية إغلاقها، هو أحد أكثر الأمور قيمة التي يمكنك فعلها من أجل استراتيجية منع البريد العشوائي لديك. لنستعرض بالضبط ما يبحث عنه المرسلون للبريد العشوائي وكيف تتأكد من أن خادمك ليس ضمن قائمة أهدافهم.
ما الذي يجعل خادم البريد "سيء الإعداد" أصلاً
عادة ما يعاني خادم البريد سيء الإعداد من واحدة من عدة مشكلات. قد يسمح لأي شخص، في أي مكان، بترحيل البريد الإلكتروني عبره دون أي مصادقة. وقد تكون سجلات DNS التي تتحقق من هوية المصرح له بإرسال البريد نيابة عن نطاقك مفقودة. أو قد تكون بيانات الاعتماد ضعيفة أو افتراضية يسهل تخمينها.
لا شيء من هذا ثغرات معقدة أو نادرة. إنها أخطاء إعداد أساسية، غالباً ما تكون قد ارتُكبت منذ سنوات ولم يُعد النظر فيها أبداً. وهذا بالضبط سبب شيوعها، وسبب قيام المرسلين للبريد العشوائي بمسح الإنترنت بحثاً عنها بنشاط.
خوادم الترحيل المفتوحة: الخطأ الكلاسيكي
خادم الترحيل المفتوح هو خادم بريد يقبل ويعيد توجيه البريد الإلكتروني من أي شخص، وليس فقط من مستخدميك. في أيام الإنترنت المبكرة، كان هذا هو الإعداد الافتراضي الطبيعي. أما اليوم، فهو أشبه بدعوة صريحة لإساءة الاستخدام.
بمجرد أن يجد المرسلون للبريد العشوائي خادم ترحيل مفتوحاً، سيضخون آلاف رسائل البريد العشوائي من خلاله، مستخدمين عنوان IP الخاص بخادمك وسمعته للقيام بذلك. لن تلاحظ ذلك بالضرورة على الفور. ستلاحظه عندما يُدرج نطاقك في القائمة السوداء وتبدأ رسائلك المشروعة بالارتداد.
منع البريد العشوائي يبدأ بسجلات المصادقة
أهم شيء واحد يمكنك فعله من أجل منع البريد العشوائي بفعالية هو إعداد سجلات المصادقة الخاصة بك بشكل صحيح: SPF وDKIM وDMARC. تعمل هذه السجلات الثلاثة معاً لتخبر خوادم البريد المستقبِلة، بطريقة يمكنها التحقق منها، أن الرسالة جاءت فعلاً من نطاقك.
- SPF يسرد الخوادم المصرح لها بإرسال البريد نيابة عن نطاقك.
- DKIM يضيف توقيعاً تشفيرياً حتى يتمكن المستقبِلون من التأكد من أن الرسالة لم تتغير أثناء النقل.
- DMARC يخبر الخوادم المستقبِلة بما يجب فعله إذا فشلت الرسالة في فحوصات SPF أو DKIM، ويتيح لك الحصول على تقارير عند محاولة أحدهم انتحال نطاقك.
بدون هذه السجلات، يمكن لأي شخص إرسال بريد إلكتروني يبدو وكأنه من نطاقك. يستغل المرسلون للبريد العشوائي هذا الأمر باستمرار، وهو ليس تهديداً لصندوق بريدك فقط. إنه يضر بسمعتك لدى الأشخاص الذين يستلمون الرسائل المزيفة. لقد تعمقنا في هذه الآليات في مقال لماذا تنتهي رسائلك في البريد العشوائي وما الذي يعنيه تسليم البريد الإلكتروني فعلياً.
ضع سياسة DMARC حقيقية، وليس مجرد سجل
لدى الكثير من النطاقات سجل DMARC، لكنه مضبوط على "none"، وهو ما يقتصر على المراقبة دون فعل أي شيء لوقف إساءة الاستخدام. إذا كنت جاداً بشأن منع البريد العشوائي، انقل سياستك نحو "quarantine" أو في النهاية "reject" بعد أن تتأكد من أن جميع مصادر بريدك المشروعة تجتاز المصادقة. هذا هو الإعداد الذي يخبر فعلياً الخوادم المستقبِلة بحظر البريد المنتحل بدلاً من مجرد الإبلاغ عنه.
بيانات الاعتماد الضعيفة لا تزال مشكلة كبيرة
بعيداً عن خوادم الترحيل المفتوحة، يتعرض الكثير من خوادم البريد للاختراق عبر حشو بيانات الاعتماد البسيط. يعيد شخص ما استخدام كلمة مرور، أو يختار كلمة ضعيفة، فيخمّن المهاجم طريقه للدخول. وبمجرد الدخول إلى صندوق بريد حقيقي، يحصل المرسلون للبريد العشوائي على شيء أفضل حتى من خادم الترحيل المفتوح: حساب حقيقي ومصادق عليه يمكنهم الإرسال منه.
لهذا السبب فإن فرض كلمات مرور قوية، وحيثما أمكن، المصادقة الثنائية على صناديق البريد أمر بالغ الأهمية. إنه نفس المبدأ الذي تحدثنا عنه بخصوص لوحات الإدارة في مقال أمان تسجيل الدخول في WordPress: تغييرات بسيطة توقف معظم محاولات القوة الغاشمة. شاشة تسجيل الدخول هي شاشة تسجيل الدخول، سواء كانت لموقعك الإلكتروني أو لصندوق بريدك.
الحد من المعدل وحدود الإرسال
حتى الخادم ذو المصادقة القوية يمكن أن يُستغل بهدوء إذا لم يكن هناك سقف لسرعة أو عدد الرسائل التي يمكن لحساب واحد إرسالها. نادراً ما يحتاج المستخدمون الشرعيون لإرسال آلاف الرسائل خلال دقائق قليلة. لكن المرسلين للبريد العشوائي يفعلون ذلك. وضع حدود إرسال منطقية لكل حساب، والتنبيه عند تجاوزها، يكشف الحسابات المخترقة قبل أن تلحق ضرراً جدياً بسمعتك.
لماذا يهم هذا الأمر أكثر من مجرد الإدراج في القائمة السوداء
التكلفة المباشرة لخادم سيء الإعداد واضحة: ينتهي بك الأمر بنطاق مدرج في القوائم السوداء لمكافحة البريد العشوائي، وتتوقف رسائلك الحقيقية عن الوصول لأصحابها. لكن هناك تكلفة أبطأ أيضاً. كل حادثة إدراج في القائمة السوداء تنتقص من سمعة المرسل الخاصة بك، وهذه السمعة تحتاج وقتاً طويلاً لإعادة بنائها. لقد تناولنا كيفية عمل نظام السمعة هذا في مقال كيف تعمل سمعة المرسل ولماذا هي أساس تسليم البريد الإلكتروني.
إذا كنت تدير خادم بريد خاصاً بك، فهذا أمر يستحق المراجعة اليوم، وليس في الربع القادم. تحقق من إعدادات الترحيل المفتوح، وتأكد من أن سجلات SPF وDKIM وDMARC صحيحة فعلياً (وليست موجودة فقط)، وراجع من لديه صلاحية إرسال البريد عبر نظامك.
الاستضافة المُدارة تتكفل بهذا الأمر عنك
إذا كان الحفاظ على كل هذا يبدو وكأنه عمل بدوام جزئي لم تسجل له، فهذا رد فعل منطقي. الأمر يتطلب فعلياً انتباهاً مستمراً. هذا أحد أسباب أن الاستضافة المُدارة الجيدة، بما فيها استضافتنا، تُعدّ مصادقة البريد بشكل صحيح منذ البداية وتراقب إعدادات الخادم التي قد تتحول لولا ذلك إلى باب مفتوح للمرسلين للبريد العشوائي. تحصل على قدرة الإرسال دون الحاجة لأن تصبح مديراً لخادم بريد بنفسك. يمكنك قراءة المزيد عن نهجنا في هذا الأمر على صفحة استضافة البريد الإلكتروني لدينا.
الخلاصة
لا يحتاج المرسلون للبريد العشوائي لأن يكونوا أذكياء عندما يترك أصحاب الخوادم الأساسيات دون معالجة. أغلق خادم الترحيل المفتوح، واضبط سجلات المصادقة بشكل صحيح، وأحكم قفل بيانات الاعتماد، وضع حدود إرسال منطقية. افعل هذه الأمور الأربعة وستكون قد أزلت الغالبية العظمى مما يجعل خادم البريد هدفاً جذاباً. إنه ليس عملاً براقاً، لكنه النوع من العمل الذي يحافظ على وصول رسائلك إلى صناديق الوارد بدلاً من أن يُصنَّف نطاقك كمصدر لحملة بريد عشوائي لشخص آخر.