إذا سبق لك أن أرسلت بريدًا إلكترونيًا مهمًا وانتهى به المطاف بشكل غامض في مجلد الرسائل غير المرغوب فيها لدى المستلم، فهناك احتمال كبير أن نطاقك يفتقد لبعض سجلات DNS التي تستخدمها مزودات البريد الإلكتروني لتقرر ما إذا كانت ستثق بك أم لا. إعداد DKIM SPF DMARC الصحيح هو أهم شيء يمكنك القيام به لتحسين طريقة تعامل Gmail وOutlook وكل صندوق بريد آخر مع رسائلك.
لا يتطلب أي من هذا أن تكون مهندس شبكات. الأمر لا يعدو كونه مجموعة من سجلات DNS، وبمجرد إضافتها، تنساها غالبًا. دعنا نستعرض ما يفعله كل جزء وكيفية إعداده فعليًا.
لماذا يُعد إعداد DKIM SPF DMARC مهمًا جدًا الآن
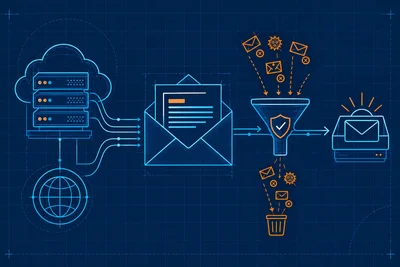
أصبحت مزودات البريد الإلكتروني أكثر صرامة في تصفية الرسائل المزعجة والتصيد الاحتيالي. تشترط Google وYahoo الآن على المرسلين بكميات كبيرة أن تكون لديهم هذه السجلات، وحتى لو لم تكن ترسل بريدًا بكميات كبيرة، فإن غياب هذه السجلات يجعل نطاقك يبدو مريبًا. يمكن لأي مزعج إرسال بريد إلكتروني يدّعي أنه من نطاقك ما لم تُخبر العالم بالضبط عن الخوادم المسموح لها بالإرسال نيابة عنك. هذه هي الفكرة الكاملة من وراء هذا الإعداد.
فكّر في الأمر وكأنك تُظهر بطاقة هويتك عند الباب. بدون ذلك، لا توجد لدى مزودات البريد أي وسيلة للتأكد من أن الرسالة التي تدّعي أنها منك جاءت منك فعلًا.
SPF: إخبار العالم بمن يحق له الإرسال نيابة عنك
SPF اختصار لـ Sender Policy Framework. وهو سجل نصي بسيط في DNS يسرد خوادم البريد المسموح لها بإرسال بريد باستخدام اسم نطاقك. عندما تصل رسالة بريدية، يتحقق الخادم المستقبل من عنوان IP المرسل مقابل سجل SPF الخاص بك. إذا لم يتطابق، فهذه علامة تحذير.
يبدو سجل SPF الأساسي كالتالي:
v=spf1 include:_spf.yourmailprovider.com ~all
الجزء include يشير إلى خوادم مزود البريد الإلكتروني الخاص بك. و~all في النهاية يخبر المستقبلين بمعاملة أي شيء آخر على أنه مشبوه دون رفضه بالضرورة بشكل كامل. يمكنك امتلاك سجل SPF واحد فقط لكل نطاق، لذلك إذا كنت تستخدم عدة خدمات إرسال (بريدك الرئيسي، أداة تسويق، نظام CRM)، فيجب أن تجتمع كلها في نفس السجل.
DKIM: إثبات أن الرسالة لم يتم العبث بها
يعمل DKIM، أو DomainKeys Identified Mail، بشكل مختلف. فبدلًا من سرد الخوادم المسموح لها، يضيف توقيعًا رقميًا لكل رسالة ترسلها. يتم إنشاء هذا التوقيع باستخدام مفتاح خاص على خادم الإرسال، ويتحقق الخادم المستقبل منه مقابل مفتاح عام منشور في DNS الخاص بك.
إذا تغيّر حرف واحد فقط من الرسالة أثناء نقلها، ينكسر التوقيع ويعرف الخادم المستقبل أن هناك خطأ ما. يتطلب إعداد DKIM عادة الحصول على مفتاح عام من لوحة تحكم مزود البريد الإلكتروني وإضافته كسجل TXT، غالبًا تحت محدد (selector) مثل default._domainkey.yourdomain.com.
DMARC: السياسة التي تجمع كل شيء معًا
DMARC، أو Domain-based Message Authentication, Reporting and Conformance، هو المكان الذي يصبح فيه SPF وDKIM مفيدين فعليًا. فهو يخبر الخوادم المستقبلة بما يجب فعله عندما تفشل رسالة في هذه الفحوصات، ويمنحك رؤية واضحة لمن يرسل بريدًا باستخدام نطاقك.
غالبًا ما يبدو سجل DMARC الأولي كالتالي:
v=DMARC1; p=none; rua=mailto:dmarc-reports@yourdomain.com
البدء بـ p=none خيار ذكي. فهو يخبر المستقبلين بمجرد الإبلاغ عن حالات الفشل دون رفض أي شيء، حتى تتمكن من مراقبة التقارير لبضعة أسابيع والتأكد من أنك لم تفوّت مصدر إرسال شرعيًا. بمجرد أن تصبح واثقًا من أن كل شيء مغطى، تنتقل إلى p=quarantine وفي النهاية إلى p=reject، والتي تخبر مزودات البريد بحظر الرسائل المزيّفة التي تدّعي أنها منك بشكل فعّال.
خطوة بخطوة: إعداد DKIM SPF DMARC بشكل كامل
- سجّل الدخول إلى لوحة إدارة DNS الخاصة بك، حيث تعيش سجلات نطاقك.
- أضف سجل SPF TXT، مع دمج كل مصادر الإرسال الشرعية في إدخال واحد.
- احصل على مفتاح DKIM العام من مزود البريد الإلكتروني وأضفه كسجل TXT تحت المحدد الصحيح.
- أضف سجل DMARC TXT يبدأ بـ p=none حتى تتمكن من المراقبة دون تعطيل تدفق البريد.
- تابع تقارير DMARC لبضعة أسابيع، وأصلح أي شيء يفشل، ثم شدّد السياسة إلى quarantine أو reject.
إذا لم تكن متأكدًا من مكان إدارة DNS الخاص بك، تحقق من الجهة التي أعدّت نطاقك أو راجع كيفية عمل إدارة DNS قبل إجراء أي تغييرات. خطأ إملائي بسيط في هذه السجلات قد يحجب بريدًا إلكترونيًا شرعيًا، لذا يستحق الأمر التحقق مرتين من كل إدخال قبل حفظه.
الأخطاء الشائعة التي تُفسد الإعداد
أكثر مشكلة نراها تكرارًا هي وجود عدة سجلات SPF على نفس النطاق. يتعرف DNS على سجل واحد فقط، فإذا كان لديك سجلان، قد يتم تجاهل كليهما. خطأ شائع آخر هو نسيان تحديث SPF عند إضافة أداة بريد إلكتروني جديدة، مثل منصة نشرات إخبارية أو نظام CRM يرسل نيابة عنك. ستفشل رسائل تلك الأداة في فحوصات SPF حتى تضيفها إلى السجل.
يتسرع البعض أيضًا للانتقال مباشرة إلى p=reject في DMARC دون مراقبة أولًا. قد يؤدي ذلك إلى حظر بريدك الإلكتروني الشرعي بصمت إذا فاتك مصدر إرسال ما. الصبر خلال مرحلة المراقبة يوفر عليك الكثير من الصداع لاحقًا.
أين يتناسب الاستضافة مع مصادقة البريد الإلكتروني
إذا كان موقعك وبريدك الإلكتروني يعملان من خلال نفس إعداد الاستضافة، فإن إدارة DNS الجيدة تجعل هذه العملية بأكملها أكثر سلاسة، لأن كل سجلاتك تعيش في مكان واحد وتنتشر التغييرات بشكل متوقع. رأينا الكثير من الحالات التي تتولى فيها مزودات استضافة البريد الإلكتروني للأعمال توقيع DKIM تلقائيًا، بحيث يصبح الشيء الوحيد المتبقي لك هو إضافة سجلات DNS التي تولّدها. لمزيد من التفاصيل حول كيفية ارتباط إعداد صندوق البريد بقابلية التسليم، راجع نظرة عامة على استضافة البريد الإلكتروني للأعمال.
كما تناولنا الجانب المتعلق بالسمعة في مقالنا كيف تعمل سمعة المرسل ولماذا هي أساس قابلية تسليم البريد الإلكتروني، وإذا كنت تريد التعمق في معرفة سبب وصول الرسائل إلى البريد المزعج حتى مع النوايا الحسنة، اطّلع على لماذا تصل رسائلك الإلكترونية إلى البريد المزعج وما الذي تعنيه قابلية التسليم فعليًا.
خلاصة القول
إعداد DKIM SPF DMARC الكامل ليس مشروعًا تنجزه في فترة بعد ظهر واحدة وتنساه تمامًا، لكنه قريب من ذلك. أضف السجلات، راقب التقارير، شدّد السياسة تدريجيًا، وستلاحظ انخفاضًا في عدد الرسائل الشرعية التي تصل إلى البريد المزعج وخطرًا أقل بكثير من انتحال شخص ما لنطاقك. إذا كنت تدير عدة أدوات إرسال، فقط تذكّر مراجعة هذه السجلات في كل مرة تضيف فيها أداة جديدة. هذه العادة الصغيرة تحافظ على دقة إعدادك بالكامل على المدى الطويل.