إذا سبق لك أن أرسلت بريدًا إلكترونيًا مهمًا ووصل بعد 15 دقيقة من الوقت المتوقع، فقد يكون السبب هو الـ greylisting. إنها واحدة من أقدم الحيل في مجال منع البريد العشوائي، وما زالت تعمل بشكل جيد بشكل مفاجئ. لكن مثل معظم أدوات مكافحة السبام، لها تكلفة. لنلقِ نظرة على كيفية عملها فعليًا ومتى تتحول إلى مشكلة مزعجة.
ما هو الـ Greylisting؟
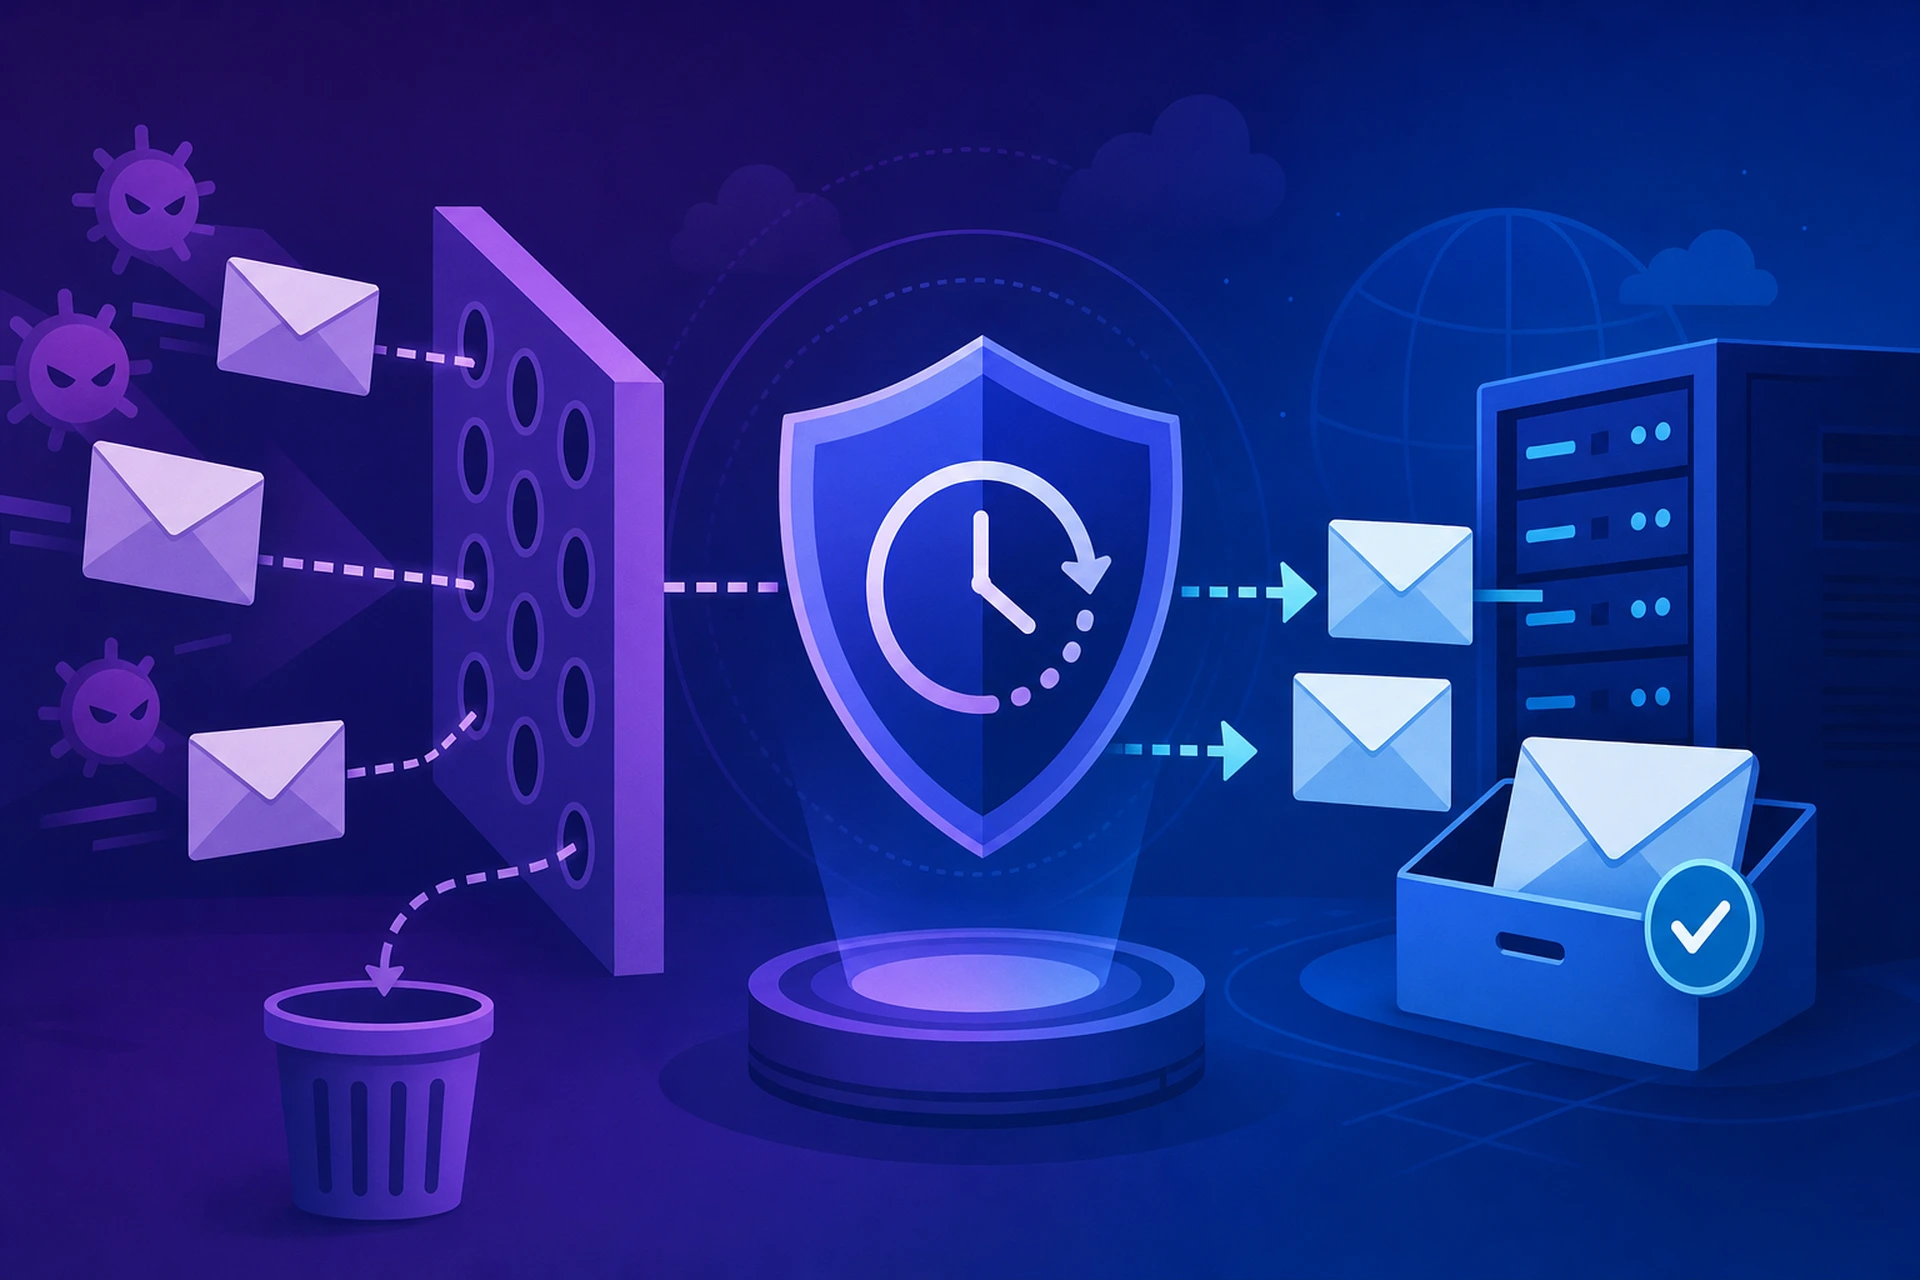
الـ greylisting فكرة بسيطة تعتمد على طريقة إرسال البريد العشوائي. معظم السبام يأتي من شبكات البوتات (botnets) وسكريبتات يُستغنى عنها بسرعة، ترسل رسالة واحدة ولا تحاول مرة أخرى أبدًا. أما خوادم البريد الحقيقية، فمصممة لإعادة المحاولة.
وهنا تكمن الحيلة: عندما يحاول خادم غير معروف تسليم بريد إلكتروني إلى صندوق الوارد الخاص بك لأول مرة، يرفضه خادم البريد لديك مؤقتًا برسالة خطأ مؤقتة، شيء من قبيل "حاول مرة أخرى لاحقًا". الخادم المُرسِل الشرعي يرى هذا الرد، وبناءً على بروتوكول البريد الإلكتروني القياسي، ينتظر بضع دقائق ثم يحاول مجددًا. أما برامج السبام فعادة لا تكلف نفسها عناء ذلك، بل تنتقل إلى الهدف التالي.
إذا وصلت محاولة التسليم الثانية بعد فترة انتظار محددة (غالبًا ما بين دقيقة و15 دقيقة)، تُقبل الرسالة ويُدرج عنوان المرسل في القائمة البيضاء للرسائل المستقبلية. هذه هي الآلية بأكملها. لا فحص للمحتوى، ولا مطابقة كلمات مفتاحية، فقط لعبة انتظار يفشل فيها المرسلون العشوائيون عادة.
لماذا تنجح تقنية الـ Greylisting كوسيلة لـ منع البريد العشوائي بهذه الفعالية
جمال الـ greylisting أنها توقف السبام قبل أن يصل حتى إلى مرشحات أخرى تستهلك موارد أكبر. أنت لا تحلل محتوى الرسالة ولا تتحقق من قوائم الحظر، بل تجعل المرسل يثبت أنه يتصرف كخادم بريد حقيقي.
هذا ما يجعل الـ greylisting رخيصة التشغيل وفعالة ضد جزء كبير من عمليات السبام منخفضة الجهد. أظهرت دراسات على مر السنين أنها قادرة على حظر نسبة كبيرة من محاولات السبام مباشرة، لأن الكثير من مرسلي السبام يتجاهلون إعادة المحاولة تمامًا لزيادة حجم الإرسال إلى أقصى حد.
كما أنها تتكامل بشكل جيد مع طبقات دفاع أخرى. لقد تناولنا سابقًا كيفية عمل سمعة المرسل وكيف تشكل أساس قابلية تسليم البريد، وتتناسب تقنية الـ greylisting بشكل جيد مع فحوصات السمعة، ومرشحات المحتوى، وسجلات المصادقة مثل SPF وDKIM.
متى يسبب الـ Greylisting مشاكل حقيقية
هنا تصبح الأمور معقدة بعض الشيء. فذلك التأخير ليس دائمًا غير ضار.
تأخير التسليم للرسائل الحساسة زمنيًا
روابط إعادة تعيين كلمة المرور، رموز المصادقة الثنائية، تأكيدات الطلبات. كل هذه الأمور تعتمد على السرعة. إذا كان لدى خادم المرسل الشرعي جدول إعادة محاولة غير معتاد، فقد تبقى الرسالة المُدرجة في القائمة الرمادية معلقة لفترة أطول بكثير من بضع دقائق. بعض الخوادم تعيد المحاولة كل 30 دقيقة فقط، أو حتى أقل تكرارًا من ذلك.
خوادم الإرسال الموزّعة الحمل
عادة ما تتتبع تقنية الـ greylisting مجموعة عنوان IP الخاص بالمرسل، والمستلم، ونطاق المرسل. لكن بعض مزودي البريد الإلكتروني الكبار يرسلون إعادة المحاولة من عنوان IP مختلف عن المحاولة الأصلية، خصوصًا عندما يستخدمون عدة خوادم صادرة خلف موازن حمل (load balancer). إذا جاءت إعادة المحاولة من عنوان IP مختلف، فقد يعامل نظام الـ greylisting لديك المحاولة كمحاولة جديدة تمامًا وغير معروفة، ويرفضها مجددًا. هذا قد يخلق حلقة مفرغة لا يصل فيها البريد الشرعي إطلاقًا.
برمجيات بريد غير قياسية
ليست كل أنظمة الإرسال تتبع اتفاقية إعادة المحاولة بشكل صحيح. بعض منصات التسويق، وأدوات الإشعارات الداخلية، وخوادم البريد القديمة لا تعيد المحاولة إطلاقًا بعد رفض مؤقت. إذا كان برنامج المرسل لا يفهم خطأ 4xx المؤقت بالطريقة المفترضة، فإن الـ greylisting ستبتلع بريده دون أي إشعار.
كيف تستخدم الـ Greylisting دون فقدان البريد الشرعي
معظم التطبيقات الحديثة لم تعد قاسية كما كانت في السابق. بعض التعديلات العملية تُحدث فرقًا كبيرًا:
- أدرج المرسلين الموثوقين في القائمة البيضاء. بمجرد أن يثبت نطاق ما مصداقيته، تخطَّ تأخير الـ greylisting تمامًا للرسائل المستقبلية.
- قصّر فترة إعادة المحاولة للنطاقات الموثوقة. لا داعي لتأخير مدته 15 دقيقة مع مرسلين يتمتعون بسمعة قوية وسجل إرسال نظيف.
- ادمجها مع تقنيات أخرى لـ منع البريد العشوائي. يجب ألا تكون الـ greylisting خط دفاعك الوحيد. اجمع بينها وبين SPF وDKIM وDMARC وفلترة المحتوى حتى لا تعتمد على طريقة واحدة فقط.
- راقب الشكاوى المتعلقة بالبريد المفقود. إذا أبلغ العملاء عن تأخيرات حول تسجيل الحسابات أو إعادة تعيين كلمات المرور، تحقق مما إذا كانت الـ greylisting هي السبب قبل افتراض وجود خلل في مكان آخر.
كتبنا بتفصيل أكبر عن آلية هذا النوع من الفلترة في مقالنا عن كيفية تقييم مرشحات المحتوى لرسائلك، والذي يغطي ما يحدث بعد اجتياز الرسالة لمرحلة الـ greylisting.
هل ما زالت الـ Greylisting تستحق الاستخدام في 2024؟
بالنسبة لخوادم البريد الصغيرة التي لا تملك ميزانية مخصصة لمكافحة السبام، نعم. لا تزال واحدة من أكثر الطرق فعالية من حيث التكلفة لتقليل حجم السبام دون الحاجة إلى برامج فلترة مكلفة. أما العمليات الأكبر التي تمتلك أنظمة فلترة ناضجة قائمة على السمعة، فتتخلى عنها أحيانًا لأن نسبة التأخير مقابل الفائدة تنخفض بمجرد وجود فلاتر محتوى وسمعة قوية بالفعل.
إذا كنت تدير البريد الإلكتروني بنفسك على VPS، فعادة ما يتم إعداد الـ greylisting على مستوى وكيل نقل البريد (Postfix وExim وما شابه). ضبط فترة إعادة المحاولة وقواعد القائمة البيضاء بشكل صحيح يتطلب بعض الاختبار. الإعداد المُدار يتولى هذا النوع من الضبط الدقيق نيابة عنك، فتحصل على تقليل السبام دون الآثار الجانبية المزعجة لإعداد مفرط الصرامة. إذا أردت معرفة كيف يتناسب هذا مع إعداد البريد الأوسع لديك، تصفح نظرة عامة على استضافة البريد الإلكتروني لدينا التي تغطي العناصر التي تعمل معًا للحفاظ على صندوق بريدك نظيفًا وموثوقًا في آن واحد.
الخلاصة
الـ greylisting طريقة ذكية ومنخفضة التكلفة لتصفية جزء كبير من السبام قبل أن يصل حتى إلى تحليل أعمق. المقايضة هي تأخير التسليم، والذي يؤثر غالبًا فقط على المرسلين الذين تتصرف خوادمهم بشكل غير معتاد. بالنسبة للبريد الإلكتروني التجاري اليومي، تستحق هذه المقايضة العناء دائمًا تقريبًا، طالما أنك تدرج المرسلين الموثوقين في القائمة البيضاء وتراقب الرسائل الحساسة زمنيًا مثل رسائل التحقق من الحساب.