כל יום, האתר שלכם מקבל מבקרים שלעולם לא תראו בלוחות האנליטיקה. בוטים שסורקים אחרי תוספים פגיעים. סקריפטים שמנסים סיסמאות ברירת מחדל של מנהל. כלים אוטומטיים שבודקים את טופס יצירת הקשר שלכם בחיפוש אחרי דרך להחדיר קוד זדוני. דוחות התעבורה הרגילים שלכם לא יראו לכם כלום מזה. לוגים של חומת אש לאפליקציות ווב כן.
אם מעולם לא הסתכלתם על הלוגים של ה-WAF שלכם, אתם מפספסים אחד ממקורות מודיעין האיומים השימושיים ביותר שכבר יש לכם גישה אליו. בואו נדבר על מה באמת נמצא שם ואיך לקרוא את זה.
מה חומת אש לאפליקציות ווב בעצם רושמת
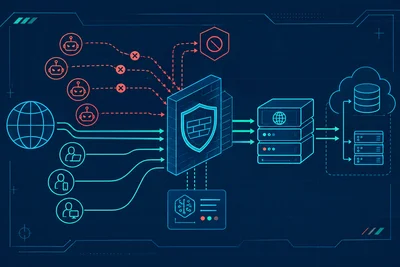
חומת אש לאפליקציות ווב יושבת בין הבקשות הנכנסות לבין האתר שלכם, ובודקת כל בקשה לפני שהיא מגיעה לאפליקציה. כשבקשה נראית חשודה, כמו ניסיון הזרקת SQL או בקשה שמנסה לגשת לקובץ שהיא לא אמורה לגשת אליו, החומה חוסמת אותה ורושמת את הפרטים.
רשומת לוג טיפוסית כוללת:
- כתובת ה-IP של המקור שממנו הגיעה הבקשה
- הכתובת או הנקודת קצה שאליה כוונה הבקשה
- הכלל שהפעיל את החסימה (דפוס הזרקת SQL, ניסיון XSS, מעבר נתיב וכו')
- חותמת הזמן
- שיטת ה-HTTP וה-headers, כולל מחרוזת ה-user agent
- המדינה שממנה הגיעה הבקשה
בפני עצמה, רשומת לוג בודדת לא מספרת הרבה. אבל כשמסתכלים על מאות או אלפי רשומות לאורך זמן, מתחילים להופיע דפוסים.
קריאת הדפוסים: מי באמת תוקף אתכם
סורקים אוטומטיים לעומת תוקפים ממוקדים
רוב מה שמופיע בלוגים של חומת האש לאפליקציות ווב שלכם זה לא אדם שיושב מול מקלדת. זה סריקה אוטומטית. הבוטים האלה זוחלים על טווחים ענקיים של כתובות IP ומחפשים פגיעויות ידועות, כמו תוסף מיושן או קובץ קונפיגורציה חשוף. תזהו את הדפוס הזה לפי הצורה שלו: פרצי בקשות קצרים וחוזרים שפוגעים באותם כמה כתובות URL (/wp-admin, /.env, /phpmyadmin) מכתובות IP שנעלמות אחרי כמה בקשות.
תקיפה ממוקדת נראית שונה. תראו מקור בודד, או אשכול קטן של כתובות IP קשורות, שבודקות כמה וקטורי תקיפה שונים נגד אותו דף לאורך תקופה ארוכה יותר. זה סימן שמישהו מתעניין באתר שלכם באופן ספציפי, לא רק סורק את האינטרנט בחיפוש אחרי מטרות קלות.
דפוסים גיאוגרפיים
אם אתם לא עובדים בינלאומית, כדאי לשים לב לנפח בקשות ממדינות שמחוץ לבסיס הלקוחות שלכם. עלייה בבקשות זדוניות מאזור מסוים, במיוחד אזור שאין לו שום סיבה לגיטימית לבקר באתר שלכם, מצביעה לרוב על קמפיין סריקה מתואם ולא על רעש אקראי.
עבריינים חוזרים
כמה כתובות IP מופיעות שוב ושוב לאורך שבועות או חודשים. אלה לעיתים קרובות חלק מבוטנטים גדולים יותר או מגיעות מספקי אחסון שידועים כמארחים תשתיות שליטה ובקרה. ניהול רשימה שוטפת של הכתובות האלה, ובדיקה שלהן מול מאגרי מוניטין, עוזר לכם להחליט אילו מהן שווה לחסום לחלוטין ברמת חומת האש או השרת, במקום רק לסנן את הבקשות שלהן.
מה לעשות בפועל עם המידע הזה
קריאת לוגים שימושית רק אם היא משנה את מה שאתם עושים. הנה איפה המידע משתלם:
- החמירו כללים במקומות שבהם אתם רואים ניסיונות חוזרים. אם הלוגים שלכם מראים ניסיונות הזרקת SQL מתמשכים נגד טופס מסוים, זה סימן לבדוק שוב את אימות הקלט בדיוק בטופס הזה, לא רק לסמוך על חומת האש שתתפוס הכל לנצח.
- חסמו ברמת הרשת כשזה הגיוני. תוקפים עקביים מ-IP בודד או מטווח צר הם מועמדים טובים לחסימה ברמת השרת, שעוצרת את התעבורה עוד לפני שהיא מגיעה לשכבת האפליקציה. לשם כך, בקרות חומת אש של השרת לחסימת כתובות IP ספציפיות עובדות היטב לצד כללי ה-WAF שלכם.
- שימו לב לחיוביים כוזבים. לפעמים משתמשים לגיטימיים או אינטגרציות נתפסים בכללים אגרסיביים מדי. סקירה קבועה של הלוגים עוזרת לכם לתפוס את זה לפני שזה עולה לכם בתעבורה אמיתית או בתפקוד שבור. הרחבנו על זה בחיוביים כוזבים בחומת אש לאפליקציות ווב ואיך לכוון אותם מבלי לשבור את האתר שלכם.
- הצליבו עם אותות אחרים. השוו בין לוגים של ה-WAF לבין ניטור הזמינות והשרת שלכם, כדי לראות אם עליות בתעבורה חסומה מתואמות עם ירידות בביצועים. ההתאמה הזו לעיתים קרובות חושפת ניסיונות DDoS בשכבת האפליקציה שמוסווים כתעבורה רגילה.
למה זה חשוב יותר ממה שזה נראה
הבנה של מי מכוון אליכם היא לא רק תרגיל אקדמי. היא מעצבת החלטות אמיתיות: אילו מדינות להגביל אם אתם רואים ניצול לרעה ללא תעבורה לגיטימית מהן, אילו נקודות קצה זקוקות לאימות נוסף, והאם מערכת הכללים הנוכחית שלכם באמת עומדת בקצב של מה שפוגע בשרת שלכם.
זה מתחבר למסגרת הרחבה יותר של OWASP Top 10, שרוב חומות האש לאפליקציות ווב בנויות סביבה; אם אתם רוצים ריענון על איך נראים האיומים הנפוצים האלה, כיסינו אותם ב10 האיומים המובילים של OWASP ואיך חומת אש לאפליקציות ווב מטפלת בכל אחד מהם.
איך הופכים את סקירת הלוגים לבת-קיימא
לאף אחד אין זמן לגלול ידנית בין אלפי שורות לוג כל יום. הגישה המעשית היא להגדיר סיכומים קבועים, שבועיים או חודשיים, במקום לנסות לסקור הכל בזמן אמת. חפשו דפוסים חדשים, כתובות IP חוזרות, וכל שינוי בולט בסוג התקיפה. אירוח מנוהל אמור לבצע את סוג הסקירה הזה בשבילכם, כחלק מהשמירה על עדכניות כללי חומת האש לאפליקציות ווב. בשרתים שלנו, אנחנו מתייחסים לזה כתהליך מתמשך ולא כהגדרה חד-פעמית, מכיוון שדפוסי התקיפה משתנים כל הזמן וכללים שעבדו בחודש שעבר עלולים לפספס משהו חדש החודש.
אם אתם מנסים להחליט אם ההגדרה הנוכחית שלכם בכלל נותנת לכם את סוג הנראות הזה, כדאי לבדוק זאת ישירות מול המארח שלכם. תוכלו לקרוא עוד על איך סוג ההגנה הזה עובד בסקירת ה-WAF שלנו.
לסיכום
הלוגים של ה-WAF שלכם הם חלון ישיר למי שמנסה להיכנס לאתר שלכם ואיך. רוב בעלי האתרים אף פעם לא מסתכלים עליהם, מה שאומר שהם מפספסים מודיעין איומים חינמי שכבר נאסף. התחילו בבדיקת הלוגים שלכם פעם בשבוע. חפשו כתובות IP חוזרות, עליות גיאוגרפיות חריגות, ואילו דפים ספציפיים מקבלים הכי הרבה תקיפות. זה לבד יספר לכם יותר על הסיכון האמיתי שלכם מכל רשימת תיוג בסיסית לאבטחה.