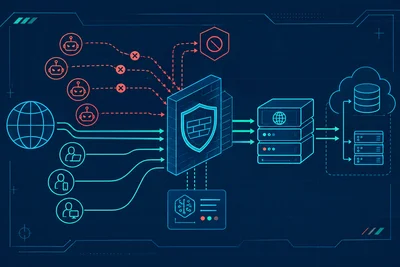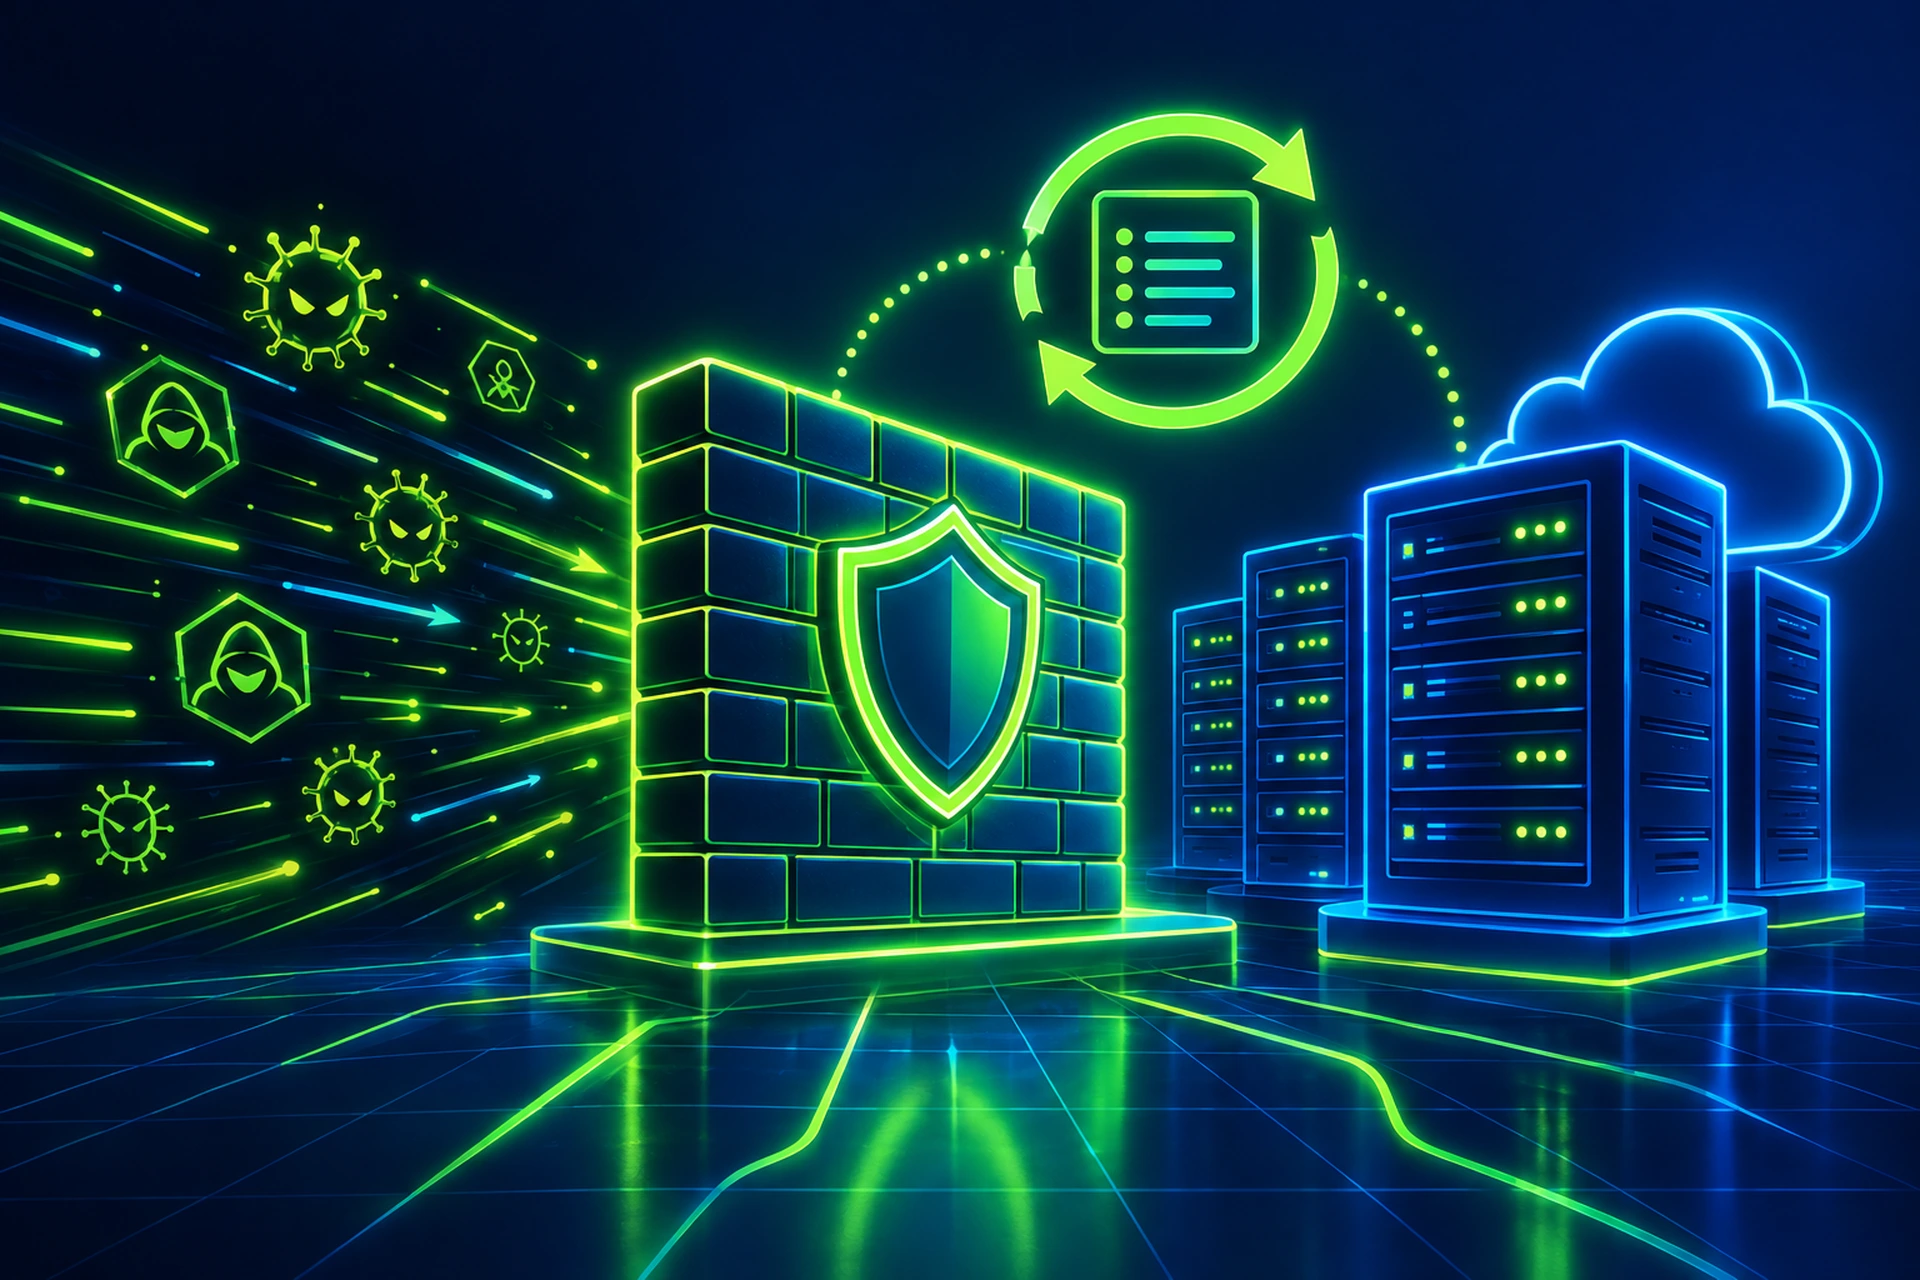
חומת אש לאפליקציות ווב היא לא כלי שמתקינים ושוכחים ממנו. תוקפים משנים את השיטות שלהם כל הזמן, ואם החוקים שמגנים על האתר שלכם לא משתנים בהתאם, אתם נשארים מוגנים מפני איומים שכבר לא רלוונטיים, בזמן שאיומים חדשים פשוט עוברים דרך הדלת הראשית.
תחשבו על זה כמו על תוכנת אנטי וירוס מלפני עשר שנים. היא אולי עדיין תתפוס וירוסים ישנים, אבל אין לה מושג איך נראית תוכנה זדונית של היום. חומת אש לאפליקציות ווב עובדת באותו אופן בדיוק. החוקים שלה טובים בדיוק כמו הפעם האחרונה שמישהו עדכן אותם.
מה קורה בפועל בלי עדכוני חוקים
כל חומת אש לאפליקציות ווב פועלת על סמך סט חוקים, שלפעמים נקראים חתימות, שמתארים איך נראית תעבורה זדונית. החוקים האלה מזהים דפוסים חשודים בבקשות: ניסיונות SQL injection, מטענים של cross-site scripting, טריקים של path traversal, ועוד עשרות חתימות התקפה אחרות.
הבעיה היא שתוקפים בודקים באופן פעיל את סטי החוקים האלה. ברגע שהם מוצאים דרך לשנות מעט מטען כדי שיחמוק מחתימה מוכרת, הם משתפים את השיטה הזאת. זה מתפשט מהר. תוך ימים, עקיפה שעבדה על אתר אחד כבר מנוסה נגד אלפי אתרים אחרים.
אם סט החוקים שלכם לא עודכן כבר חודשים, אתם לא מוגנים מפני:
- פגיעויות CVE חדשות שהתגלו בפלטפורמות CMS ותוספים פופולריים
- גרסאות חדשות של SQL injection שנועדו לעקוף התאמת דפוסים
- חתימות בוטים חדשות שמשמשות בקמפיינים של credential stuffing
- דפוסי ניצול מסוג zero-day שזוהו על ידי חוקרי אבטחה
הקשר ל-OWASP
רוב חומות האש לאפליקציות ווב המכובדות מבססות את סטי החוקים המרכזיים שלהן על הנחיות של OWASP Foundation, ובמיוחד על רשימת OWASP Top 10 של פגיעויות נפוצות. אבל גם OWASP עצמה מעדכנת את ההנחיות האלה מעת לעת ככל שמגמות ההתקפה משתנות. חומת אש שרצה על סט חוקים בן שלוש שנים למעשה מגנה מפני נוף איומים ישן בשלוש שנים.
כמה פעמים באמת צריך לעדכן חוקים
אין מספר קסם אחד, אבל קו בסיס סביר נראה כך:
- תיקוני אבטחה קריטיים: תוך שעות מגילוי פגיעות משמעותית
- עדכוני חתימות שוטפים: אחת לשבוע או אחת לשבועיים
- סקירה מלאה של סט החוקים: אחת לרבעון, כדי להסיר חוקים מיושנים ולצמצם התרעות שווא
אם CMS גדול כמו WordPress או תוסף נפוץ חושף פגיעות קריטית, החלון בין הגילוי לניצול המוני יכול להיות קצר כמו 24 עד 48 שעות. סורקים אוטומטיים מתחילים לבדוק את הפגיעות כמעט מיד. חומת האש לאפליקציות ווב שלכם צריכה שיהיה לה חוק מתאים לפני שהחלון הזה נסגר, לא אחריו.
עדכונים ידניים לעומת סטי חוקים מנוהלים
אם אתם מפעילים תצורת חומת אש בעצמכם, אתם אחראים לעקוב אחרי גילויי פגיעויות, לכתוב או להשיג חוקים חדשים, לבדוק אותם מול האפליקציה שלכם, ולפרוס אותם בלי לשבור תעבורה לגיטימית. זו עבודה של ממש, לא משימת אגב.
כאן גישה מנוהלת יוצרת הבדל מעשי. כשספק אירוח מנהל עבורכם את חומת האש לאפליקציות ווב, מישהו אחר עוקב אחרי פיד הפגיעויות, מעדכן חוקים בכל האתרים המוגנים, ומכוונן אותם כדי להימנע מהתרעות שווא. אתם נהנים מהעדכונים ברגע שהם נדרשים, בלי שאתם צריכים להיות אלה שעוקבים אחרי דיווחי אבטחה בחצות. אם תרצו לראות איך זה נראה בפועל, סקירת הWAF שלנו מסבירה איך עדכוני חוקים וסינון תעבורה עובדים יחד באירוח מנוהל.
למה זה עדיף על סט חוקים עצמאי
בעל אתר בודד אולי יתפוס גילוי חשוב אחד או שניים בשנה. צוות שמנהל חוקים על פני אלפי אתרים רואה דפוסי התקפה מתפתחים בזמן אמת, לעיתים קרובות עוד לפני שהם מגיעים לחדשות האבטחה המרכזיות. היקף חשיפה כזה כמעט בלתי אפשרי לשחזר לבד, וזה אחד ההבדלים המעשיים בין WAF שמגדירים פעם אחת לבין כזה שמתוחזק באופן פעיל.
התרעות שווא הן חלק ממחזור התחזוקה
עדכון חוקים הוא לא רק על הוספת הגנות חדשות. זה גם על הסרה או התאמה של חוקים שהם אגרסיביים מדי. חוק מיושן יכול לחסום תעבורה לגיטימית בדיוק באותה קלות שבה הוא חוסם התקפה, מה שאומר שתחזוקת חוקים לקויה יכולה לעלות לכם בגולשים ולקוחות אמיתיים, לא רק לתת לרעים לעבור.
תחזוקת חוקים טובה כוללת סקירה קבועה של לוגים כדי לתפוס מצבים כאלה מוקדם, התאמת חוקים על סמך דפוסי התעבורה הספציפיים של האפליקציה שלכם, ובדיקת שינויים בסביבה בטוחה לפני שמעלים אותם לייצור. בדיוק בגלל זה סביבת staging כל כך שימושית כשעושים שינוי הקשור לאבטחה באתר בפרודקשן. אתם יכולים לבדוק התאמות חוקים בלי לסכן השבתה לגולשים אמיתיים.
מה לשאול לגבי ההגנה הנוכחית שלכם
אם אתם בודקים האם ההגדרה הנוכחית שלכם באמת שומרת עליכם, שאלו את השאלות האלה:
- באיזו תדירות מתעדכנים סטי החוקים, ועל ידי מי?
- האם יש תהליך מתועד לתגובה לפגיעויות חדשות שנחשפות?
- האם אתם יכולים לראות לוגים של מה שנחסם, ולהתאים חוקים בעצמכם במידת הצורך?
- האם הספק עוקב באופן פעיל אחרי הנחיות OWASP ומאגרי CVE?
אם התשובה הכנה לאחת מהשאלות האלה היא "אנחנו לא בטוחים", כדאי לבדוק את זה לעומק. כתבנו בעבר על איך לדעת אם ההגנה של ספק האירוח שלכם אמיתית או רק שיווק, ואותה בדיקה ביקורתית חלה גם כאן.
לסיכום
חומת אש לאפליקציות ווב טובה בדיוק כמו העדכון האחרון שלה. סטי חוקים סטטיים מזדקנים מהר, ותוקפים סומכים על כך שרוב בעלי האתרים אף פעם לא חושבים לבדוק. בין אם אתם מנהלים את החוקים שלכם בעצמכם או סומכים על הספק שלכם שיעשה זאת, השאלה האמיתית היא לא אם יש לכם חומת אש. השאלה היא האם החומת אש הזו מתוחזקת באופן פעיל מול איומים שקיימים היום, לא אלה של השנה שעברה. להעמקה נוספת על איך החוקים האלה נבנים ומתועדפים, ראו את הפוסט שלנו על איך חוקי WAF מחליטים מה לחסום.