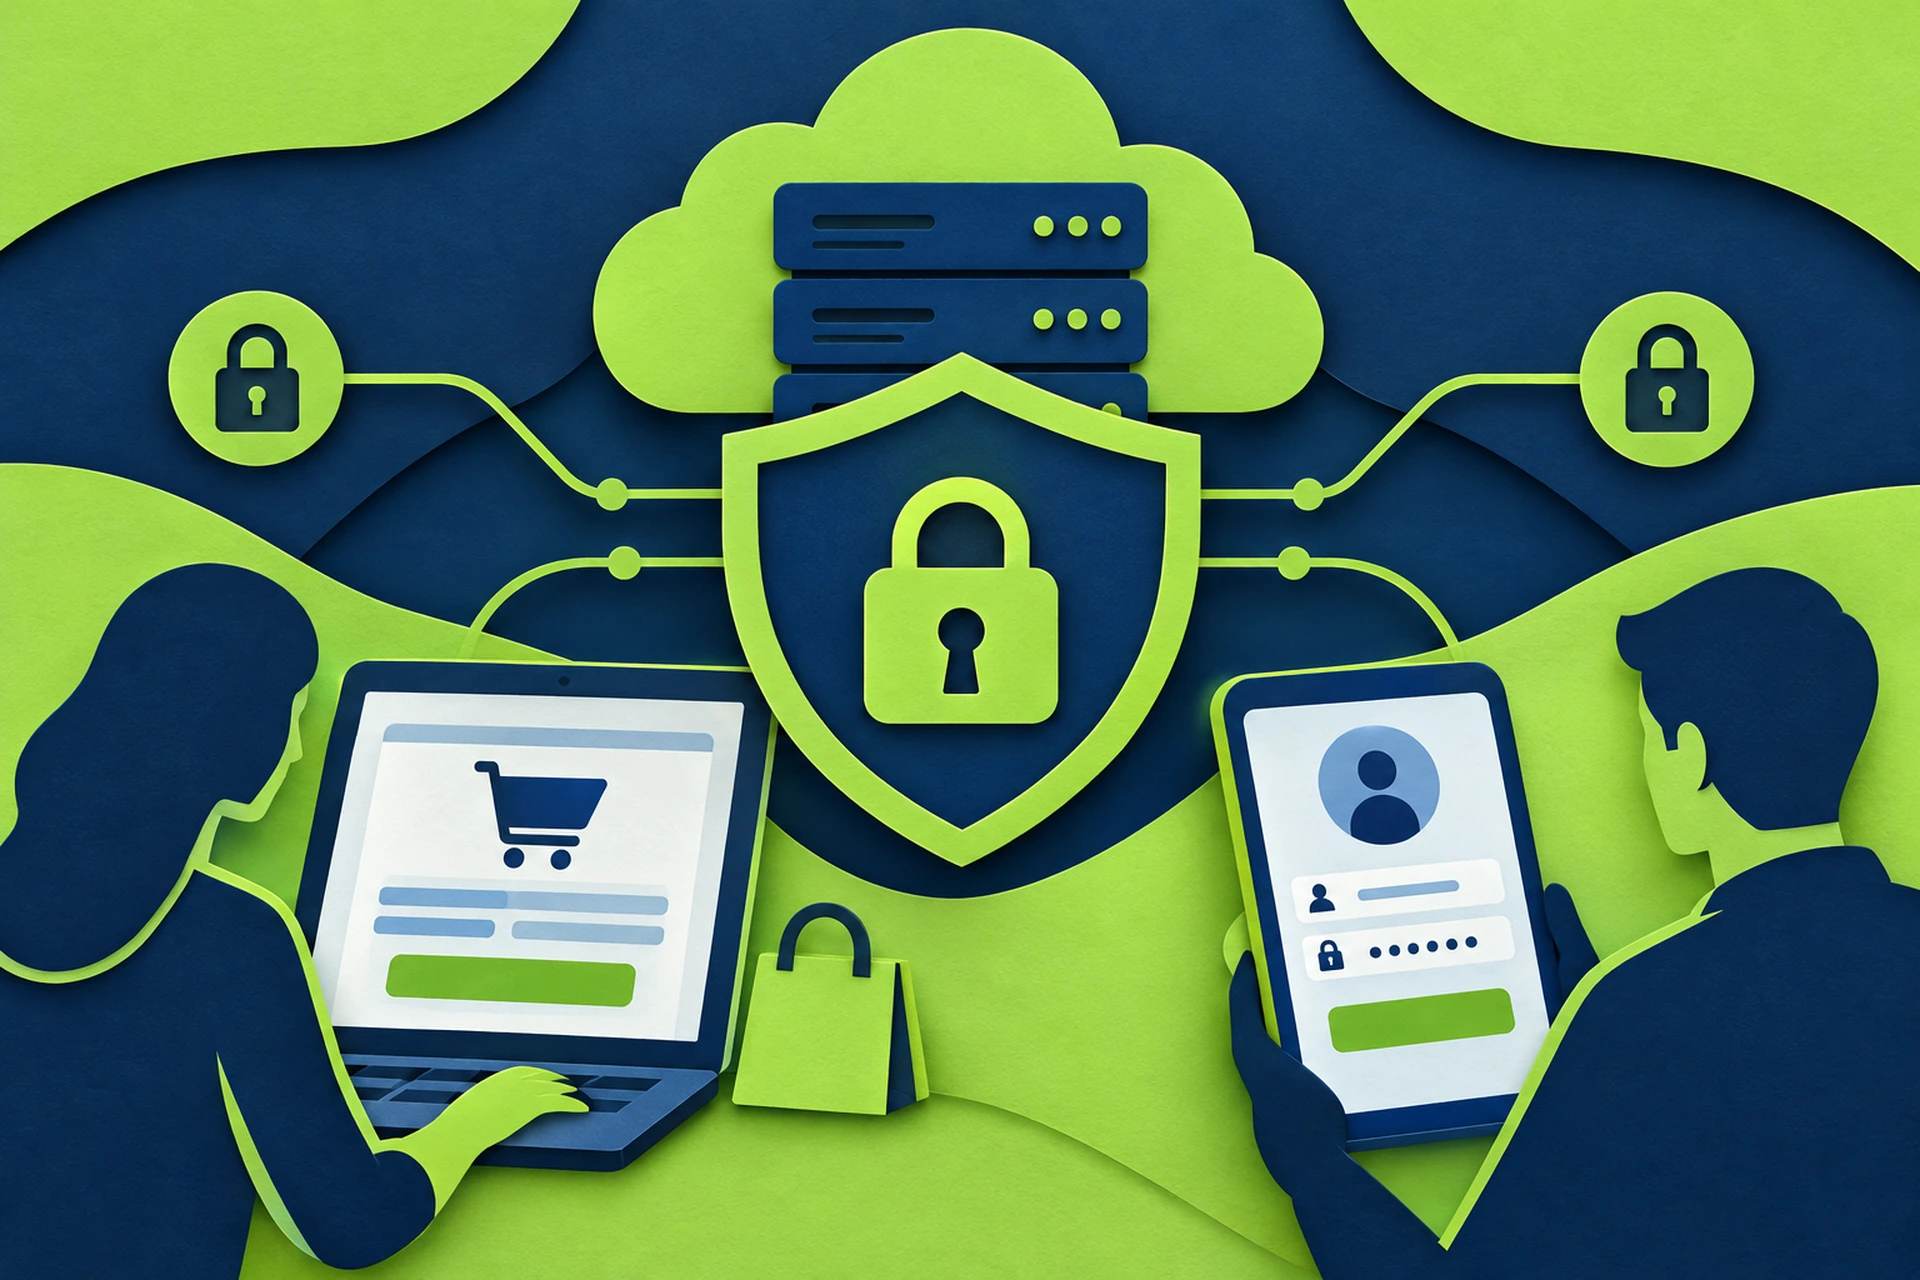
בכל פעם שמישהו מקליד סיסמה או מספר כרטיס אשראי באתר שלכם, הנתונים האלה צריכים לנסוע לאנשהו. בלי ההגנה המתאימה, הם נוסעים כטקסט גלוי, שכל מי שיושב בין המבקר לשרת שלכם יכול לקרוא. בדיוק בגלל זה תעודת SSL באחסון כל כך חשובה בזמן תשלום והתחברות, שני הרגעים שבהם האתר שלכם מטפל במידע הרגיש ביותר שהוא אי פעם נוגע בו.
בואו נפרק מה בעצם קורה ברגעים האלה, ולמה הצד של האחסון בתעודת SSL באחסון חשוב בדיוק כמו עצם הקיום של התעודה.
מה קורה בזמן תשלום והתחברות בלי הצפנה
כשמבקר שולח טופס התחברות או עמוד תשלום, הנתונים האלה נארזים לבקשת HTTP ונשלחים לשרת שלכם. אם החיבור לא מוצפן, הבקשה הזו נוסעת כטקסט קריא דרך כל קפיצה ברשת בין הדפדפן לשרת, כולל נתבי WiFi ציבוריים, ספקי אינטרנט, וכל דבר אחר בדרך.
תוקף שמריץ "מרחרח חבילות" (packet sniffer) על אותה רשת, נגיד WiFi של בית קפה, יכול לתפוס את הבקשה הזו ולקרוא אותה ישירות. שמות משתמש, סיסמאות, מספרי כרטיסים, כתובות חיוב. הכל נמצא בגלוי.
SSL (טכנית זה כבר TLS, אבל כולם עדיין קוראים לזה SSL) עוטף את אותם הנתונים בהצפנה לפני שהם יוצאים מהדפדפן. גם אם מישהו מיירט את התעבורה, כל מה שהוא רואה זה טקסט מעורבב שאין לו שימוש.
למה דפי תשלום הם מטרה גדולה יותר ממה שחשבתם
דפי תשלום מושכים יותר מרק לקוחות לגיטימיים. בוטים אוטומטיים סורקים את הרשת כל הזמן, מחפשים טפסי תשלום בלי תעודות תקפות. יש תוקפים שממש מכוונים לאתרי מסחר שרצים עם הגדרות SSL ישנות או פגות תוקף, כי הם יודעים שלנתונים שעוברים דרך הטפסים האלה יש ערך למכירה חוזרת.
לדפי התחברות יש סיכון דומה. גניבת פרטי התחברות היא אחת הדרכים הנפוצות ביותר לתחילתן של תוכניות השתלטות גדולות יותר על חשבונות, וטופס התחברות לא מוצפן נותן לתוקפים הכל כמעט בלי מאמץ.
למה תעודת SSL באחסון היא הרבה יותר מסתם התקנת תעודה
קניית תעודת SSL היא החלק הקל. החלק הקשה יותר, וזה שבאמת קובע אם דפי התשלום וההתחברות שלכם נשארים מוגנים, הוא איך מנהלים את התעודה הזו לאורך זמן.
תעודות פגות תוקף. הגדרות צריכות עדכון עם ההתפתחות של תקני ההצפנה. אזהרות של "תוכן מעורב" (mixed content) צצות כשאפילו תמונה אחת או סקריפט אחד נטענים דרך HTTP רגיל בעמוד שאמור להיות מאובטח. כל אחת מהבעיות האלה יכולה בשקט לשבור את ההגנה שהלקוחות שלכם חושבים שיש להם.
כאן נכנסת לתמונה סביבת האחסון. אחסון מנוהל טוב דואג לחדש תעודות אוטומטית, בודק שכל עמוד (ולא רק דף הבית) מוגש בצורה מאובטחת, ומוודא שהגדרות ה-TLS שלכם עומדות בתקנים העדכניים כמו TLS 1.3. אנחנו מטפלים בכל זה אוטומטית עבור האתרים שאנחנו מארחים, כך שפקיעת תוקף של תעודה אף פעם לא הופכת לסיבה שדף תשלום פתאום מציג אזהרת דפדפן.
המנעול הקטן לא מספר את כל הסיפור
לקוחות מחפשים את סמל המנעול ומניחים שהכל בסדר. אבל תעודה תקפה רק מבטיחה הצפנה, לא שהתעודה מוגדרת נכון או שכל רכיב בעמוד נטען בצורה מאובטחת. דף תשלום יכול להציג מנעול ועדיין "לדלוף" נתונים דרך תת-דומיין שהוגדר לא נכון או דרך cipher ישן שדפדפנים מודרניים כבר לא סומכים עליו.
כיסינו את המנגנונים העמוקים יותר של זה בלמה תעודת SSL באחסון חשובה הרבה יותר מסתם הצגת מנעול בדפדפן, ואם אתם מתלבטים בין סוגי תעודות לתהליך התשלום שלכם, DV לעומת OV לעומת EV SSL עובר על רמת האימות שהגיונית לאתרים שמטפלים בנתוני תשלום.
מה באמת נדרש לאבטחת תשלום והתחברות טובה
הצפנה בזמן תעבורה היא הבסיס, אבל זו לא התמונה השלמה. דף תשלום או התחברות שבאמת מוגן צריך כמה דברים שעובדים יחד:
- TLS תקף ומוגדר כראוי בכל עמוד, לא רק באלה עם טפסים
- HSTS (HTTP Strict Transport Security) כך שדפדפנים יסרבו לטעון את העמוד דרך HTTP רגיל, גם אם מישהו מקליד כתובת לא נכונה
- אין תוכן מעורב, כלומר כל סקריפט, תמונה ומשאב בעמוד נטענים גם הם בצורה מאובטחת
- חידוש תעודה אוטומטי כך שלעולם לא יהיה פער שבו האתר נופל בשקט לתעודה לא תקפה או פגת תוקף
- הגדרת PCI תואמת אם אתם מעבדים תשלומי כרטיס ישירות, מה שכולל תקני הצפנה מתאימים כדרישת בסיס
אם מחמיצים אחד מהדברים האלה, יש חור בסיפור ההצפנה, גם אם התעודה עצמה נראית תקינה.
כשלי חידוש נפוצים יותר ממה שהייתם מניחים
אחת הדרכים השקטות ביותר שבהן אבטחת התשלום נשברת היא חידוש תעודה שהוחמץ. תעודות בדרך כלל תקפות ל-90 יום עד שנה, וקל מאוד שחידוש ידני יישכח, במיוחד באתרים שמנוהלים על ידי כמה אנשים. כשזה קורה, הדפדפנים מציגים אזהרה רועשת שאומרת למבקרים שהחיבור לא פרטי, מה שפוגע באמון ובהמרות מיד. כתבנו על איך זה קורה בפועל באיך כשלי חידוש תעודת SSL הורסים בשקט אמון ותנועה, וכדאי לקרוא אם אי פעם תהיתם למה תעודה פגה בלי שאף אחד שם לב.
הצפנה לבדה לא מספיקה
תעודת SSL באחסון מגנה על נתונים בזמן תעבורה, אבל היא לא מגנה על השרת שלכם מפריצה, ולא עוצרת מישהו שמנסה לפרוץ טופס התחברות בכוח גס. זו שכבת הגנה נפרדת, שבדרך כלל כוללת חומת אש והגבלת קצב על ניסיונות התחברות. חומת אש לאפליקציות ווב יכולה לתפוס ניסיונות "credential stuffing" לפני שהם מצליחים, וניהול SSL נכון ברמת האחסון מוודא שההצפנה עצמה אף פעם לא הופכת לחוליה החלשה.
לסיכום
הלקוחות שלכם סומכים עליכם עם הסיסמאות ופרטי התשלום שלהם ברגע שהם לוחצים על "שלח" בדף התשלום או ההתחברות. האמון הזה תלוי בהצפנה שבאמת עובדת, לא רק קיימת. בדקו שהתעודה שלכם תקפה בכל האתר, שחידושים קורים אוטומטית, ושום דבר בדף התשלום לא נטען בשקט דרך חיבור לא מאובטח. אם ספק האחסון שלכם מטפל בכל זה בלי שאתם צריכים לחשוב על זה, זה דבר אחד פחות שעומד בין הלקוחות שלכם ליום רע.