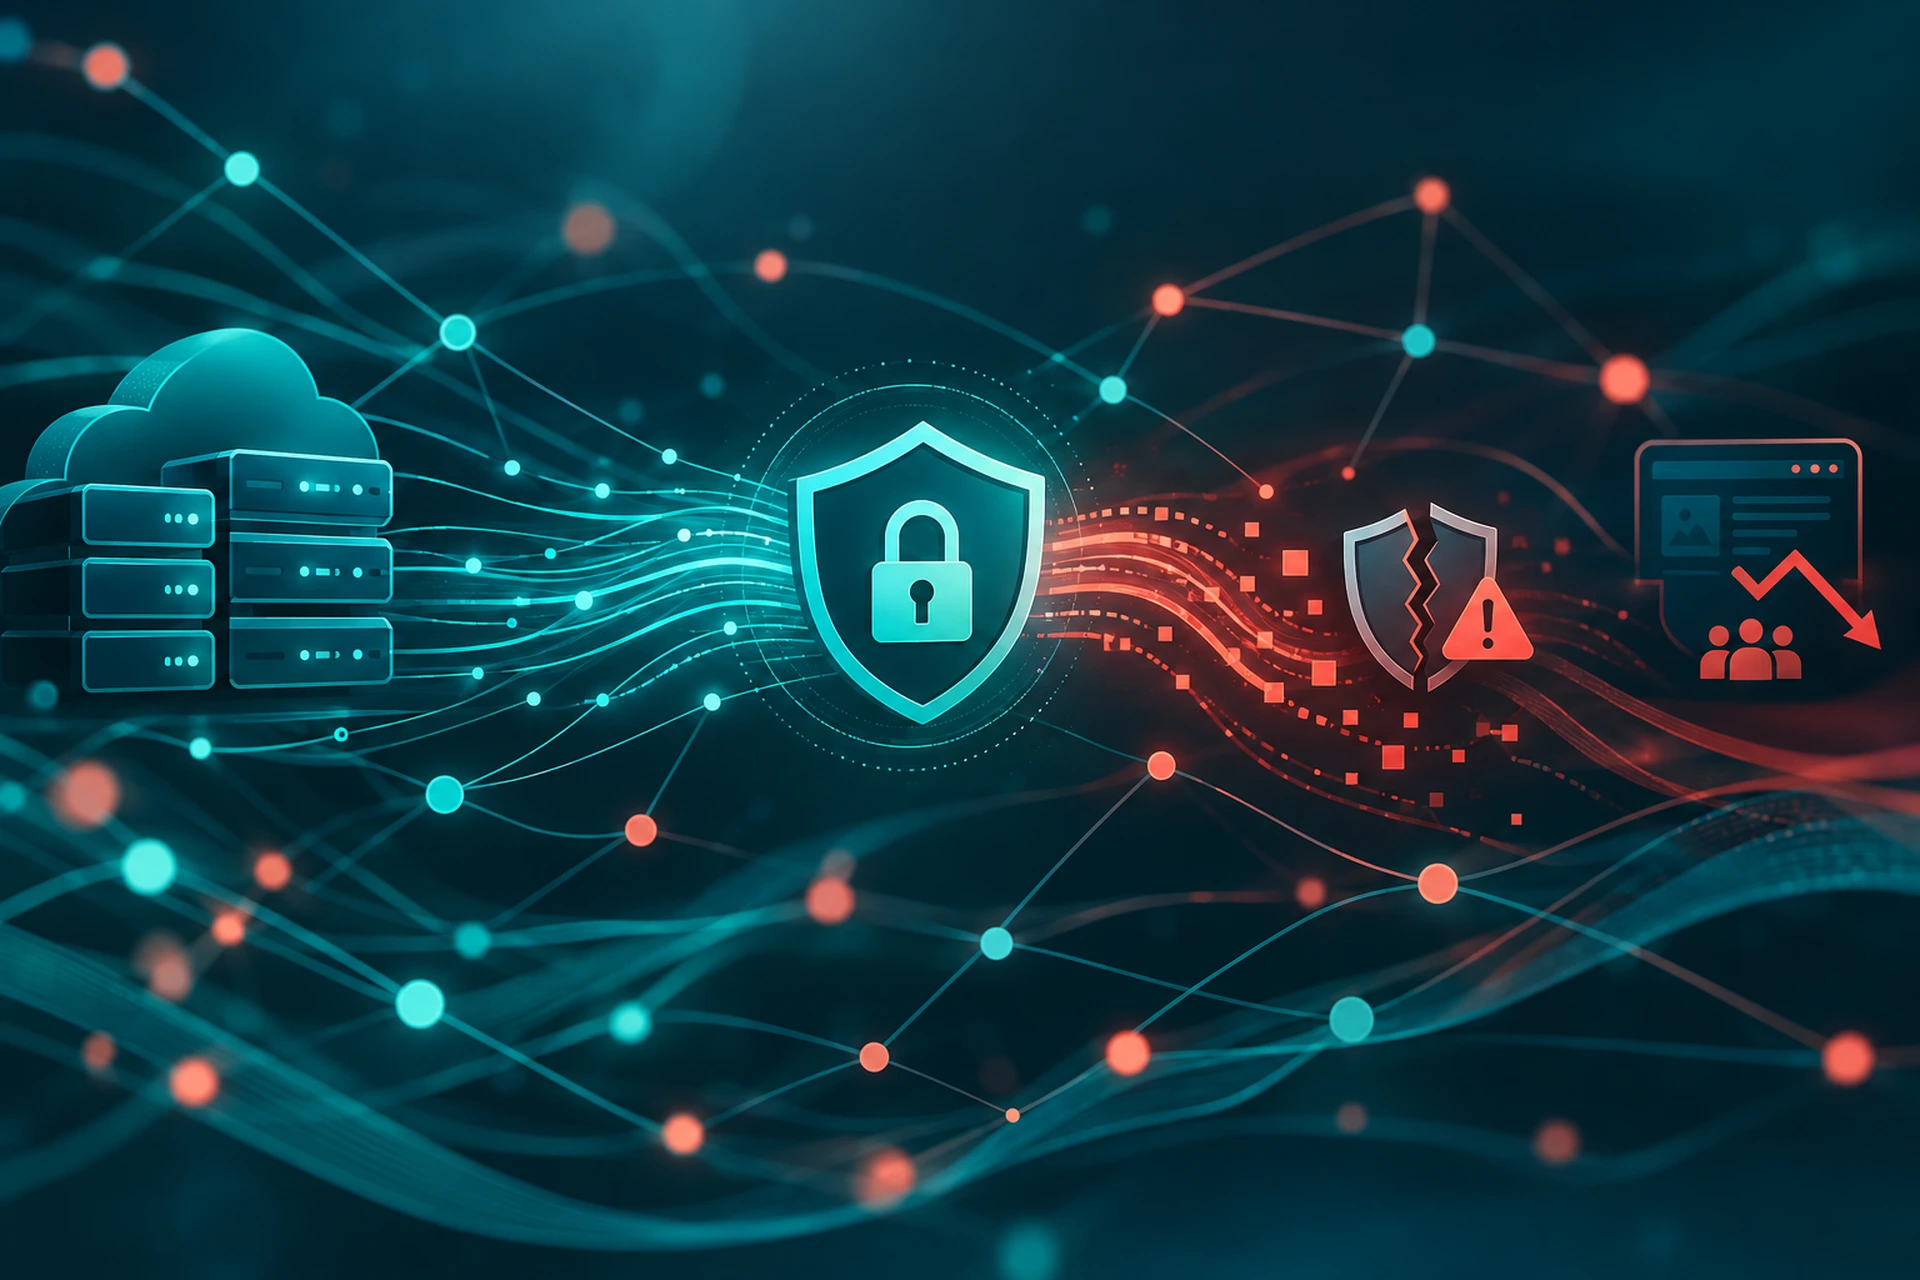
יום אחד האתר שלכם פועל כרגיל. בבוקר שלמחרת, מבקרים רואים מסך אזהרה אדום וגדול במקום דף הבית. שום דבר לא השתנה בקוד. שום דבר לא השתנה בעיצוב. תעודת ה-SSL שלכם פשוט פגה, ואף אחד לא שם לב לזה בזמן.
זה קורה הרבה יותר מכפי שבעלי אתרים מבינים, וההשלכות גדולות בהרבה ממסך אזהרה מפחיד בדפדפן. תעודות שפגו מכרסמות בשקט בתנועה, בדירוגים ובאמון הלקוחות, לרוב עוד לפני שמישהו בצוות שלכם שם לב.
למה תעודות SSL פגות מלכתחילה
תעודות SSL הן לא דבר קבוע. הן מונפקות לתקופה מוגבלת, והתקופה הזו הלכה והתקצרה עם השנים. פעם תעודות היו תקפות עד שלוש שנים. אחר כך זה ירד לשנתיים. כיום רוב התעודות, כולל תעודות חינמיות מ-Let's Encrypt, תקפות ל-90 יום בלבד.
תקופות תוקף קצרות יותר דווקא טובות לאבטחה. הן מגבילות את הזמן שבו מפתח שנפרץ עדיין שימושי, והן דוחפות את התעשייה לכיוון של אוטומציה. אבל הן גם אומרות שהחידוש צריך לקרות בערך ארבע פעמים בשנה במקום פעם בכמה שנים. זה אומר ארבע הזדמנויות נוספות שמשהו ייפול בין הכיסאות.
הסיבות הנפוצות לפספוס חידושים
- האדם שהגדיר את התעודה עזב את החברה, ואף אחד לא קיבל את האחריות על כך.
- אמצעי תשלום שפג תוקפו חסם בשקט חיוב לחידוש אוטומטי.
- שינוי ב-DNS שבר את אימות הדומיין שהרשות המנפיקה הייתה צריכה כדי לאשר בעלות.
- תזכורת ידנית לחידוש נקברה בתיבת דואר עמוסה בהתראות אחרות.
- הגירת שרת הזיזה את האתר בלי להזיז יחד איתו את תהליך חידוש התעודה.
אף אחת מהסיבות האלה לא דרמטית. וזו בדיוק הבעיה. כשלים בחידוש כמעט אף פעם לא נובעים מטעות גדולה וברורה. הם נובעים מפערים קטנים בתהליך שאף אחד לא ממש עקב אחריו.
מה בעצם קורה כשתעודה פגה
כל דפדפן מרכזי מתייחס לתעודה שפגה כאזהרה חמורה, לא כהודעה שולית. Chrome, Firefox ו-Safari מציגים מסך חוסם מלא שאומר למבקרים שהחיבור לא פרטי. אין שינוי קטן באייקון או הבדל עדין במנעול. זהו קיר שלם בין המבקר שלכם לתוכן שלכם.
רוב האנשים לא לוחצים דרך הקיר הזה. מחקרים על התנהגות מול אזהרות דפדפן מראים שוב ושוב שרוב גדול של המבקרים פשוט עוזב במקום לקחת סיכון עם חיבור שמסומן כלא בטוח. אם אתם מפעילים חנות מסחר אלקטרוני, מדובר בנטישת עגלות קניה בקנה מידה גדול. אם אתם מפעילים מוצר SaaS, מדובר במשתמשים חסומים וגל של פניות תמיכה תוך דקות.
הנזק ל-SEO שלא רואים מיד
מנועי חיפוש מתייחסים ל-HTTPS כדרישת בסיס, לא כבונוס. כש-Googlebot סורק אתר עם תעודה שפגה, הוא לא יכול לאמת את החיבור בצורה אמינה, והאינדוקס עלול להיתקע. אם ההשבתה נמשכת יותר מכמה שעות, אתם עלולים לראות ירידה זמנית בדירוגים או עיכוב באינדוקס מחדש גם לאחר שהתעודה תוקנה.
החלק המתסכל הוא שהפגיעה ב-SEO יכולה להימשך הרבה אחרי שההשבתה עצמה נגמרה. הדירוגים לא תמיד חוזרים מיד ברגע שהתעודה שוב תקפה. ההתאוששות יכולה לקחת ימים, במיוחד אם פקיעת התוקף חפפה עם סריקה של Google לדפים החשובים ביותר שלכם.
למה "להגדיר ולשכוח" זה לא באמת להגדיר ולשכוח
הרבה בעלי אתרים מניחים שברגע שהתקינו תעודת SSL, הם סיימו. מבחינה טכנית, כלי חידוש אוטומטיים כמו ACME ו-certbot של Let's Encrypt נבנו כדי להפוך את זה לנכון. בפועל, האוטומציה נכשלת בשקט כל הזמן.
סקריפט חידוש יכול להיכשל בגלל שינוי בהרשאות, עדכון בכלל של חומת אש, או משימת cron שהפסיקה לרוץ אחרי אתחול שרת. אם אף אחד לא עוקב באופן פעיל אחרי תאריכי פקיעת תוקף של תעודות בנפרד מתהליך החידוש עצמו, הסימן הראשון לבעיה הוא לרוב ההשבתה עצמה.
זו אחת הסיבות לכך שאחסון תעודת SSL שכולל ניטור פעיל חשוב הרבה יותר ממה שזה נשמע. התעודה צריכה להתחדש, ומישהו או משהו צריך לוודא שזה באמת קרה, בלי קשר לאוטומציה שאמורה לטפל בזה.
איך נראה אחסון תעודת SSL באחסון שבאמת עובד טוב
אחסון תעודת SSL באחסון אמין הוא לא רק להתקין תעודה פעם אחת וללכת. זה כולל מעקב יזום אחרי תאריכי פקיעת תוקף, ניסיון חוזר אוטומטי לחידושים שנכשלו, והתראה למישהו כשניסיון חידוש לא עובר בצורה חלקה. על שרת מנוהל, זה בדיוק מה שאמור לקרות ברקע. אנחנו מטפלים בחידוש וניטור תעודות כחלק מכל תוכנית מנוהלת, כך שתעודה שפגה פשוט אינה דבר שהלקוחות שלנו צריכים לחשוב עליו.
אם אתם מנהלים שרת בעצמכם, שווה לבנות את זה לתוך מערכת הניטור שלכם באופן ספציפי. אל תנטרו רק זמינות. נטרו גם פקיעת תוקף של תעודות כמדד נפרד, רצוי עם התראה שנשלחת 14 ו-7 ימים לפני פקיעת התוקף, לא ביום עצמו.
איך לתפוס בעיות חידוש לפני שהמבקרים יעשו זאת
כמה הרגלים עוזרים מאוד כאן:
- הגדירו תזכורות ביומן או התראות אוטומטיות שקשורות לתאריך הפקיעה האמיתי של התעודה, לא רק ללוח הזמנים של החידוש.
- בדקו את האוטומציה של החידוש מדי פעם במקום להניח שהיא עדיין עובדת.
- שמרו על אמצעי תשלום עדכניים עבור תעודות בתשלום, וודאו שכשלי חיוב מפעילים התראה לאדם אמיתי.
- השתמשו בניטור זמינות שבודק תגובות HTTPS תקינות, לא רק פינג בסיסי.
- תעדו מי אחראי על חידוש התעודות בצוות שלכם, כדי שזה לא יתבסס על הזיכרון של אדם אחד.
כתבנו גם על השאלה הרחבה יותר של למה אחסון תעודת SSL חשוב הרבה מעבר להצגת מנעול בדפדפן, שמכסה לעומק את הצד של האמון בנושא. ואם אתם עדיין מתלבטים בין סוגי תעודות, ההשוואה שלנו בין תעודות DV, OV ו-EV היא קריאה טובה להמשך.
העלות האמיתית מצטברת בשקט
חידוש אחד שהוחמץ אולי יימשך רק כמה שעות עד שמישהו שם לב ומתקן. אבל הנזק המצטבר הוא אמיתי: מכירות אבודות במהלך ההשבתה, ירידה בנראות בחיפוש שלוקחת ימים להתאושש, וחלק מהמבקרים שראו את מסך האזהרה ופשוט לא חזרו לבדוק אם זה תוקן.
שום דבר מכל זה לא דורש התקפה מתוחכמת או כשל שרת גדול. זה רק דורש פער שקט אחד בתהליך חידוש שכולם הניחו שהוא מטופל. זו הסכנה האמיתית של כשלי חידוש SSL. הם משעממים, ניתנים למניעה, ועדיין עולים לעסקים כסף אמיתי כל יום.
הפתרון לא מסובך. הוא רק דורש להתייחס לחידוש תעודות כאחריות מתמשכת ולא כמשימת הגדרה חד פעמית, בין אם זה אומר לבנות ניטור מוצק בעצמכם או לבחור בחברת אחסון שכבר מתייחסת לזה ככה.