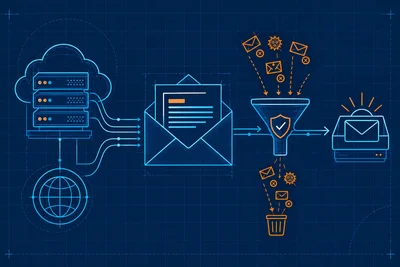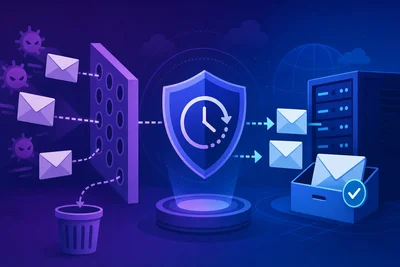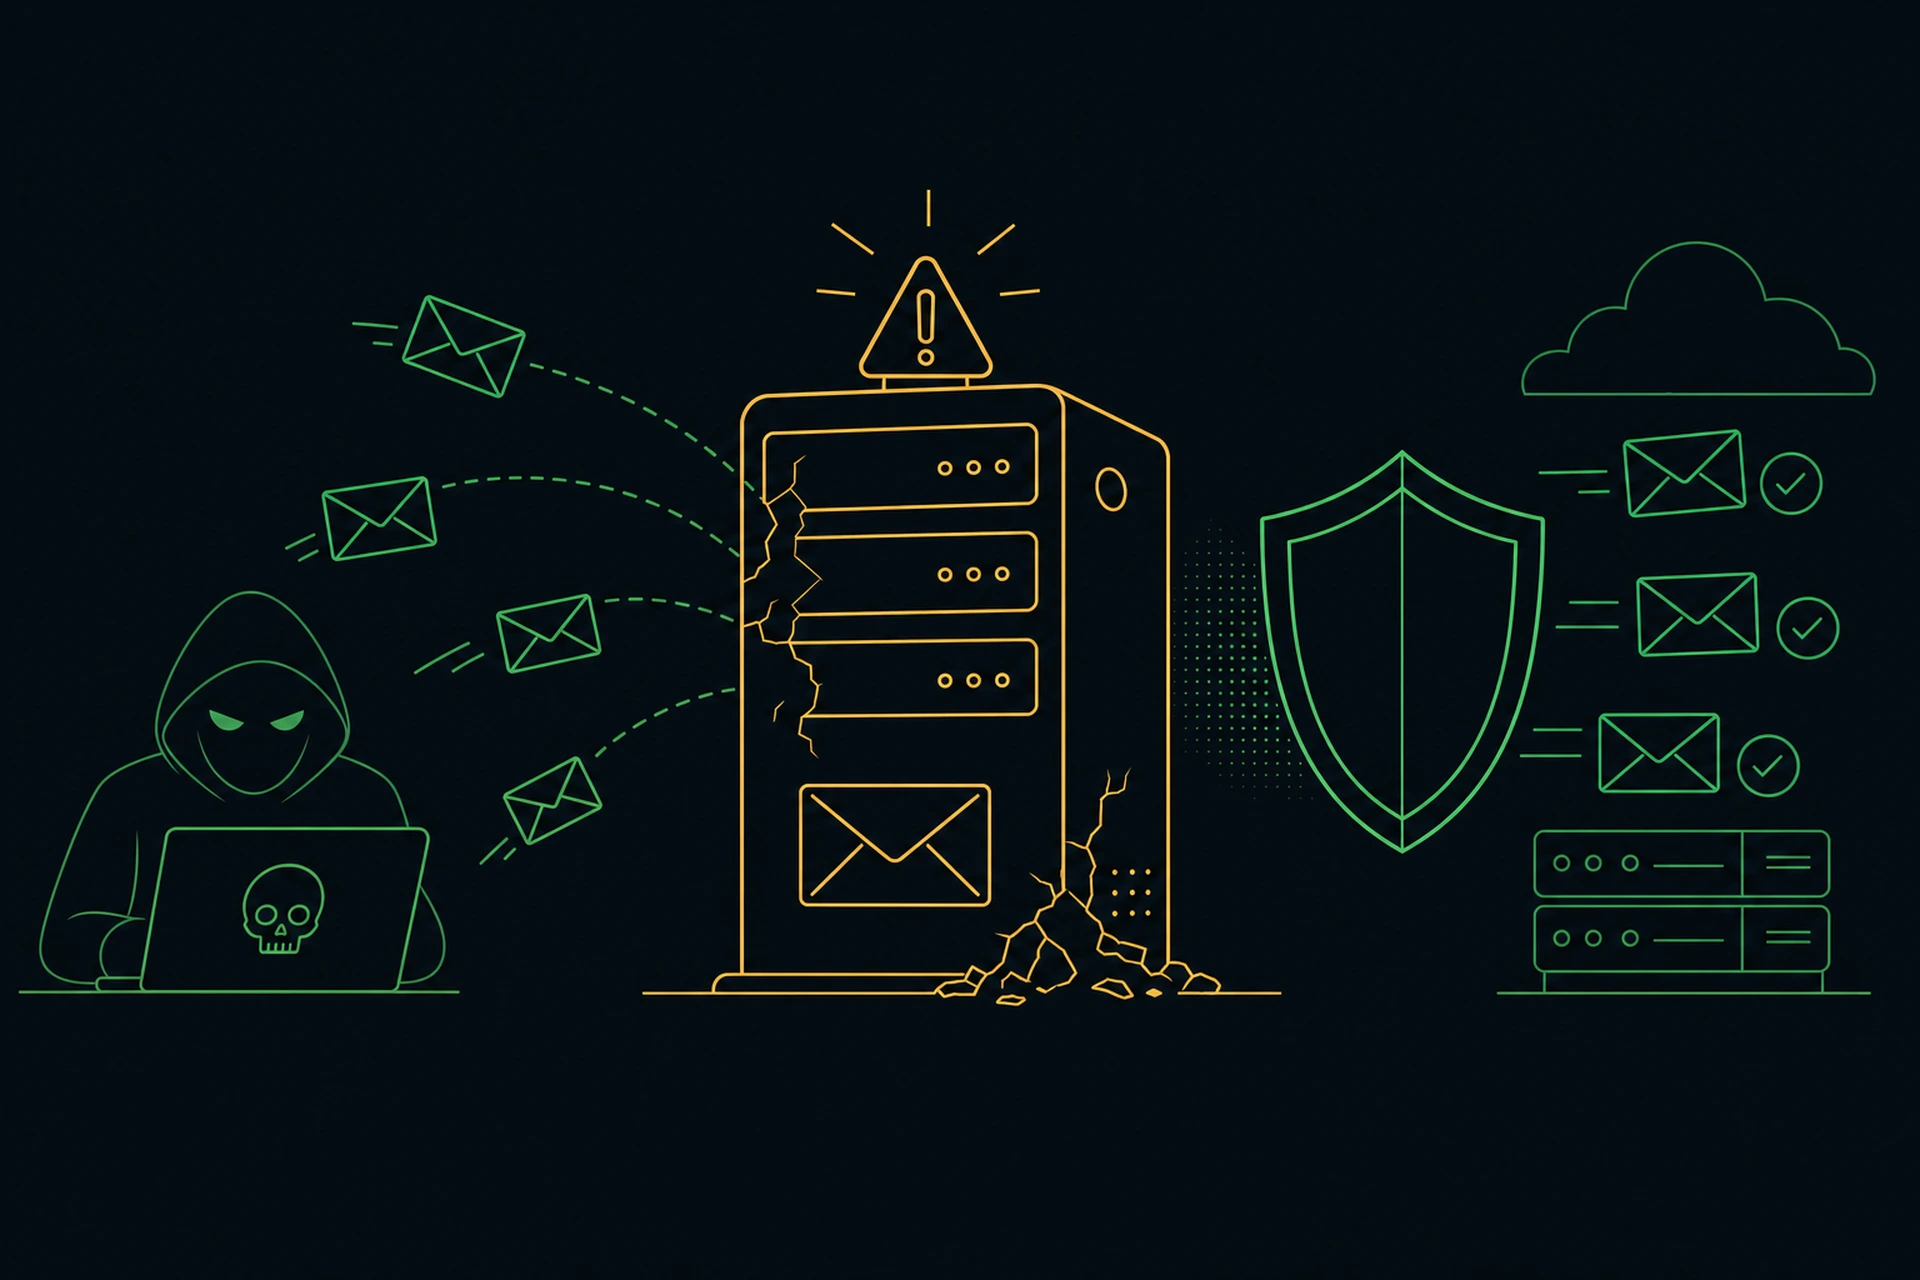
ספאמרים לא פורצים לרוב השרתים שהם מנצלים. הם פשוט מוצאים את אלה שנשארו עם הדלת פתוחה לרווחה. שרת מייל מוגדר בצורה שגויה הוא אחת המטרות הקלות ביותר באינטרנט, וכשספאמרים מוצאים אותו, הם ינצלו אותו עד תום, ויקחו איתם גם את המוניטין של הדומיין שלכם.
אם אתם מנהלים שירות מייל כלשהו, הבנת הסיבות להגדרות שגויות אלה, ואיך לסגור אותן, היא אחד הדברים המשמעותיים ביותר שאתם יכולים לעשות עבור אסטרטגיית מניעת ספאם במייל שלכם. הבה נפרק בדיוק מה ספאמרים מחפשים ואיך לוודא שהשרת שלכם לא נמצא ברשימת המטרות שלהם.
מה בעצם עושה שרת מייל ל"מוגדר בצורה שגויה"
לשרת מייל מוגדר בצורה שגויה יש בדרך כלל אחת מכמה בעיות. הוא עשוי לאפשר לכל אחד, מכל מקום, להעביר דואר אלקטרוני דרכו בלי אימות. הוא עשוי להיות חסר רשומות DNS שמאמתות מי מורשה לשלוח דואר בשם הדומיין שלכם. או שיש לו פרטי התחברות חלשים או ברירת מחדל שקל מאוד לנחש.
אף אחת מהבעיות האלה אינה חורי אבטחה נדירים או מסובכים. אלה טעויות הגדרה בסיסיות, שנעשו לרוב לפני שנים ולא נבדקו מאז. זו בדיוק הסיבה שהן כל כך נפוצות, ולמה ספאמרים סורקים באופן פעיל את האינטרנט בחיפוש אחריהן.
ריליי פתוח: הטעות הקלאסית
ריליי פתוח (open relay) הוא שרת מייל שמקבל ומעביר דואר אלקטרוני מכל אחד, לא רק מהמשתמשים שלכם. בימי האינטרנט הראשונים זו הייתה הגדרת ברירת מחדל שגרתית. היום זו בעצם הזמנה לניצול לרעה.
כשספאמרים מוצאים ריליי פתוח, הם ישלחו דרכו אלפי הודעות ספאם, וישתמשו בכתובת ה-IP ובמוניטין של השרת שלכם כדי לעשות זאת. לא בהכרח תשימו לב לזה מיד. תשימו לב כשהדומיין שלכם יגיע לרשימות שחורות והדוארים הלגיטימיים שלכם יתחילו לחזור.
מניעת ספאם במייל מתחילה ברשומות אימות
הדבר הכי חשוב שאתם יכולים לעשות למניעת ספאם במייל אפקטיבית הוא להגדיר את רשומות האימות שלכם בצורה נכונה: SPF, DKIM ו-DMARC. שלוש הרשומות האלה עובדות יחד כדי להודיע לשרתי הדואר המקבלים, בצורה שהם יכולים לאמת, שהודעה מסוימת הגיעה באמת מהדומיין שלכם.
- SPF מפרט אילו שרתים מורשים לשלוח דואר בשם הדומיין שלכם.
- DKIM מוסיף חתימה קריפטוגרפית כדי שהמקבלים יוכלו לאשר שההודעה לא שונתה בדרך.
- DMARC אומר לשרתים המקבלים מה לעשות אם הודעה נכשלת בבדיקות SPF או DKIM, ומאפשר לכם לקבל דוחות כשמישהו מנסה להתחזות לדומיין שלכם.
בלי הרשומות האלה, כל אחד יכול לשלוח דואר אלקטרוני שנראה כאילו הוא מגיע מהדומיין שלכם. ספאמרים מנצלים את זה כל הזמן, וזה לא רק איום על תיבת הדואר שלכם. זה פוגע במוניטין שלכם בעיני האנשים שמקבלים את ההודעות המזויפות. הרחבנו על המכניקה הזו בלמה המיילים שלכם נופלים לספאם ומה זה בעצם אומר deliverability.
הגדירו מדיניות DMARC אמיתית, לא רק רשומה
לרבה מהדומיינים יש רשומת DMARC, אבל היא מוגדרת ל"none", שרק עוקבת ולא עושה כלום כדי לעצור ניצול לרעה. אם אתם רציניים בנוגע למניעת ספאם במייל, העבירו את המדיניות שלכם ל"quarantine" ובסופו של דבר ל"reject" ברגע שאתם מאשרים שכל מקורות הדואר הלגיטימיים שלכם עוברים אימות בהצלחה. זו ההגדרה שבאמת אומרת לשרתים המקבלים לחסום דואר מזויף במקום רק לדווח עליו.
פרטי התחברות חלשים הם עדיין בעיה עצומה
מעבר לרילים פתוחים, שרתי מייל רבים נפרצים בעקבות ניחוש סיסמאות פשוט (credential stuffing). מישהו משתמש שוב באותה סיסמה, או בוחר סיסמה חלשה, ותוקף מנחש את דרכו לתוך החשבון. ברגע שנמצאים בתוך תיבת דואר אמיתית, לספאמרים יש משהו אפילו יותר טוב מריליי פתוח: חשבון לגיטימי ומאומת שהם יכולים לשלוח דרכו.
זו הסיבה שאכיפת סיסמאות חזקות, וככל האפשר, אימות דו-שלבי בתיבות דואר, חשובה כל כך. זה אותו העקרון שדיברנו עליו לגבי פאנלי ניהול באבטחת התחברות ל-WordPress: שינויים פשוטים שעוצרים את רוב מתקפות ה-brute force. מסך ההתחברות הוא מסך ההתחברות, בין אם זה האתר שלכם או תיבת הדואר שלכם.
הגבלת קצב וכמות שליחה
אפילו שרת עם אימות חזק יכול להיות מנוצל בשקט אם אין הגבלה על המהירות או הכמות שחשבון בודד יכול לשלוח. משתמשים לגיטימיים לעיתים רחוקות צריכים לשלוח אלפי מיילים בכמה דקות. ספאמרים כן. הגדרת מגבלות שליחה סבירות לכל חשבון, והתראה כשהן נחצות, תופסת חשבונות שנפרצו לפני שהם גורמים נזק ממשי למוניטין שלכם.
למה זה חשוב מעבר לפחד מרשימה שחורה
העלות הישירה של שרת מוגדר בצורה שגויה ברורה: הדומיין שלכם מגיע לרשימות ספאם שחורות, והמיילים האמיתיים שלכם מפסיקים להגיע לאנשים אמיתיים. אבל יש גם עלות איטית יותר. כל אירוע של רשימה שחורה שוחק את מוניטין השולח שלכם, ומוניטין זה לוקח זמן רב לבנות מחדש. כיסינו איך מערכת המוניטין הזו עובדת באיך מוניטין שולח עובד ולמה הוא הבסיס ל-deliverability של מייל.
אם אתם מנהלים שרת מייל בעצמכם, שווה לבצע בדיקה מקיפה היום, לא ברבעון הבא. בדקו הגדרות ריליי פתוח, אשרו שרשומות ה-SPF, ה-DKIM וה-DMARC שלכם נכונות באמת (ולא רק קיימות), ובדקו מי יש לו גישה לשליחת דואר במערכת שלכם.
אירוח מנוהל מוריד את זה מהראש שלכם
אם תחזוקה של כל זה נשמעת כמו עבודה במשרה חלקית שלא רציתם לקחת על עצמכם, זו תגובה הגיונית. זה באמת דורש תשומת לב מתמדת. זו אחת הסיבות ששירותי אירוח מנוהל טובים, כולל שלנו, מגדירים אימות מייל בצורה נכונה מההתחלה ושומרים על עין על הגדרות שרת שיכולות אחרת להפוך לדלת פתוחה לספאמרים. אתם מקבלים את יכולת השליחה בלי שתצטרכו להפוך לעצמכם למנהלי שרת מייל. אפשר לקרוא עוד על איך אנחנו מתייחסים לזה בעמוד אירוח מייל שלנו.
לסיכום
ספאמרים לא צריכים להיות חכמים כשבעלי שרתים משאירים את הבסיס בלי סידור. סגרו את הריליי הפתוח, הסדירו את רשומות האימות, נעלו את פרטי ההתחברות, והגדירו מגבלות שליחה סבירות. אם תעשו את ארבעת הדברים האלה, תחסלו את הרוב המכריע של מה שהופך שרת מייל למטרה אטרקטיבית. זו לא עבודה מרשימה, אבל זה סוג העבודה ששומר על המיילים שלכם נכנסים לתיבות דואר במקום לגרום לדומיין שלכם להיות מסומן כמקור לקמפיין ספאם של מישהו אחר.