עברתם מדריך, הוספתם כמה רשומות DNS, וסימנתם וי. אבל הנה האמת הלא נעימה: הרבה הגדרות DKIM SPF DMARC נראות תקינות ועדיין נכשלות בשקט. הרשומות קיימות. הן פשוט שגויות, חלקיות, או לא באמת בשימוש כפי שאתם חושבים.
אם מעולם לא בדקתם את ההגדרה בפועל, אתם לא באמת יודעים אם היא עובדת. אתם רק מקווים שכן. בואו נתקן את זה.
למה הגדרת DKIM SPF DMARC שנראית תקינה עדיין יכולה להיות שבורה
אימות אימייל לא סולח על טעויות קטנות. תו חסר ברשומת ה-SPF, סלקטור DKIM שלא תואם, או מדיניות DMARC שנמצאת על "none" כשאתם חושבים שהיא אוכפת משהו, כל אחד מאלה יכול להשאיר את הדומיין שלכם פתוח לגמרי לזיוף בזמן שאתם בטוחים שאתם מוגנים.
הבעיה היא שאימות שבור כמעט אף פעם לא זורק שגיאה ברורה. האימיילים שלכם עשויים עדיין להגיע לתיבות דואר נכנס לזמן מה. אימיילים מזויפים שמשתמשים בדומיין שלכם עלולים לעבור בלי שישימו לב במשך חודשים. אתם מגלים שמשהו לא בסדר רק כשהמסירות יורדת או שלקוח מתקשר ושואל למה קיבל מייל דיוג שנראה כאילו הגיע מכם.
זו הסיבה שבדיקת ההגדרה שלכם היא לא אופציונלית. זו הדרך היחידה לדעת שאתם באמת מכוסים.
שלב 1: וודאו שרשומת ה-SPF שלכם תקינה ומלאה
התחילו בשליפת רשומת ה-TXT של הדומיין שלכם ווידוא שהיא מתחילה ב-v=spf1. אחר כך בדקו שני דברים שרוב האנשים טועים בהם:
- יותר מדי בדיקות DNS (lookups). SPF מאפשר עד 10 lookups (כולל includes, redirects וכו'). אם חורגים מזה כל הרשומה עלולה להיכשל, גם אם היא נראית תקינה ויזואלית.
- שולחים חסרים. אם אתם שולחים אימייל דרך יותר מפלטפורמה אחת, למשל אימיילים טרנזקציוניים מהאתר שלכם בנוסף לכלי שיווקי, שניהם צריכים להיכלל. לשכוח אחד מהם אומר שהאימיילים האלה ייכשלו ב-SPF.
יש כלים חינמיים אונליין לבדיקת SPF שיאתרו שגיאות תחביר ויספרו עבורכם את ה-lookups. העבירו את הדומיין שלכם דרך אחד כזה לפני שאתם מניחים שהכול בסדר.
שלב 2: ודאו ש-DKIM באמת חותם על האימיילים שלכם
DKIM הוא המקום שבו הגדרות נכשלות בשקט הכי הרבה, כי רשומת ה-DNS יכולה להיות מושלמת בזמן ששרת הדואר שלכם פשוט לא משתמש בה. הדרך האמיתית היחידה לוודא ש-DKIM עובד היא לשלוח אימייל בדיקה לחשבון שבשליטתכם (Gmail עובד מצוין לזה) ולבדוק את כותרות ההודעה.
ב-Gmail, פתחו את האימייל, לחצו על תפריט שלוש הנקודות, ובחרו "הצג מקור" (Show original). חפשו שורה שאומרת dkim=pass. אם כתוב dkim=none או dkim=fail, החתימה שלכם לא מיושמת נכון, או שהסלקטור ב-DNS שלכם לא תואם למה ששרת הדואר שלכם שולח בפועל.
שלב 3: בדקו מה מדיניות ה-DMARC שלכם באמת עושה
זה השלב שאנשים מדלגים עליו, והוא החשוב ביותר. למספר עצום של דומיינים יש רשומת DMARC שקיימת טכנית אבל מוגדרת ל-p=none, כלומר "ניטור בלבד, בלי לחסום שום דבר בפועל". זו נקודת התחלה סבירה, אבל אם אתם חושבים שהיא מגינה עליכם מפני זיוף, היא לא.
בדקו את רשומת ה-TXT של DMARC שלכם ובדקו את תגית המדיניות:
- p=none - ניטור בלבד, ללא אכיפה
- p=quarantine - אימיילים חשודים נשלחים לספאם
- p=reject - אימיילים חשודים נחסמים לגמרי
אם ה-DMARC שלכם נמצא על p=none כבר תקופה והדוחות מראים תוצאות נקיות, בדרך כלל בטוח לעבור ל-quarantine, ובהמשך ל-reject. לקפוץ ישר ל-reject בלי לבדוק דוחות קודם זה איך אימיילים לגיטימיים מתחילים לחזור (bounce).
איך לקרוא דוחות מצטברים (Aggregate) של DMARC בלי להשתגע
אם רשומת ה-DMARC שלכם כוללת תגית rua, אתם כבר אוספים דוחות מצטברים מספקי דואר גדולים. הדוחות האלה מראים בדיוק מי שולח אימיילים בשם הדומיין שלכם, והאם הם עברו או נכשלו באימות.
הדוחות מגיעים כקבצי XML, שאף אחד לא נהנה לקרוא גולמיים. השתמשו בכלי חינמי לצפייה בדוחות DMARC כדי להפוך אותם לקריאים. מה שאתם מחפשים:
- מקורות שאתם מזהים (ספק האימייל שלכם, ה-CRM, כלי החשבוניות) שעוברים אימות
- כתובות IP לא מוכרות ששולחות דואר בשם הדומיין שלכם, שיכולות להיות ניסיונות זיוף או שולח ששכחתם להוסיף ל-SPF
בדקו את הדוחות האלה שבועית בחודש הראשון אחרי ההגדרה, ואחר כך חודשית כשהדברים מתייצבים.
בדיקה מהירה שאפשר להריץ היום
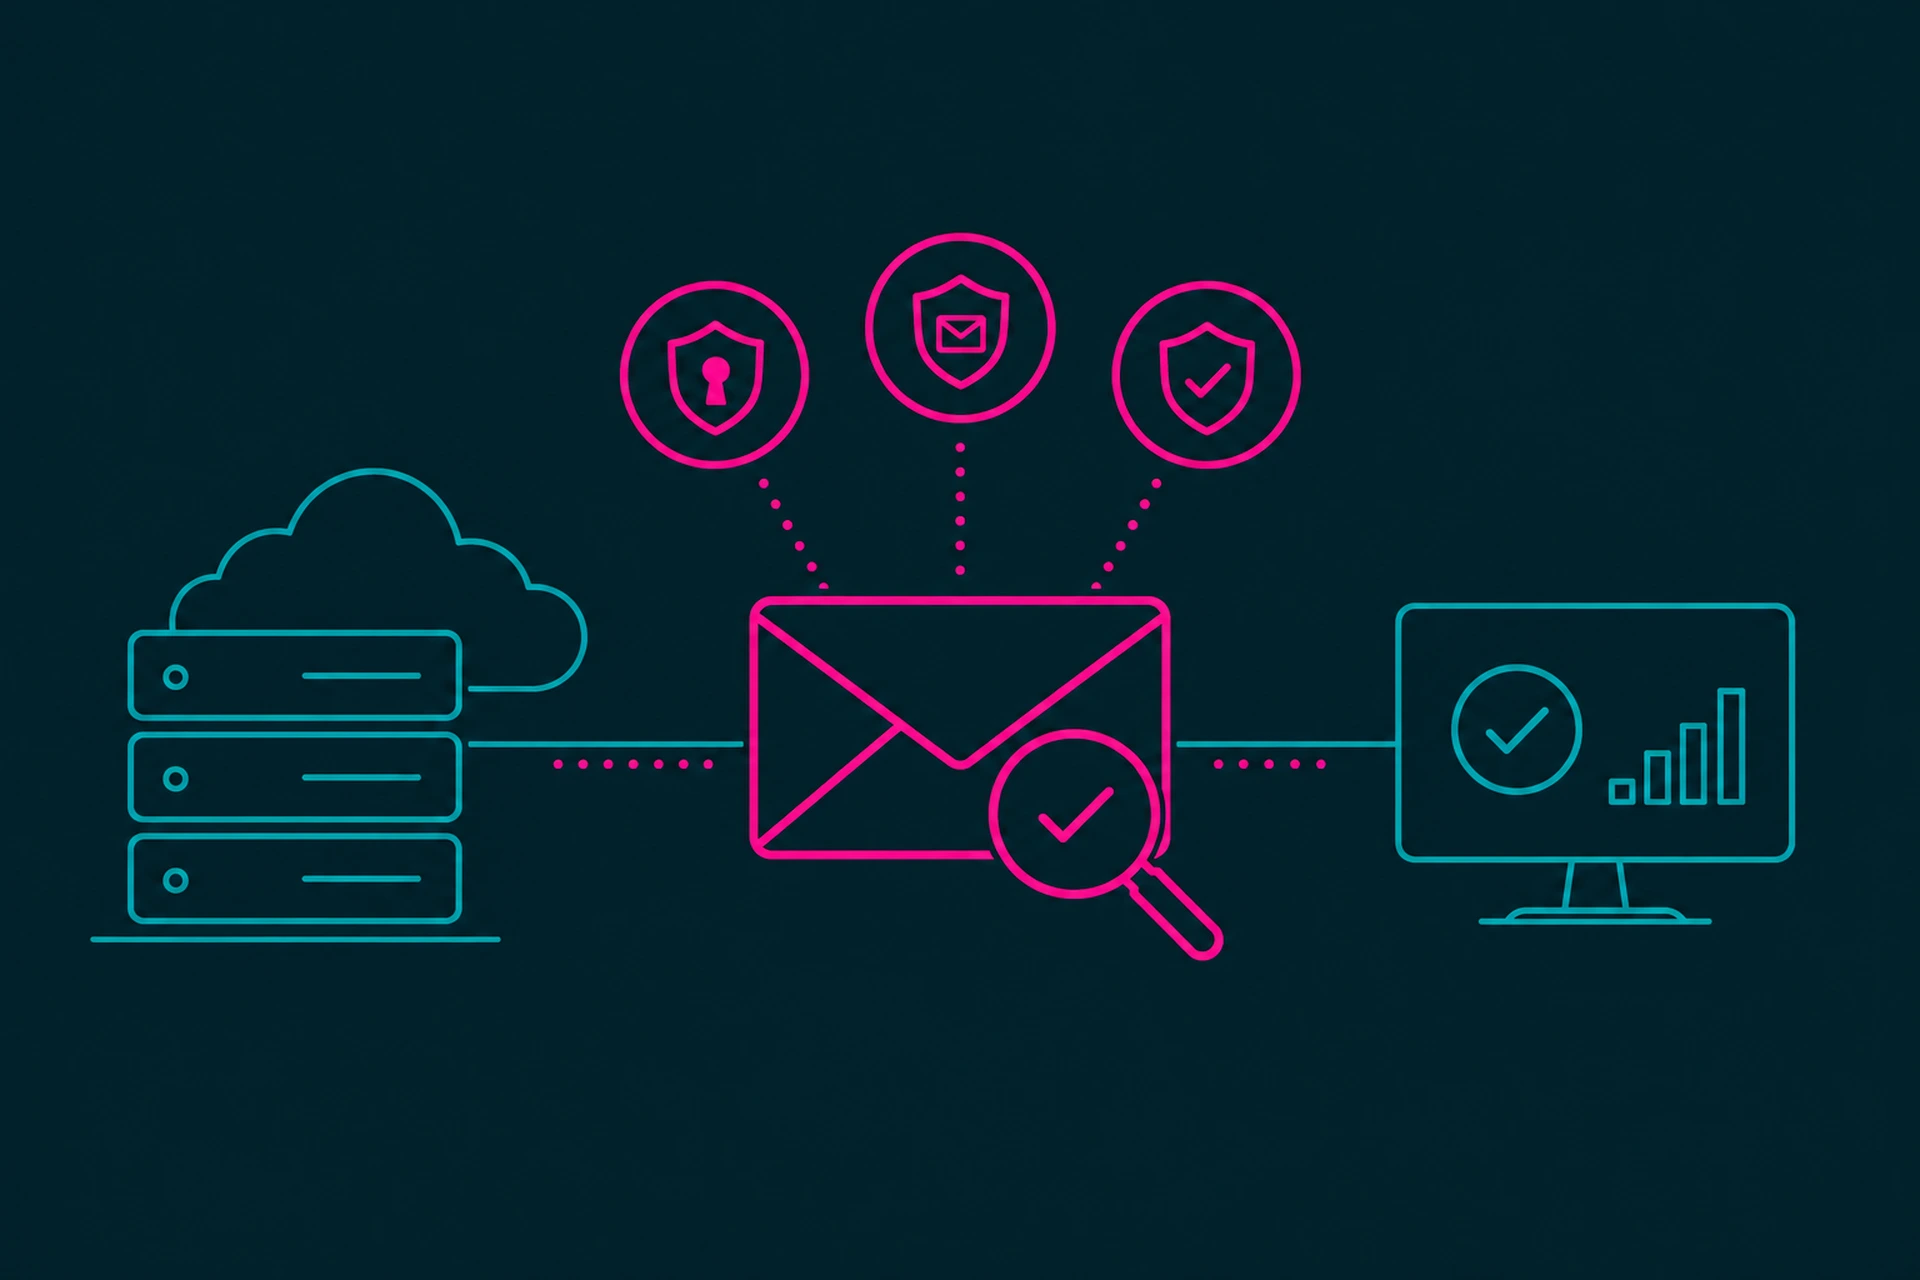
שלחו לעצמכם אימייל מהדומיין שלכם לחשבון חיצוני כמו Gmail או Outlook, ואז בדקו את הכותרות לשלוש התוצאות: SPF, DKIM, ו-DMARC. כל השלושה צריכים לומר "pass". אם אפילו אחד נכשל, יש לכם עבודה לפני שתוכלו לסמוך על המוניטין של הדומיין שלכם.
עברנו על תהליך ההגדרה עצמו בהמדריך שלנו בשפה פשוטה להגדרת DKIM, SPF, ו-DMARC, והסברנו למה דילוג על אחד מהשלושה משאיר פרצות בלמה שלישיית האימות הזו חשובה. אם אתם עדיין מתמודדים עם בעיות מסירות אחרי שווידאתם שהאימות עובר, הבעיה אולי נמצאת במקום אחר, כמו מוניטין השולח, שעליו כתבנו באיך מוניטין השולח עובד.
איפה ניהול DNS נכנס לתמונה
כל אחת מהבדיקות האלה תלויה בכך שרשומות ה-DNS שלכם תקינות, מופצות (propagated), ולא מתנגשות אחת עם השנייה. אם אתם מנהלים DNS עבור כמה דומיינים או תתי-דומיינים, כדאי לשמור את הרשומות מאורגנות במקום שבו אתם יכולים לבדוק אותן בקלות, במקום לחפור בממשק מסורבל של רשם הדומיינים בכל פעם. ראו את סקירת ניהול ה-DNS שלנו למידע נוסף על איך לטפל בזה נכון, ואת עמוד אירוח האימייל שלנו אם אתם בודקים האם הספק הנוכחי שלכם הופך את הגדרת האימות לקלה יותר או קשה יותר ממה שהיא צריכה להיות.
לסיכום
הגדרת DKIM SPF DMARC שקיימת על הנייר היא לא אותו דבר כמו הגדרה שבאמת עובדת. בדקו אותה כמו שצריך: בדקו את ה-SPF למגבלות lookups ושולחים חסרים, ודאו ש-DKIM חותם בפועל על הדואר היוצא שלכם, וקראו את מדיניות ה-DMARC ואת הדוחות במקום להניח שהם עושים משהו שהם לא. הריצו את הבדיקה העצמית חודשית, ותתפסו בעיות לפני שהן יעלו לכם במסירות או יאפשרו למישהו לזייף את הדומיין שלכם.