إذا سبق لك أن بحثت في جوجل عن "كيفية تأمين ووردبريس"، فمن المرجح أنك وصلت إلى قائمة من الإضافات. ثبّت إضافة الجدار الناري هذه، أضف محدد محاولات تسجيل الدخول ذاك، وافحص عن البرمجيات الخبيثة أسبوعياً. وبالطبع، هذه الأدوات مفيدة. لكن الحقيقة التي لا يخبرك بها أحد هي أن الإضافات في الغالب تعالج مشاكل تسببت فيها بيئة الاستضافة أصلاً.
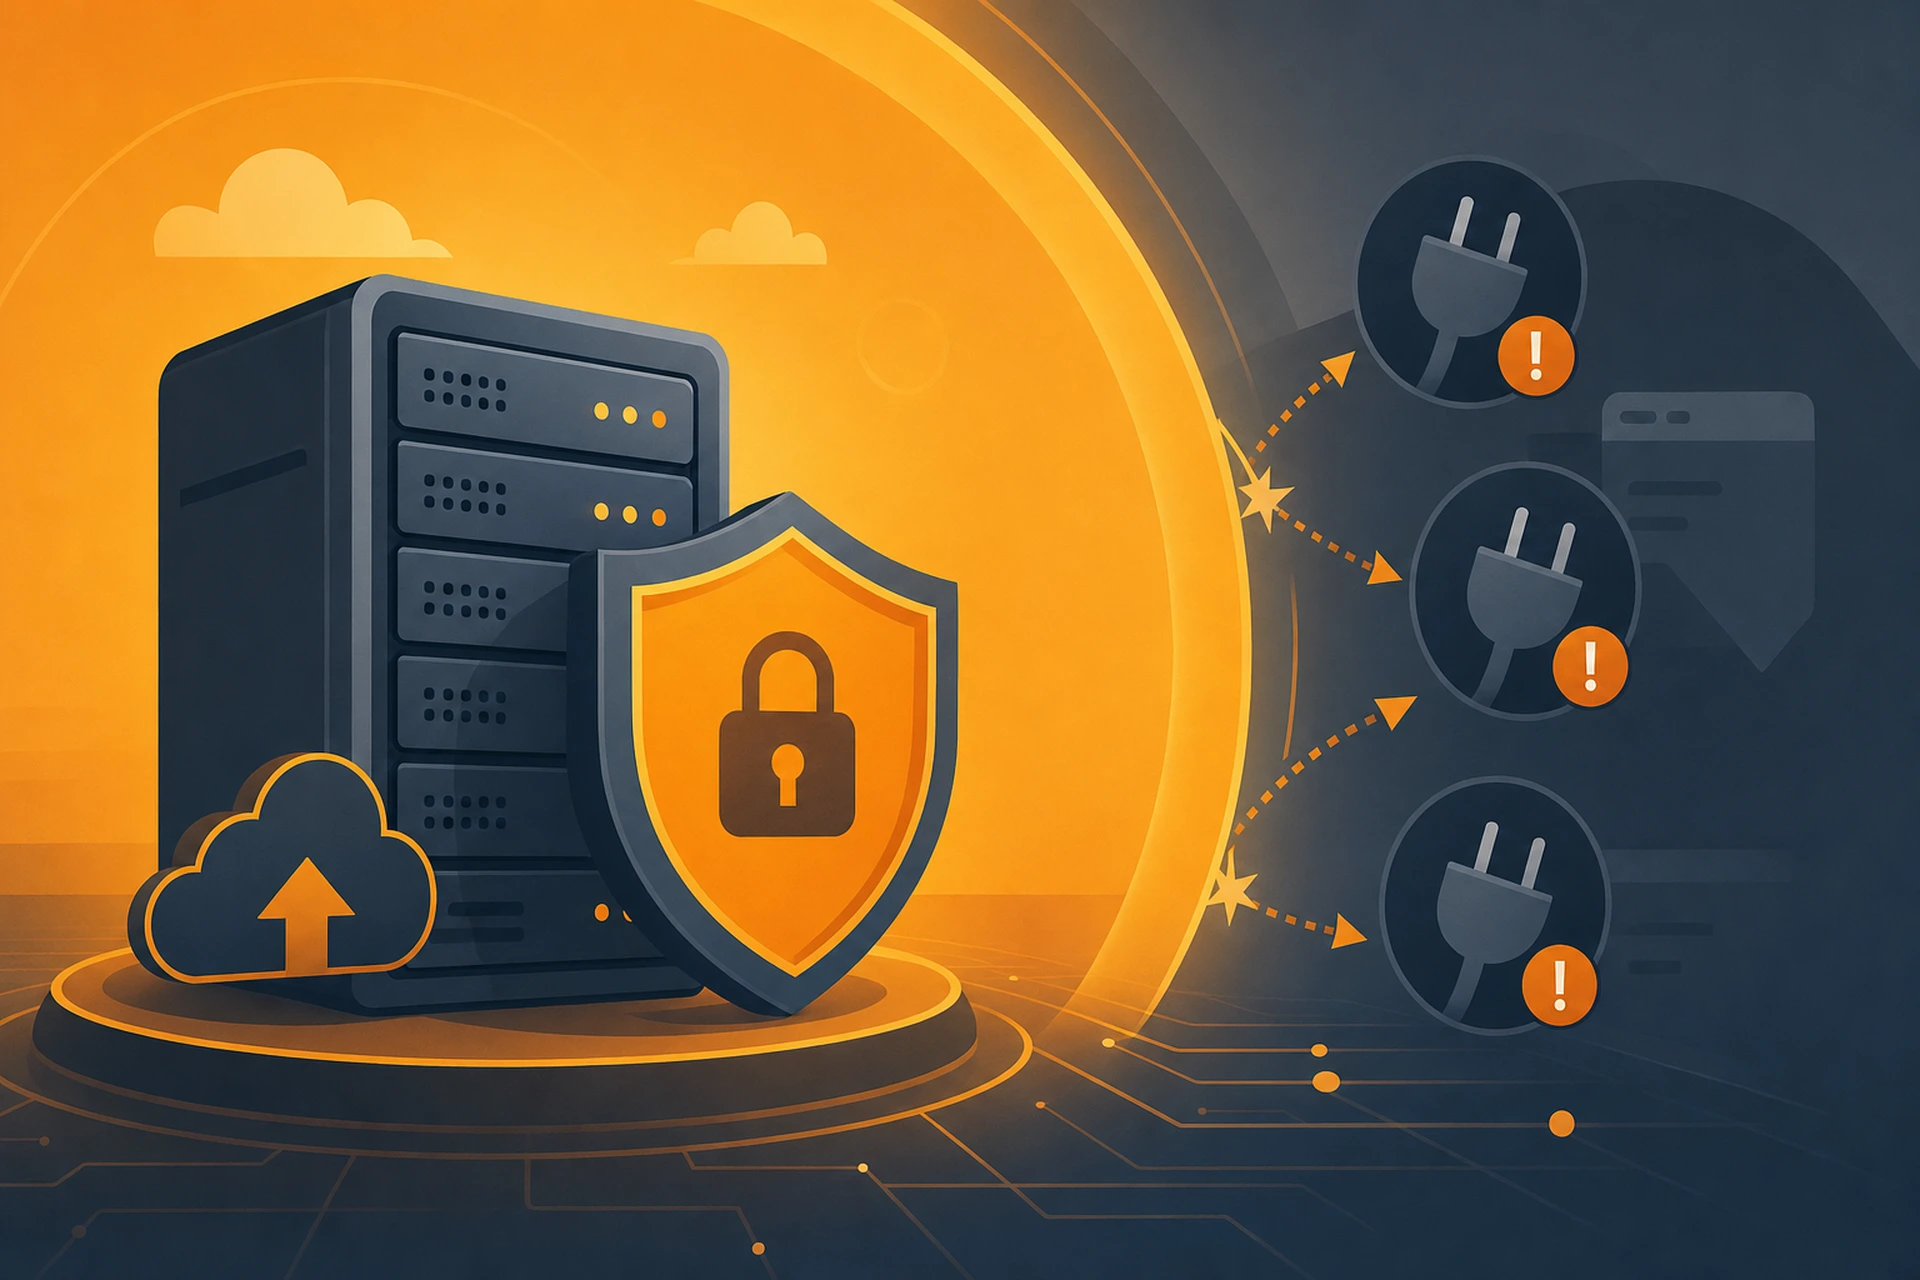
فكر في الأمر بهذه الطريقة. الإضافة تعمل داخل ووردبريس. أما إذا كان السيرفر مُعداً بشكل خاطئ، أو يعمل بإصدار قديم من PHP، أو موجوداً على سيرفر مشترك مع مئة موقع مشبوه آخر، فلن تستطيع أي إضافة تعويض ذلك بالكامل. أفضل ممارسات أمان ووردبريس الحقيقية تبدأ من تحت طبقة التطبيق، من السيرفر نفسه.
أين تخطئ معظم نصائح أمان ووردبريس
معظم الأدلة تتعامل مع الأمان وكأنه قائمة مهام تُنجز داخل لوحة تحكم ووردبريس. ثبّت إضافة أمان، فعّل المصادقة الثنائية، حدّث الإضافات. كلها نصائح جيدة، وقد تناولنا بعضها فعلاً في مقالتي كيفية إعداد المصادقة الثنائية على ووردبريس في أقل من عشر دقائق وأمان تسجيل الدخول في ووردبريس.
لكن لا شيء من هذا يهم كثيراً إذا كان السيرفر نفسه هو نقطة الضعف. إصدار PHP معرّض للاختراق، أو منفذ قاعدة بيانات مكشوف، أو موقع مجاور على استضافة مشتركة مصاب ببرمجية خبيثة، يمكن أن يُبطل كل إعدادات الإضافات الدقيقة التي قمت بها في دقائق معدودة.
طبقة الاستضافة هي الأساس
إليك طريقة بسيطة لتصور الأمر. موقع ووردبريس الخاص بك أشبه بمنزل. الإضافات هي أقفال الأبواب. لكن بيئة الاستضافة هي الأساس والجدران والحي الذي بُني فيه المنزل. يمكنك أن تمتلك أفضل قفل يمكن شراؤه بالمال، لكن إذا كانت الجدران مصنوعة من الكرتون، فلن يفيدك ذلك كثيراً.
الأمان على مستوى السيرفر يشمل أموراً مثل:
- الحفاظ على نظام التشغيل وإصدار PHP محدّثَين باستمرار
- عزل كل موقع حتى لا ينتقل الاختراق من موقع مصاب إلى مواقع أخرى
- تصفية الحركة الضارة قبل أن تصل إلى تثبيت ووردبريس أصلاً
- ضبط صلاحيات الملفات بحيث لا يستطيع المهاجمون الكتابة على السيرفر حتى لو وجدوا ثغرة
- مراقبة النشاط غير المعتاد على مدار الساعة
لا شيء من هذه الأمور يحدث داخل إضافة ووردبريس. تحدث على مستوى السيرفر، وهذا بالضبط سبب أهمية اختيار الاستضافة أكثر بكثير مما يدركه معظم أصحاب المواقع.
أفضل ممارسات أمان ووردبريس التي تبدأ فعلياً من البنية التحتية
1. العزل بين المواقع
على الاستضافة المشتركة الرخيصة، غالباً ما يشارك موقع ووردبريس الخاص بك موارد السيرفر نفسها، وأحياناً صلاحيات نظام الملفات نفسها، مع عشرات أو مئات المواقع الأخرى التي لا تعرفها. إذا تم اختراق أحدها، يمكن للمهاجمين أحياناً القفز إلى الحسابات المجاورة. هذه واحدة من أكثر المخاطر إغفالاً في أمان ووردبريس، ولا تستطيع أي إضافة إصلاحها. العزل الصحيح للحسابات يحدث على مستوى الاستضافة.
2. تصفية الحركة قبل وصولها إلى ووردبريس
الكثير من الهجمات لا تحتاج أصلاً إلى تسجيل الدخول أو استغلال ثغرة في إضافة. فهي فقط تُغرق السيرفر بطلبات عشوائية، أو تفحص بحثاً عن ثغرات معروفة، أو تحاول إرهاق صفحة تسجيل الدخول بمحاولات القوة العمياء. الجدار الناري لتطبيقات الويب الموجود أمام السيرفر يوقف معظم هذا قبل أن يصل إلى كود ووردبريس أصلاً. إذا أردت فهم كيفية عمل هذا بتفصيل أكبر، يشرحه نظرة عامة على WAF لدينا.
3. الحفاظ على تحديث برمجيات السيرفر
تحديثات إضافات ووردبريس تحظى بكل الاهتمام، لكن إصدارات PHP القديمة وبرمجيات السيرفر تُعد نقطة دخول شائعة بنفس القدر للمهاجمين. البيئة المُدارة تتولى هذه التحديثات في الخلفية، بحيث لا تعمل أبداً على شيء يحتوي على ثغرات معروفة ومنشورة.
4. امتلاك خطة تعافٍ حقيقية
حتى مع تطبيق أفضل ممارسات أمان ووردبريس، لا شيء محصّن بالكامل. ما يفرق بين حادثة بسيطة وكارثة هو مدى سرعة تعافيك. هذا يعني امتلاك نسخ احتياطية موجودة في مكان منفصل عن السيرفر نفسه، بحيث إذا حدث خطأ ما، يمكنك استعادة نسخة نظيفة من موقعك بدلاً من البدء من الصفر. نحن نُجري نسخاً احتياطية يومية إلى سيرفر منفصل لهذا السبب بالضبط، مما يبقي أسوأ سيناريو لوقت التعافي أقل من 24 ساعة بكثير. يمكنك قراءة المزيد حول كيفية عمل النسخ الاحتياطي والاستعادة.
ماذا يعني هذا بالنسبة لاختيار الإضافات
لا شيء من هذا يعني أن الإضافات عديمة الفائدة. إضافة أمان جيدة ما زالت تضيف قيمة، خصوصاً لأمور مثل تسجيل محاولات الدخول أو فحص سلامة الملفات. لكن يجب أن تنظر للإضافات كطبقة دفاع ثانية، لا الأولى.
إذا كانت بيئة الاستضافة لديك تتولى بالفعل تصفية الجدار الناري والعزل والتحديثات، فإن مهمة إضافة الأمان لديك تصبح أصغر بكثير. هذا عادة يعني عبئاً أقل على موقعك أيضاً، لأن إضافات الأمان الثقيلة يمكن أن تُبطئ الأمور فعلياً إذا كانت تقوم بعمل يفترض أن يتولاه السيرفر أصلاً.
فحص سريع لإعدادك الحالي
اطرح على نفسك هذه الأسئلة حول استضافتك الحالية:
- هل أعرف إصدار PHP الذي يعمل عليه سيرفري، ومن يقوم بتحديثه؟
- هل موقعي معزول عن الحسابات الأخرى، أم أنني على استضافة مشتركة مع جيران مجهولين؟
- هل هناك جدار ناري يصفي الحركة قبل وصولها إلى ووردبريس؟
- لو تعرض موقعي للاختراق غداً، كيف سأستعيده، وما مدى قِدَم تلك النسخة الاحتياطية؟
إذا لم تكن متأكداً من الإجابات، فهذا مؤشر على أن مراجعتك لأمان ووردبريس يجب أن تبدأ من شركة الاستضافة، لا من مجلد الإضافات. كتبنا بشكل أوسع عن هذا الموضوع في كيف تعمل حماية أمان المواقع على مستوى الاستضافة، وهو مقال يستحق القراءة إذا أردت الصورة الأشمل.
خلاصة القول
الإضافات مهمة، لكنها خط الدفاع الأخير، لا الأول. أفضل ممارسات أمان ووردبريس الحقيقية تبدأ ببيئة استضافة تعزل موقعك، وتصفي الحركة الضارة قبل وصولها، وتحافظ على تحديث البرمجيات، وتمنحك طريقاً سريعاً للعودة إلى الوضع الطبيعي إذا حدث خطأ ما. اضبط هذا الأساس بشكل صحيح، وستقوم إضافاتك أخيراً بالمهمة الأصغر التي صُممت من أجلها فعلاً.