اتبعت دليلاً ما، أضفت بعض سجلات DNS، واعتبرت المهمة منتهية. لكن إليك الحقيقة غير المريحة: الكثير من إعدادات DKIM SPF DMARC تبدو صحيحة لكنها تفشل بصمت. السجلات موجودة، لكنها ببساطة خاطئة، أو ناقصة، أو لا تُستخدم فعلياً بالطريقة التي تظنها.
إذا لم تختبر إعدادك فعلياً من قبل، فأنت لا تعرف إن كان يعمل. أنت فقط تأمل ذلك. دعنا نصلح هذا الأمر.
لماذا قد يكون إعداد DKIM SPF DMARC الذي يبدو صحيحاً معطلاً فعلياً
مصادقة البريد الإلكتروني لا تتسامح مع الأخطاء الصغيرة. حرف ناقص في سجل SPF الخاص بك، أو selector في DKIM لا يتطابق، أو سياسة DMARC موضوعة على "none" بينما تظن أنها تفرض شيئاً، أي من هذه الأمور قد يترك نطاقك عرضة تماماً للانتحال بينما تعتقد أنك محمي.
المشكلة أن المصادقة المعطلة نادراً ما تُظهر خطأ واضحاً. رسائلك قد تصل إلى صناديق البريد الوارد لفترة. الرسائل المنتحلة باستخدام نطاقك قد تمر دون ملاحظة لأشهر. لن تكتشف وجود مشكلة إلا عندما تنخفض معدلات التسليم أو يتصل بك عميل يسأل لماذا وصلته رسالة تصيّد احتيالي تبدو وكأنها منك.
لهذا السبب فحص إعدادك ليس أمراً اختيارياً. إنه الطريقة الوحيدة لمعرفة أنك محمي فعلاً.
الخطوة الأولى: تأكد من أن سجل SPF صحيح وكامل
ابدأ بسحب سجل TXT الخاص بنطاقك والتأكد من أنه يبدأ بـ v=spf1. ثم تحقق من أمرين يخطئ فيهما معظم الناس:
- عدد كبير جداً من عمليات بحث DNS. يسمح SPF بحد أقصى 10 عمليات بحث (includes، redirects، إلخ). إذا تجاوزت هذا الحد، قد يفشل السجل بأكمله، حتى لو بدا سليماً بصرياً.
- مرسلون مفقودون. إذا كنت ترسل البريد عبر أكثر من منصة واحدة، مثلاً رسائل الموقع التلقائية بالإضافة إلى أداة تسويق، يجب تضمين كليهما. نسيان أحدهما يعني أن تلك الرسائل ستفشل في اختبار SPF.
توجد أدوات مجانية على الإنترنت للتحقق من سجلات SPF تكشف أخطاء الصياغة وتحسب عمليات البحث نيابة عنك. جرّب نطاقك على إحداها قبل أن تفترض أن كل شيء على ما يرام.
الخطوة الثانية: تأكد من أن DKIM يوقّع رسائلك فعلياً
DKIM هو حيث تفشل الإعدادات بصمت في أغلب الأحيان، لأن سجل DNS قد يكون مثالياً بينما خادم البريد ببساطة لا يستخدمه. الطريقة الوحيدة الحقيقية للتأكد من عمل DKIM هي إرسال رسالة اختبار إلى حساب تملكه (Gmail مناسب جداً لهذا الغرض) والنظر في رؤوس الرسالة (headers).
في Gmail، افتح الرسالة، اضغط على قائمة النقاط الثلاث، واختر "Show original". ابحث عن سطر يقول dkim=pass. إذا ظهر dkim=none أو dkim=fail، فهذا يعني أن التوقيع لا يُطبَّق بشكل صحيح، أو أن الـ selector في DNS لا يتطابق مع ما يرسله خادم بريدك.
الخطوة الثالثة: تحقق مما تفعله سياسة DMARC فعلياً
هذه هي الخطوة التي يتجاهلها الناس، وهي الأهم. عدد ضخم من النطاقات لديها سجل DMARC موجود تقنياً لكنه مضبوط على p=none، وهذا يعني "راقب فقط، لا تحظر شيئاً فعلياً". هذه بداية جيدة، لكن إذا كنت تظن أنها تحميك من الانتحال، فهي لا تفعل ذلك.
ابحث عن سجل DMARC TXT الخاص بك وتحقق من علامة السياسة:
- p=none - مراقبة فقط، بدون تطبيق فعلي
- p=quarantine - الرسائل المشبوهة تُرسل إلى البريد العشوائي
- p=reject - الرسائل المشبوهة تُحظر تماماً
إذا كان DMARC لديك على p=none لفترة وكانت تقاريرك تظهر نتائج نظيفة، فعادة ما يكون آمناً الانتقال إلى quarantine، ثم في النهاية إلى reject. القفز مباشرة إلى reject دون مراجعة التقارير أولاً هو ما يجعل رسائل البريد المشروعة ترتد.
قراءة تقارير DMARC المجمّعة دون أن تفقد صوابك
إذا كان سجل DMARC الخاص بك يتضمن علامة rua، فأنت بالفعل تجمع تقارير مجمّعة من مزوّدي البريد الكبار. تُظهر لك هذه التقارير بالضبط من يرسل بريداً يدّعي أنه من نطاقك، وما إذا كان قد نجح أو فشل في المصادقة.
تصل هذه التقارير كملفات XML، ولا أحد يستمتع بقراءتها كما هي. استخدم أداة مجانية لعرض تقارير DMARC لتحويلها إلى شيء قابل للقراءة. ما تبحث عنه هو:
- مصادر تعرفها (مزوّد بريدك، نظام إدارة العملاء، أداة الفوترة) تنجح في المصادقة
- عناوين IP مجهولة ترسل بريداً باسم نطاقك، وقد تكون محاولات انتحال أو مرسلاً نسيت إضافته إلى SPF
راجع هذه التقارير أسبوعياً خلال الشهر الأول بعد الإعداد، ثم شهرياً بعد استقرار الأمور.
اختبار سريع وواقعي يمكنك إجراؤه اليوم
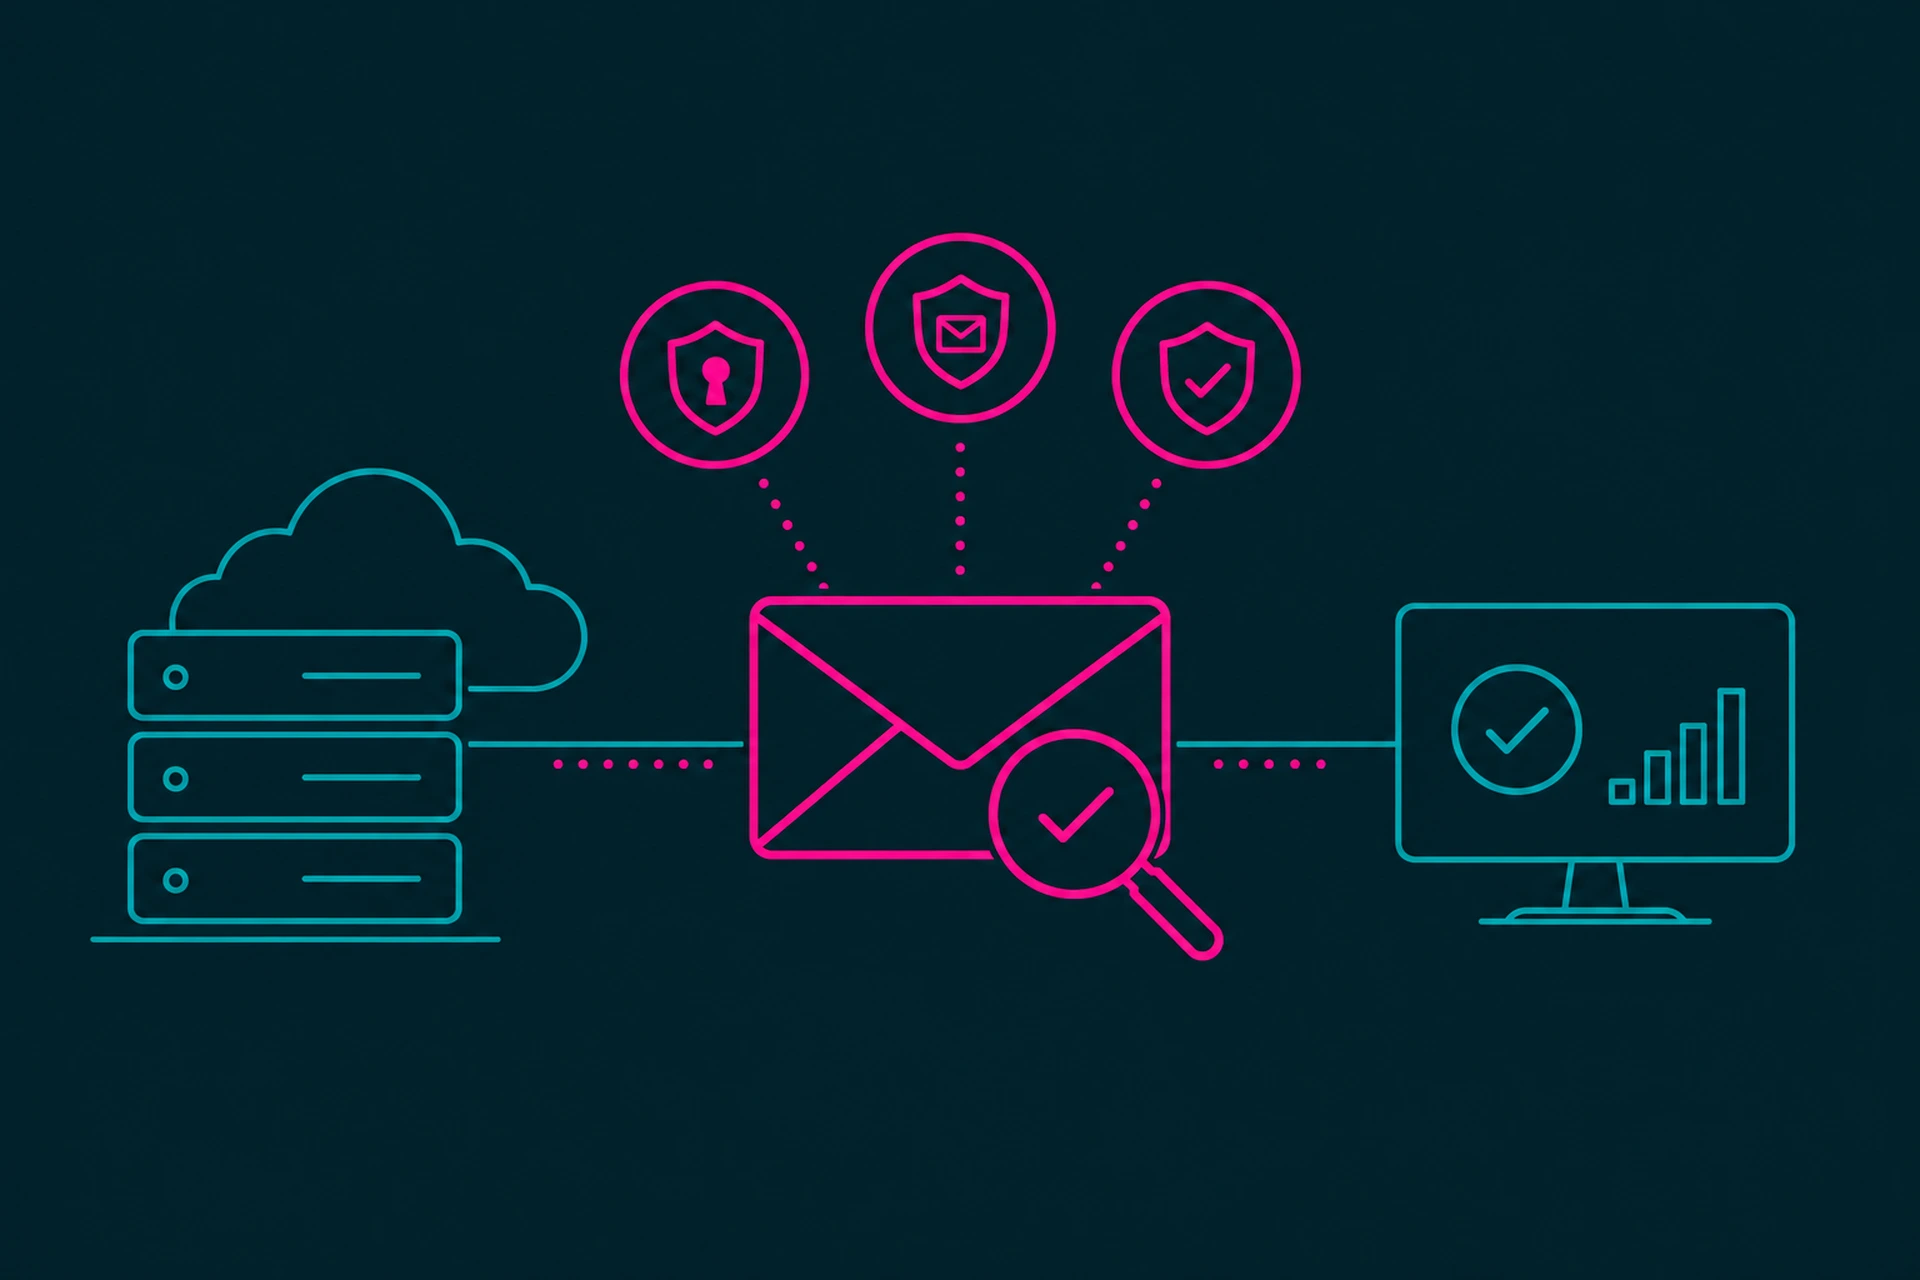
أرسل لنفسك رسالة من نطاقك إلى حساب خارجي مثل Gmail أو Outlook، ثم تحقق من رؤوس الرسالة لمعرفة نتائج الثلاثة جميعاً: SPF وDKIM وDMARC. يجب أن تظهر الثلاثة "pass". إذا فشل واحد فقط منها، فلديك عمل يجب إنجازه قبل أن تثق بسمعة نطاقك.
لقد شرحنا عملية الإعداد نفسها في دليلنا المبسّط لإعداد DKIM وSPF وDMARC، وأوضحنا لماذا يترك تخطّي أي من الثلاثة ثغرات في لماذا تُعد هذه المصادقة الثلاثية مهمة. إذا كنت ما زلت تواجه مشاكل في التسليم بعد التأكد من نجاح المصادقة، فقد تكون المشكلة في مكان آخر، مثل سمعة المرسل، وهو ما نتناوله في كيف تعمل سمعة المرسل.
أين تندرج إدارة DNS في كل هذا
كل واحدة من هذه الفحوصات تعتمد في النهاية على أن تكون سجلات DNS صحيحة، منتشرة بالكامل، وغير متعارضة مع بعضها البعض. إذا كنت تدير DNS لعدة نطاقات أو نطاقات فرعية، يستحق الأمر تنظيم السجلات في مكان يسهل عليك مراجعته بدلاً من البحث في واجهة مزوّد النطاق المرهقة في كل مرة. راجع نظرتنا العامة على إدارة DNS لمزيد من التفاصيل حول التعامل مع هذا الأمر بشكل جيد، وصفحة استضافة البريد الإلكتروني إذا كنت تقيّم ما إذا كان مزوّدك الحالي يجعل إعداد المصادقة أسهل أم أصعب مما ينبغي.
الخلاصة
إعداد DKIM SPF DMARC الموجود على الورق فقط ليس مثل إعداد يعمل فعلياً. اختبره بشكل صحيح: تحقق من حدود عمليات بحث SPF والمرسلين المفقودين، تأكد من أن DKIM يوقّع رسائلك الصادرة فعلياً، واقرأ سياسة DMARC وتقاريرها بدلاً من افتراض أنها تفعل شيئاً لا تفعله. أجرِ الاختبار الذاتي شهرياً، وستكتشف المشاكل قبل أن تكلفك معدلات التسليم أو تسمح لأحد بانتحال نطاقك.