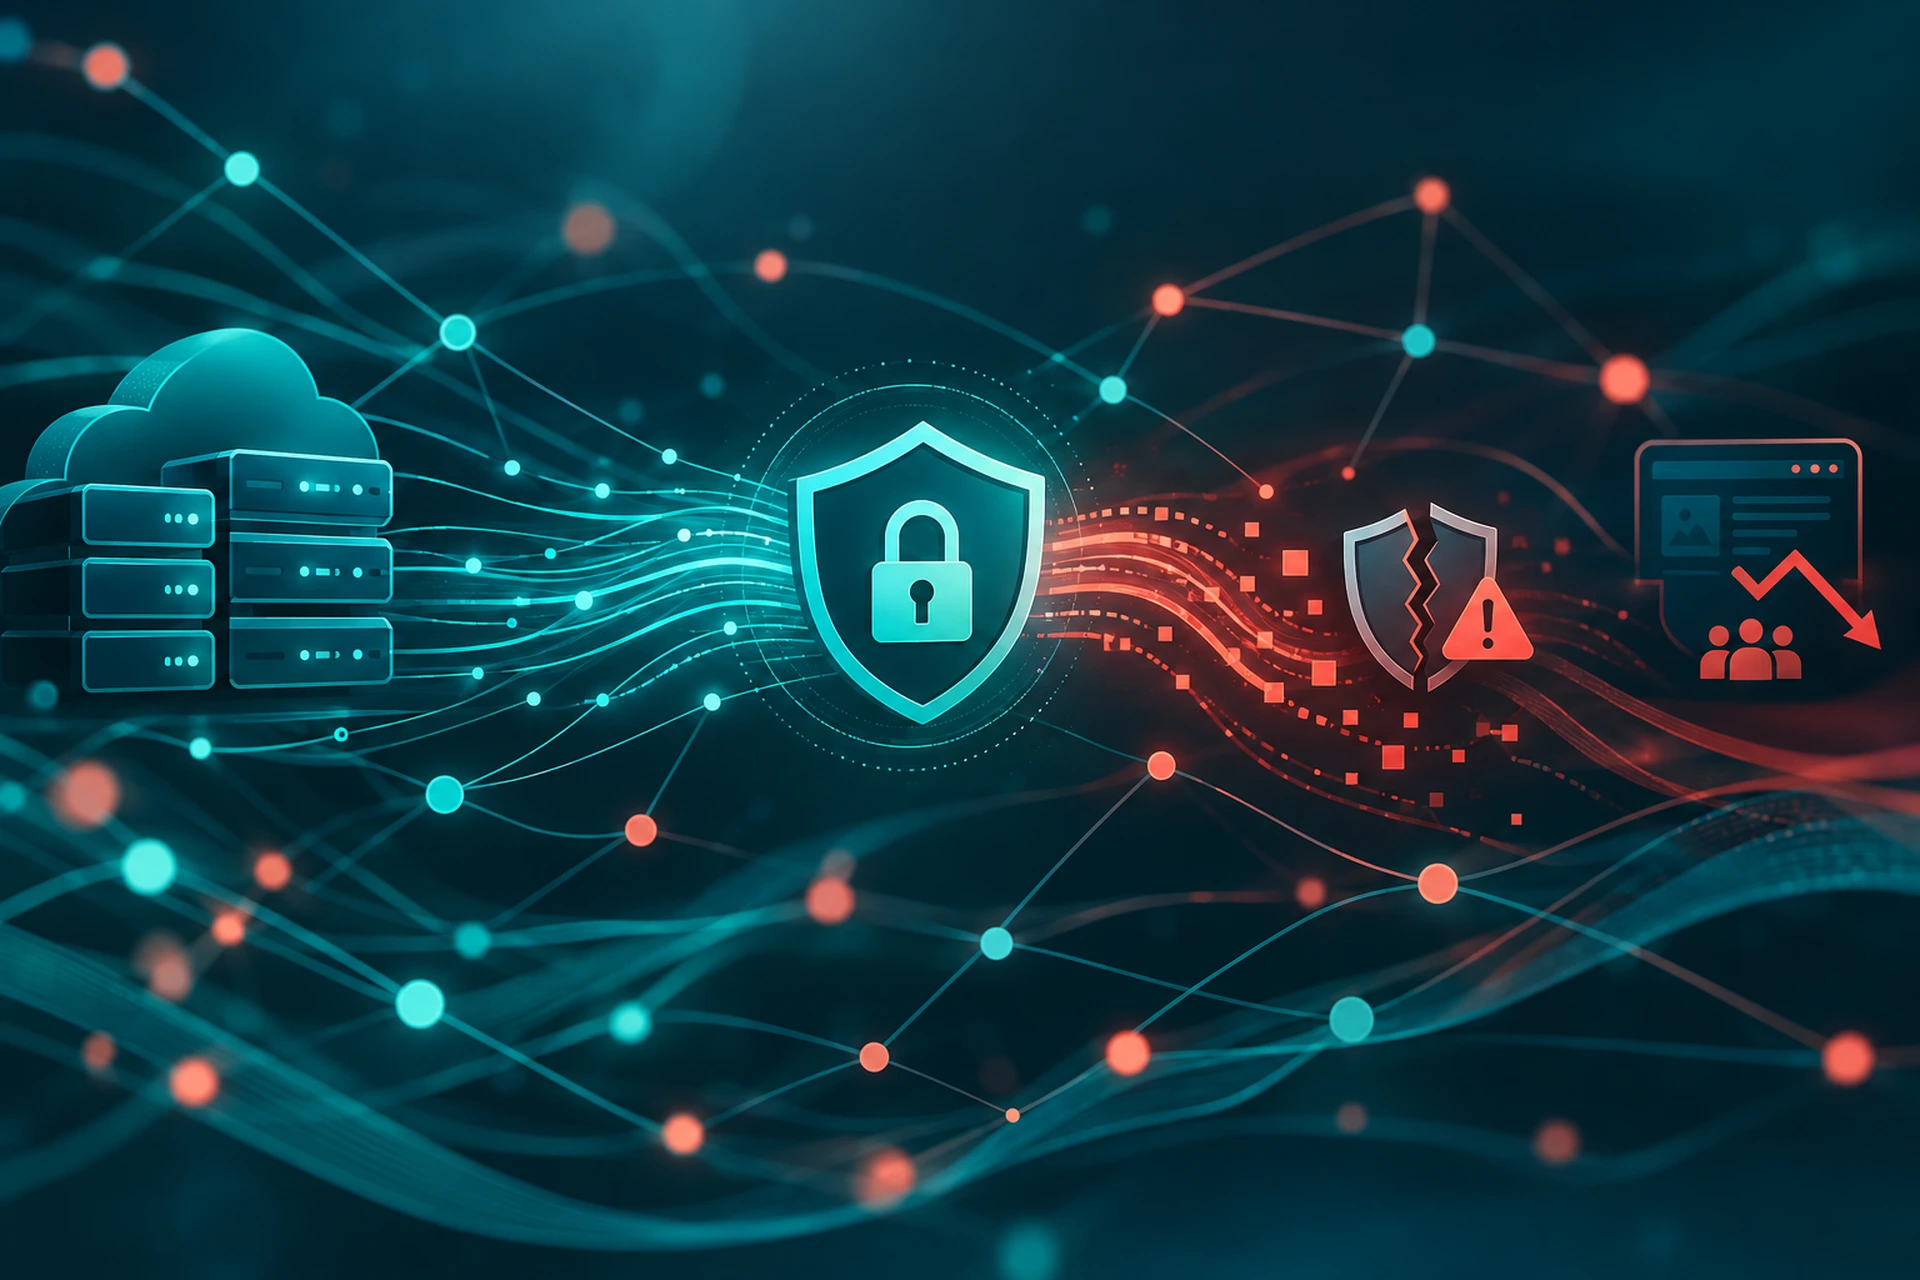
في يوم ما يعمل موقعك بشكل طبيعي. وفي الصباح التالي، يرى الزوار شاشة تحذير حمراء كبيرة بدلاً من صفحتك الرئيسية. لم يتغير شيء في الكود. لم يتغير شيء في التصميم. شهادة SSL الخاصة بك انتهت صلاحيتها فقط، ولم يلاحظ أحد ذلك في الوقت المناسب.
يحدث هذا أكثر مما يدرك معظم أصحاب المواقع، والنتائج أكبر بكثير من مجرد رسالة تحذير مخيفة في المتصفح. انتهاء صلاحية الشهادات يؤدي بصمت إلى تآكل حركة الزيارات والترتيب في محركات البحث وثقة العملاء، وغالبًا قبل أن يلاحظ أي شخص في فريقك الأمر.
لماذا تنتهي صلاحية شهادات SSL أصلًا
شهادات SSL ليست دائمة. تُصدر بعمر افتراضي محدد، وهذا العمر أصبح أقصر على مر السنين. كانت الشهادات تدوم في السابق حتى ثلاث سنوات. ثم انخفضت إلى سنتين. أما الآن فمعظم الشهادات، بما فيها الشهادات المجانية من Let's Encrypt، صالحة لمدة 90 يومًا فقط.
الأعمار الافتراضية الأقصر مفيدة فعليًا للأمان. فهي تحد من المدة التي يظل فيها المفتاح المخترق صالحًا للاستخدام، وتدفع الصناعة نحو الأتمتة. لكنها تعني أيضًا أن التجديد يجب أن يحدث حوالي أربع مرات في السنة بدلاً من مرة كل بضع سنوات. وهذا يعني أربع فرص إضافية لحدوث خطأ ما.
الأسباب الشائعة لفوات موعد التجديد
- الشخص الذي أعدّ الشهادة غادر الشركة، ولم يرث أحد هذه المسؤولية.
- وسيلة دفع منتهية الصلاحية منعت بصمت عملية الشحن التلقائي للتجديد.
- تغيير في DNS أدى إلى تعطيل عملية التحقق من النطاق التي تحتاجها جهة إصدار الشهادات لتأكيد الملكية.
- تذكير يدوي بالتجديد دُفن وسط بريد إلكتروني مليء بالإشعارات الأخرى.
- عملية نقل للخادم نقلت الموقع دون نقل عملية تجديد الشهادة معه.
لا شيء من هذه الأسباب درامي. وهذه هي المشكلة بالضبط. نادرًا ما تنتج أخطاء التجديد عن خطأ كبير واضح. بل تنتج عن فجوات صغيرة في عملية لم يكن أحد يراقبها فعلًا.
ما الذي يحدث فعلًا عند انتهاء صلاحية الشهادة
تتعامل كل المتصفحات الرئيسية مع الشهادة منتهية الصلاحية كتحذير خطير، وليس مجرد إشعار بسيط. تعرض Chrome وFirefox وSafari جميعها صفحة تحذير كاملة تخبر الزوار أن الاتصال غير آمن. لا يقتصر الأمر على تغيير أيقونة صغيرة أو اختلاف بسيط في شكل القفل. إنه جدار كامل بين الزائر ومحتواك.
معظم الناس لا ينقرون لتجاوز هذا الجدار. تُظهر الدراسات المتعلقة بسلوك تحذيرات المتصفح باستمرار أن غالبية كبيرة من الزوار يغادرون ببساطة بدلًا من المخاطرة باتصال موسوم بأنه غير آمن. إذا كنت تدير متجرًا إلكترونيًا، فهذا يعني تخلي العملاء عن عمليات الشراء على نطاق واسع. وإذا كنت تدير منتج SaaS، فهذا يعني مستخدمين محظورين من الدخول وفيضانًا من تذاكر الدعم الفني خلال دقائق.
الضرر على SEO الذي لا تراه فورًا
تتعامل محركات البحث مع HTTPS كمتطلب أساسي وليس كميزة إضافية. عندما يزحف Googlebot إلى موقع تنتهي فيه صلاحية الشهادة، لا يمكنه التحقق من الاتصال بشكل موثوق، وقد تتوقف عملية الفهرسة. وإذا استمر التعطل لأكثر من بضع ساعات، فقد تلاحظ انخفاضًا مؤقتًا في الترتيب أو تأخرًا في إعادة الفهرسة بعد إصلاح الشهادة.
الجزء المحبط هو أن الضرر على SEO قد يستمر لفترة أطول من التعطل الفعلي. لا يعود الترتيب إلى طبيعته فور عودة الشهادة لتصبح صالحة. فقد يستغرق التعافي أيامًا، خاصة إذا تزامن انتهاء الصلاحية مع زحف Google لأهم صفحاتك.
لماذا "اضبطه وانسه" ليس حقًا كذلك
يفترض الكثير من أصحاب المواقع أنه بمجرد تثبيت شهادة SSL، تنتهي المهمة. من الناحية التقنية، صُممت أدوات التجديد التلقائي مثل ACME و certbot من Let's Encrypt لتحقيق ذلك فعليًا. لكن من الناحية العملية، تفشل الأتمتة بصمت طوال الوقت.
قد يفشل سكريبت التجديد بسبب تغيير في الصلاحيات، أو تحديث في قاعدة جدار الحماية، أو مهمة cron توقفت عن العمل بعد إعادة تشغيل الخادم. وإذا لم يكن أحد يراقب مواعيد انتهاء صلاحية الشهادة بشكل منفصل عن عملية التجديد نفسها، فغالبًا ما تكون أول علامة على وجود مشكلة هي التعطل نفسه.
هذا أحد الأسباب التي تجعل استضافة شهادة SSL التي تتضمن مراقبة فعلية أكثر أهمية مما يبدو عليه الأمر. الشهادة تحتاج إلى التجديد، ويحتاج شخص ما أو نظام ما إلى التحقق من أن ذلك حدث فعلًا، بشكل مستقل عن الأتمتة المفترض أنها تتولى الأمر.
كيف تبدو استضافة شهادة SSL الجيدة فعليًا
استضافة شهادة SSL الموثوقة لا تقتصر على تثبيت الشهادة مرة واحدة ثم الانصراف. إنها تتضمن متابعة مواعيد انتهاء الصلاحية بشكل استباقي، وإعادة محاولة التجديدات الفاشلة تلقائيًا، وتنبيه شخص ما عندما لا تكتمل محاولة التجديد بسلاسة. على خادم مُدار، هذا بالضبط ما يجب أن يحدث في الخلفية. نحن نتولى تجديد الشهادات ومراقبتها كجزء من كل خطة مُدارة لدينا، لذا فإن انتهاء صلاحية الشهادة ببساطة ليس أمرًا يحتاج عملاؤنا للقلق بشأنه.
إذا كنت تدير خادمك الخاص، فمن المهم جدًا بناء هذا الأمر في منظومة المراقبة لديك بشكل خاص. لا تكتفِ بمراقبة وقت التشغيل فقط. راقب انتهاء صلاحية الشهادة كمؤشر منفصل، ويفضل أن يكون هناك تنبيه يُطلق قبل 14 و7 أيام من انتهاء الصلاحية، وليس في يوم الانتهاء نفسه.
كيف تكتشف مشاكل التجديد قبل أن يكتشفها الزوار
بعض العادات تحدث فرقًا كبيرًا هنا:
- اضبط تذكيرات في التقويم أو تنبيهات آلية مرتبطة بتاريخ انتهاء صلاحية الشهادة الفعلي، وليس فقط جدول التجديد.
- اختبر أتمتة التجديد لديك بشكل دوري بدلاً من افتراض أنها لا تزال تعمل.
- حافظ على تحديث وسائل الدفع لأي شهادات مدفوعة، وتأكد من أن فشل الفوترة يُطلق إشعارًا لشخص حقيقي.
- استخدم مراقبة وقت التشغيل التي تتحقق من استجابات HTTPS الصالحة، وليس مجرد ping بسيط.
- وثّق من يتحمل مسؤولية تجديد الشهادة في فريقك، حتى لا يعتمد الأمر على ذاكرة شخص واحد.
كتبنا أيضًا عن السؤال الأوسع حول لماذا تهم استضافة شهادة SSL أكثر من مجرد إظهار قفل في المتصفح، والذي يتناول جانب الثقة بتفصيل أكبر. وإذا كنت لا تزال تقرر بين أنواع الشهادات، فإن مقارنتنا بين شهادات DV وOV وEV قراءة جيدة تالية.
التكلفة الحقيقية تتراكم بصمت
قد يستمر خطأ واحد في التجديد لبضع ساعات فقط قبل أن يلاحظه أحد ويصلحه. لكن الضرر المتراكم حقيقي: مبيعات مفقودة أثناء التعطل، وانخفاض في الظهور على محركات البحث يستغرق أيامًا للتعافي، وجزء من الزوار الذين رأوا شاشة التحذير ولم يعودوا أبدًا للتحقق مما إذا تم إصلاح الأمر.
لا شيء من هذا يتطلب هجومًا متطورًا أو عطلًا كبيرًا في الخادم. كل ما يتطلبه الأمر هو فجوة صغيرة وهادئة في عملية تجديد افترض الجميع أنها تحت السيطرة. هذا هو الخطر الحقيقي لأخطاء تجديد SSL. إنها أخطاء مملة، ويمكن تجنبها، ومع ذلك تكلف الشركات أموالًا حقيقية كل يوم.
الحل ليس معقدًا. كل ما يتطلبه الأمر هو التعامل مع تجديد الشهادة كمسؤولية مستمرة بدلًا من مهمة إعداد لمرة واحدة، سواء كان ذلك يعني بناء مراقبة قوية بنفسك أو اختيار مزود استضافة يتعامل مع الأمر بهذه الطريقة أصلًا.